


18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

18-летняя уязвимость 0.0.0.0 Day затрагивает браузеры в macOS и Linux

Исследователи в области кибербезопасности выявили критическую уязвимость, которой дали имя «0.0.0.0 Day». Судя по всему, проблема затрагивает все популярные браузеры, а вредоносные сайты с её помощью могут проникнуть в локальные сети.

Как пишет исследователь Oligo Security Ави Лумельски:

«Это фундаментальный недостаток в  принципе обработки сетевых запросов со стороны браузеров. Условные злоумышленники могут получить доступ к конфиденциальным службам, работающим на локальных устройствах».

Таким образом, безобидный IP-адрес вроде 0.0.0.0 может использоваться для раскрытия локальных сервисов, получения несанкционированного доступа и даже удалённого выполнения кода.

Как отметили исследователи, эта брешь существует с 2006 года.

Среди затронутых 0.0.0.0 Day браузеров — Google Chrome / Chromium, Mozilla Firefox и Apple Safari, которые позволяют внешним веб-ресурсам взаимодействовать с софтом, работающим локально на Linux и macOS.

Интересно, что брешь не угрожает пользователям Windows, поскольку там IP-адрес блокируется на уровне самой операционной системы.

Как выяснили в Oligo Security, общедоступные сайты в доменной зоне «.com» могут взаимодействовать со службами, работающими в локальной сети, и даже выполнять произвольный код на устройстве посетителя с помощью адреса 0.0.0.0 вместо localhost/127.0.0.1.


Таким образом, это также является вектором обхода функциональности Private Network Access (PNA), задача которой — запрещать ресурсам прямой доступ к конечным точкам.

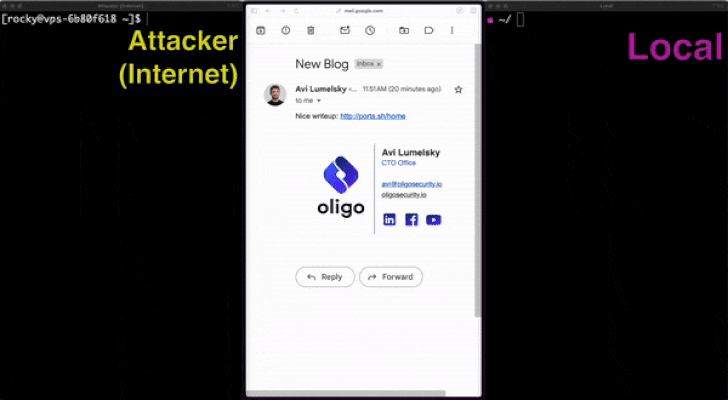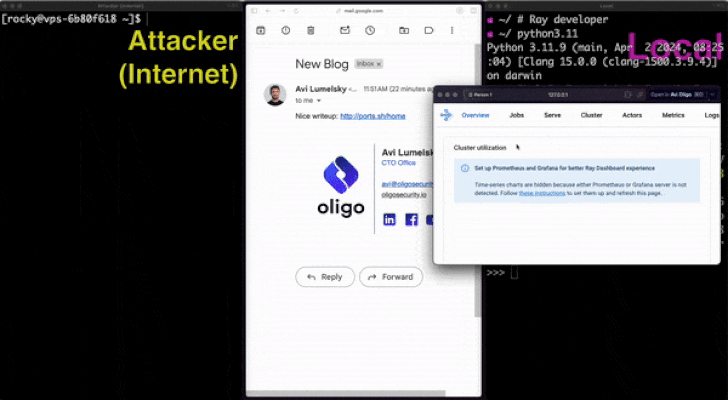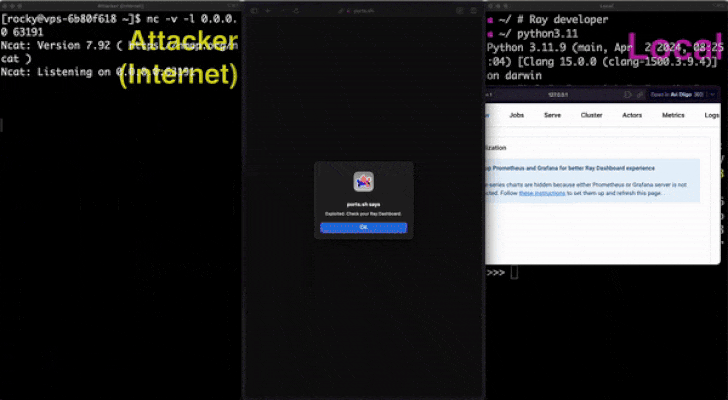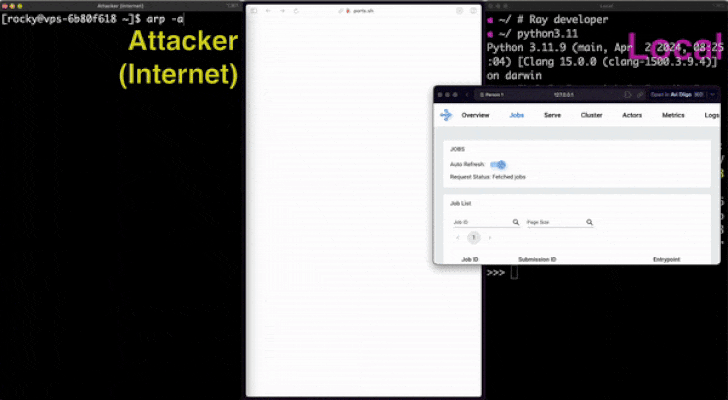
Любое запущенное на Localhost веб-приложение, до которого можно добраться через 0.0.0.0, уязвимо для «0.0.0.0 Day». Для эксплуатации атакующий должен отправить специально созданный пейлоад с POST-запросом на 0.0.0[.]0:4444.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru