


Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Windows-версия WhatsApp позволяет запускать Python и PHP без предупреждения

Проблема в безопасности последней версии WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) для Windows позволяет отправлять Python- и PHP-вложения, которые будут выполняться на устройстве пользователя без каких-либо предупреждений.

Для успешной эксплуатации этого бага в системе жертвы должен быть установлен Python. Это условие может сузить список потенциальных жертв до разработчиков софта.

Похожая проблема в свое время обнаружилась в другом мессенджере — Telegram. В апреле мы писали, что разработчики «телеги» устранили автоматический запуск Python-скриптов.

Вообще, WhatsApp должен блокировать ряд типов файлов, которые могут представлять опасность для пользователей. Тем не менее разработчики мессенджера заявили в беседе с BleepingComputer, что не планируют включать Python в список блокировки.

Интересно, что в этот же список не попадают файлы с расширением .php. На проблему в безопасности указал исследователь Саумьяджит Дас. Специалист экспериментировал с типами файлов, которые можно прикрепит в чатах WhatsApp.

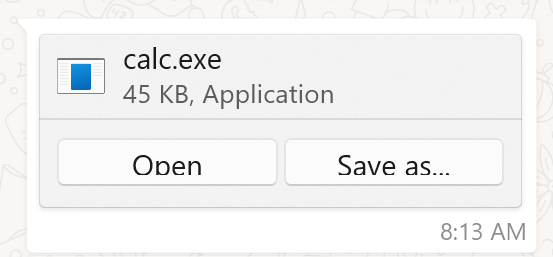
Если попытаться отправить исполняемый файл в формате .EXE, мессенджер выведет получателю предупреждение, в котором будет две опции: «Открыть» и «Сохранить как».


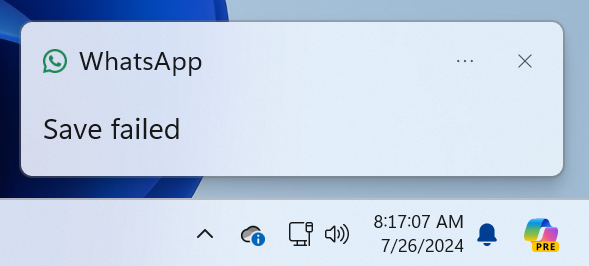
Однако при попытке открыть файл Windows-версия WhatsApp отображает ошибку и предлагает сохранить полученное вложение. Такое поведение можно наблюдать в случае с файлами .EXE, .COM, .SCR, .BAT и Perl. Кроме того, Дас также обнаружил, что мессенджер блокирует .DLL, .HTA и VBS.


Однако ситуация совершенно иная с расширениями .PYZ (приложение Python ZIP), .PYZW (софт PyInstaller) и .EVTX (файл события журнала Windows). Такая же история с .PHP.


Сначала разработчики WhatsApp в ответ на отчет Даса сообщили, что проблема исправлена, однако тесты BleepingComputer показали, что это не так. По крайней мере, баг присутствует в версии v2.2428.10.0 для Windows.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru