


В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

Разработчики Android-оболочки One UI, использующейся в смартфонах и планшетах Samsung, добавили новый безопасный режим, расширяющий уже существующую функциональность Auto Blocker, обеспечивающую защиту владельцев линейки Galaxy.

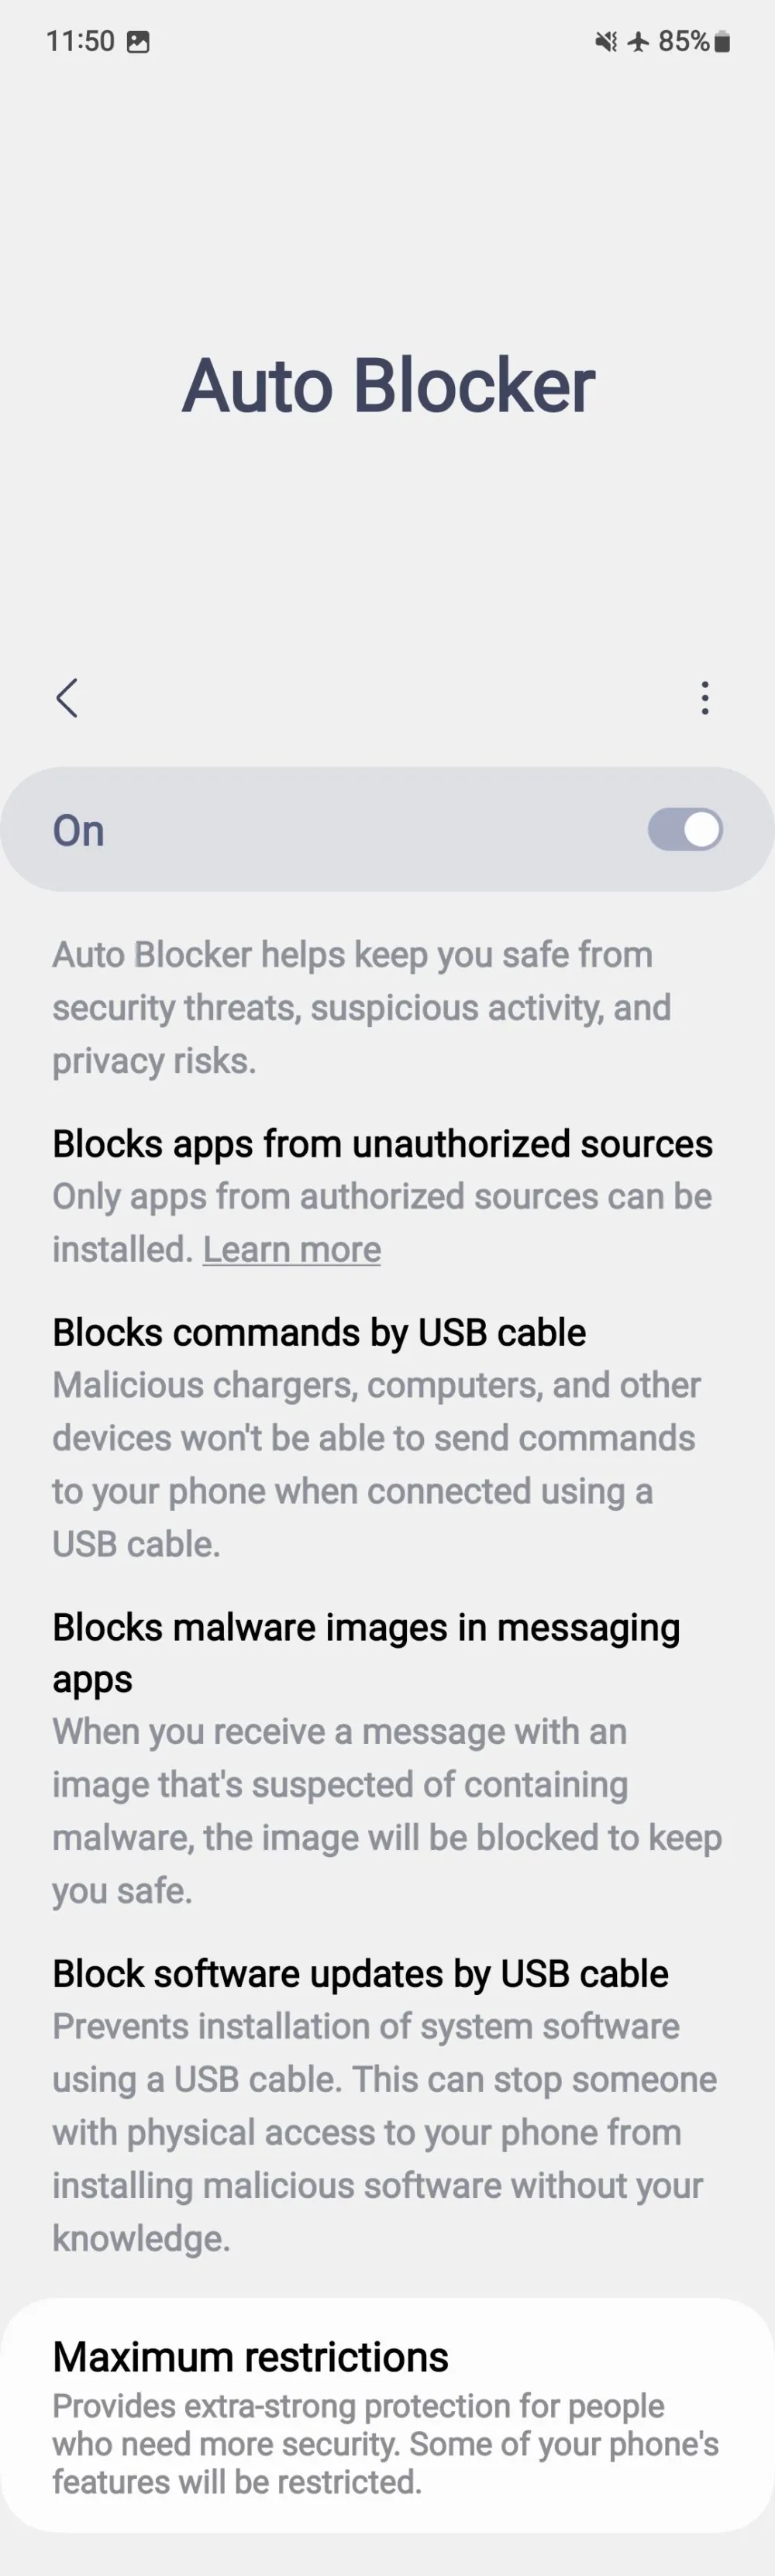
Auto Blocker представили в One UI 6.0 — первой версии оболочки, основанной на Android 14. Задача это фичи — защищать пользователей от киберугроз, подозрительной активности и устранять риски для конфиденциальности.

При активации Auto Blocker оболочка вносит в общей сложности пять изменений, которые должны препятствовать попаданию на устройство вредоносных программ:

  • блокирует работу софта, полученного из непроверенных источников;
  • включает проверку безопасности приложений;
  • блокирует команды, отправленные по USB-кабелям;
  • активирует защиту мессенджеров;
  • блокирует обновление софта по USB.


С выходом One UI 6.1.1, которая в настоящее время доступна для устройств Galaxy Z Fold 6 и Galaxy Z Flip 6, Auto Blocker получила ряд интересных дополнений к функциональности.

Во-первых, теперь для выключения Auto Blocker потребуется пройти аутентификацию, хотя раньше достаточно было просто нажать кнопку «выключить».

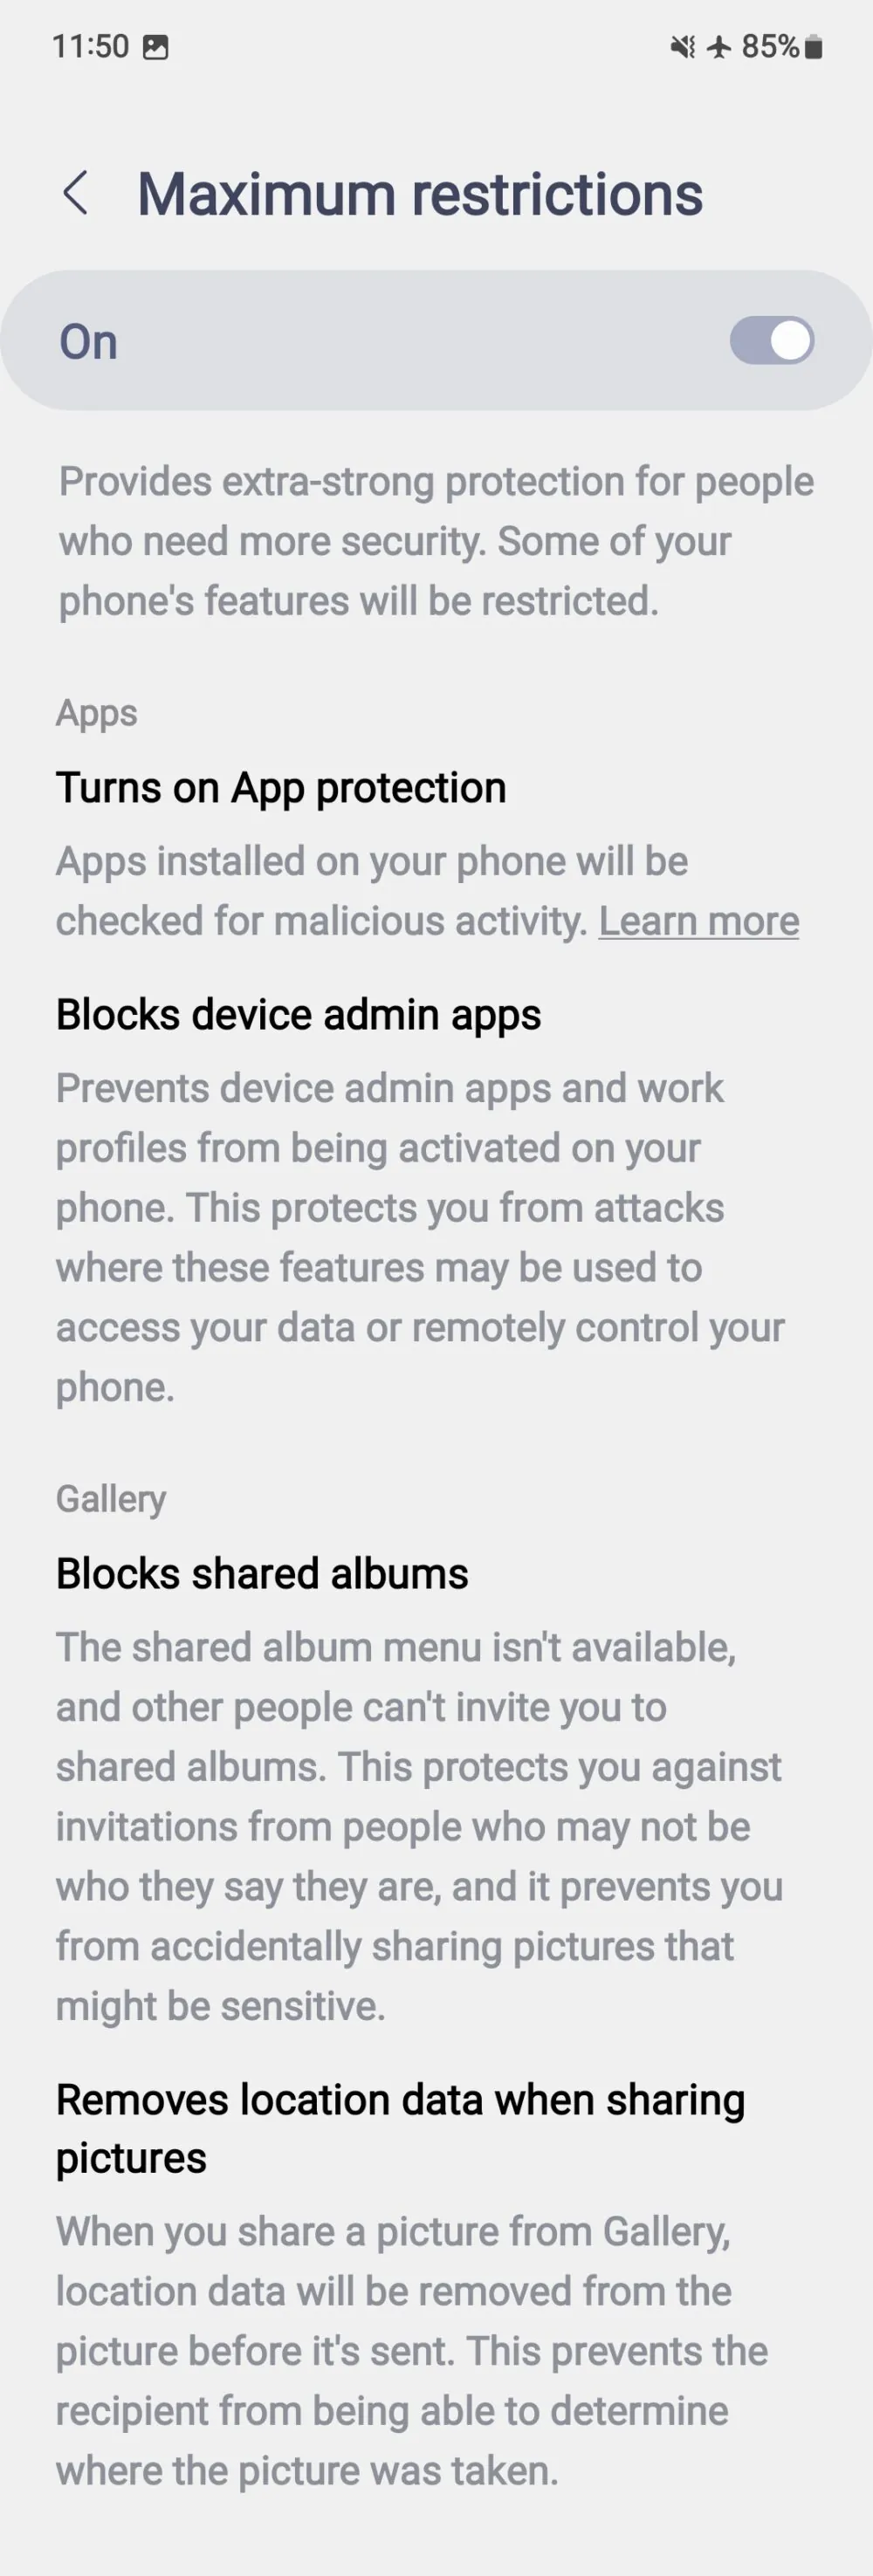
Кроме того, с выходом One UI 6.1.1 больше не существует отдельных тоглов для выключения защиты мессенджеров или блокировки апдейтов по USB. И, наконец, функциональность проверки безопасности приложений больше не является обязательной при включённом Auto Blocker — теперь она стала частью режима «максимального ограничения».


Подробнее о нововведениях можно узнать на посвящённой Auto Blocker веб-странице.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru