


Почти 10 тыс. веб-ресурсов использовали бренд Ozon для обмана россиян

Почти 10 тыс. веб-ресурсов использовали бренд Ozon для обмана россиян

Почти 10 тыс. веб-ресурсов использовали бренд Ozon для обмана россиян

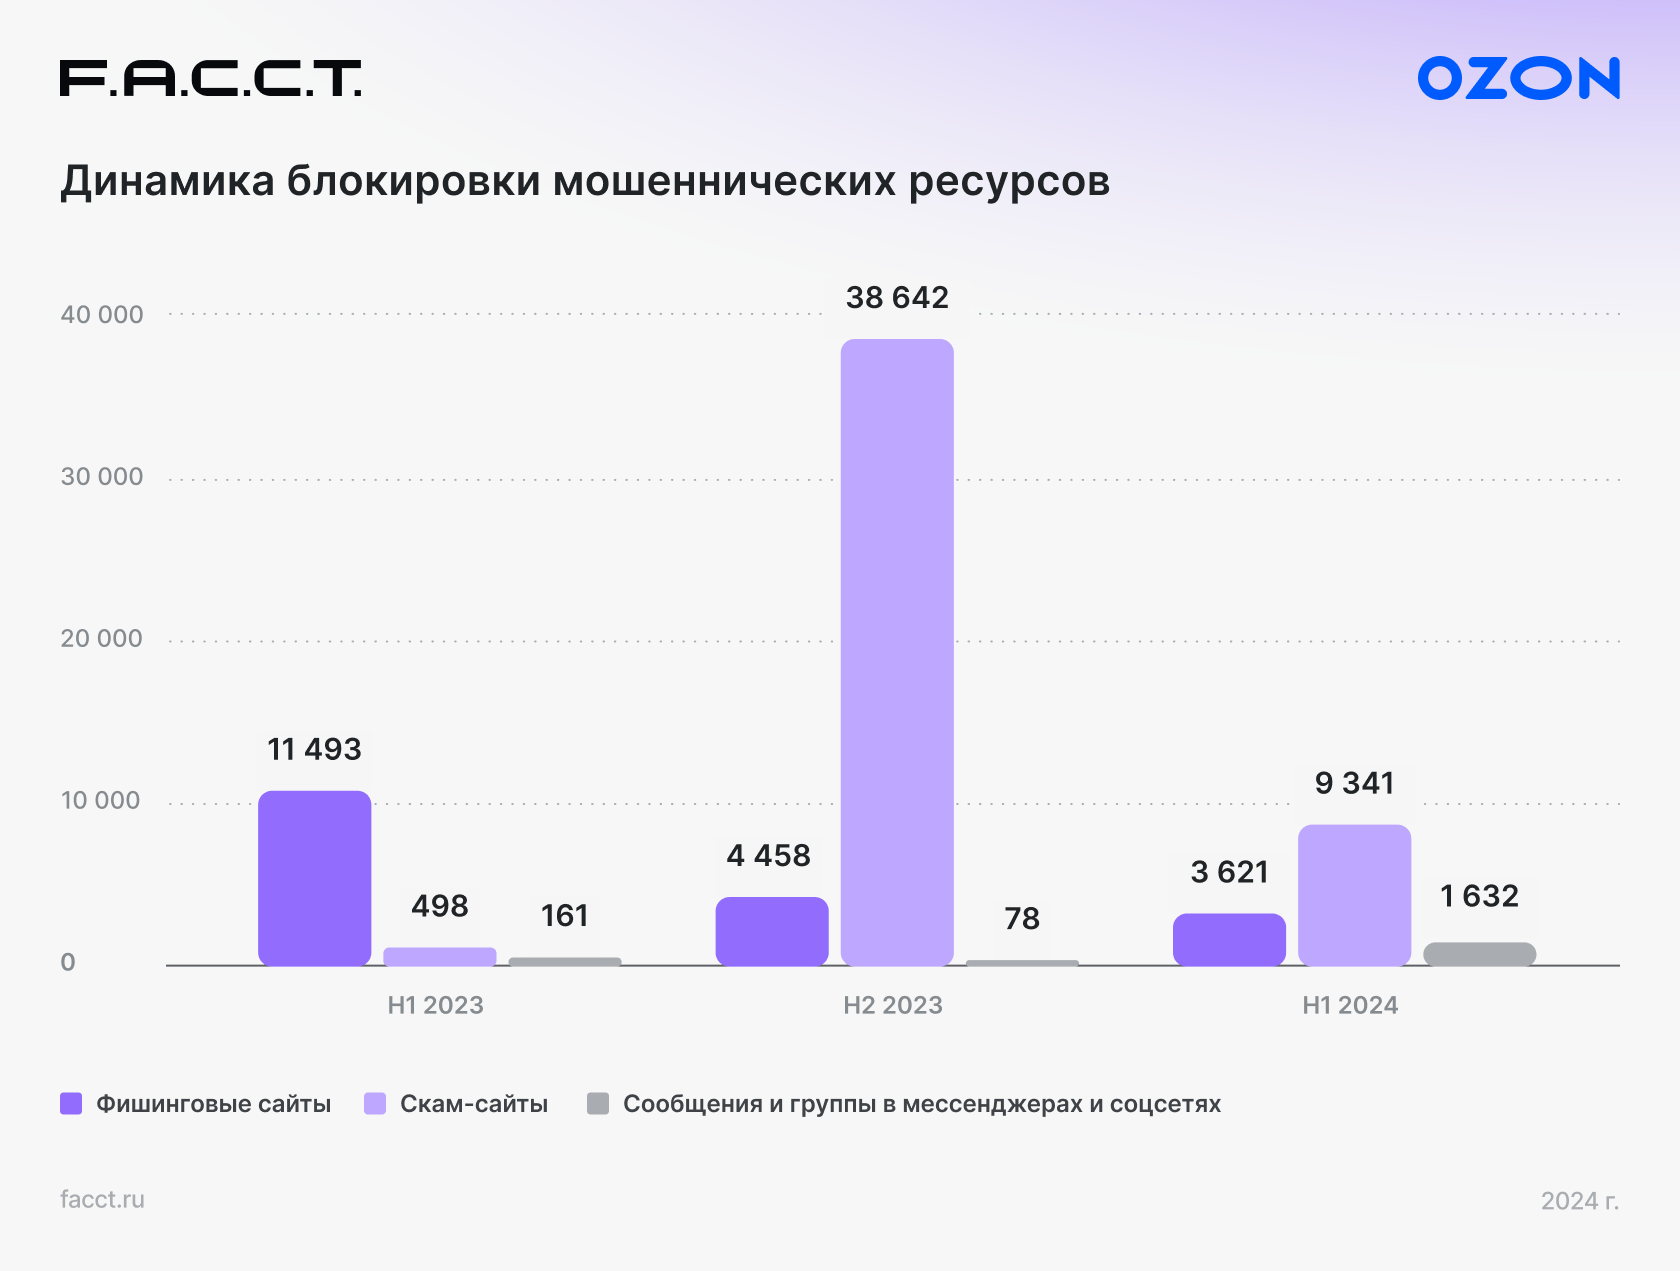
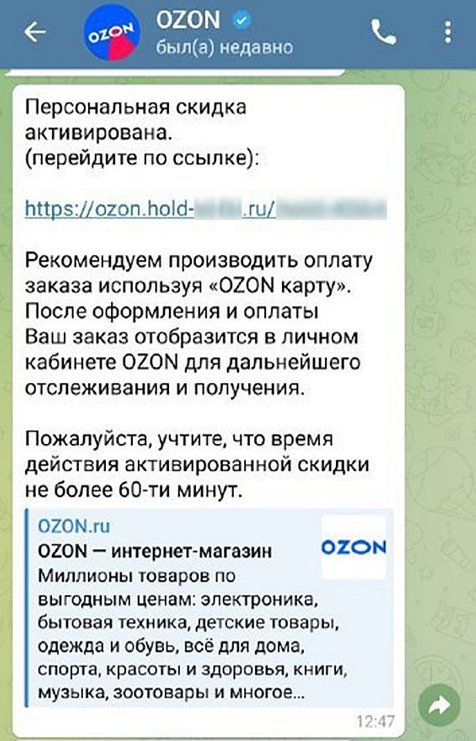
Специалисты российской компании F.A.C.C.T. и представители маркетплейса Ozon опубликовали интересную статистику: в первом полугодии 2024-го совместными усилиями им удалось заблокировать 9341 мошеннических ресурса и 3621 фишинговый сайт, использующий бренд Ozon для обмана пользователей.

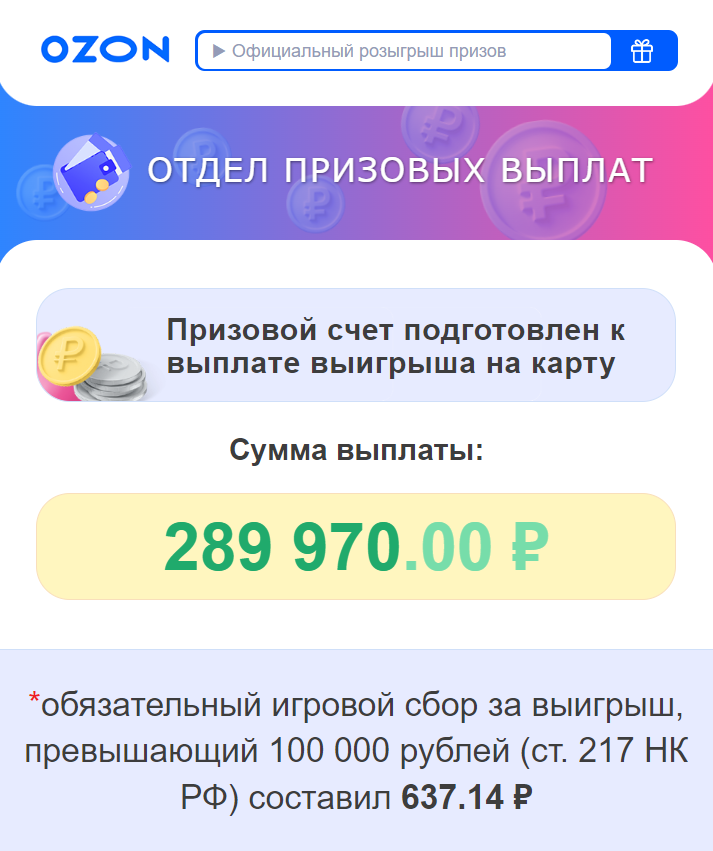
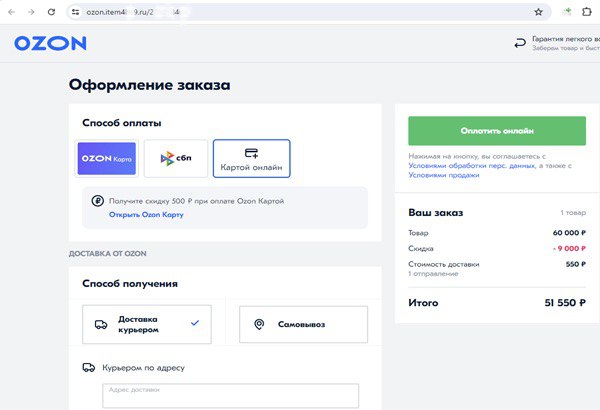
Чаще всего исследователи наблюдали на таких сайтах фейковые розыгрыши от имени Ozon, а фишинговые страницы использовались для аутентификации при покупке или возврате товара.

Излюбленный метод продвижения таких веб-ресурсов — реклама в мессенджерах и социальных сетях.


Как уже отмечалось выше, за первые шесть месяцев специалисты заблокировали 9341 мошеннических сайтов, что превышает аналогичный показатель прошлого года в целых 19 раз.


Фишинг, уступающий по полярности мошенническим схемам, тем не менее представляет серьёзную угрозу для граждан. В первом полугодии 2024-го исследователи прикрыли 3621 таких страниц.


Команда Digital Risk Protection (DRP) отмечает основные источники привлечения посетителей на мошеннические ресурсы — группы и аккаунты в соцсетях и мессенджерах. В первые шесть месяцев 2024 года их число заметно возросло и составило 1623 (почти в семь раз больше, чем за весь 2023 год).

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru