


Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Владельцы смартфонов серии Google Pixel 6 (6, 6a, 6 Pro) за последнюю неделю оставили немало жалоб на критическую проблему: при сбросе к заводским настройкам девайсы просто превращаются в кирпич.

Как известно, сброс к заводским настройкам удаляет все данные и приложения с устройства. Настройки также возвращаются в значение по умолчанию. Обычно к такому прибегают перед продажей смартфона на вторичном рынке.

Серия Google Pixel 6 увидела свет в конце 2021 года, поэтому неудивительно, что ряд пользователей хочет обновиться, продав старые смартфоны.

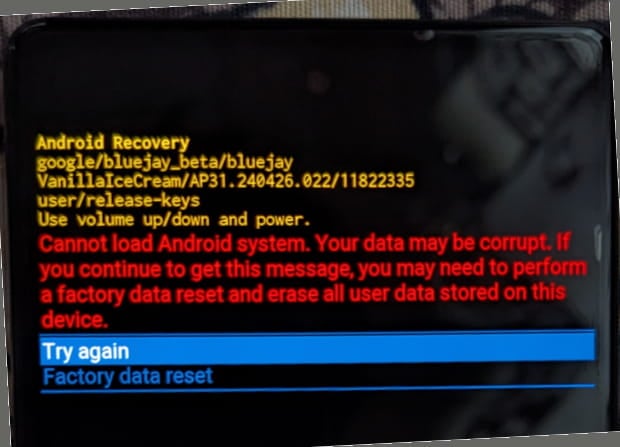
Тем не менее с прошлой недели владельцы 6, 6a и 6 Pro массово жалуются на ошибку отсутствия файла «tune2fs» в процессе загрузки устройства. Вся процедура заканчивается экраном восстановления, который гласит:

«Невозможно загрузить систему Android. Ваши данные могут быть повреждены».

Помимо этого, на экране предлагается повторить сброс к заводским настройкам, однако это приводит к бесконечному циклу, совершенно не устраняющему проблему.


Из-за блокировок OEM загрузчик нельзя настроить, что приводит к невозможности задействовать инструменты для восстановления. Сторонняя загрузка апдейтов с помощью ADB также прерывается.

Google в настоящее время работает над фиксом и параллельно призывает пользователей изучить советы, приведённые на этой странице.

Напомним, январские апдейты 2024 года сделали смартфоны Google Pixel непригодными для использования.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru