


Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Владельцы смартфонов серии Google Pixel 6 (6, 6a, 6 Pro) за последнюю неделю оставили немало жалоб на критическую проблему: при сбросе к заводским настройкам девайсы просто превращаются в кирпич.

Как известно, сброс к заводским настройкам удаляет все данные и приложения с устройства. Настройки также возвращаются в значение по умолчанию. Обычно к такому прибегают перед продажей смартфона на вторичном рынке.

Серия Google Pixel 6 увидела свет в конце 2021 года, поэтому неудивительно, что ряд пользователей хочет обновиться, продав старые смартфоны.

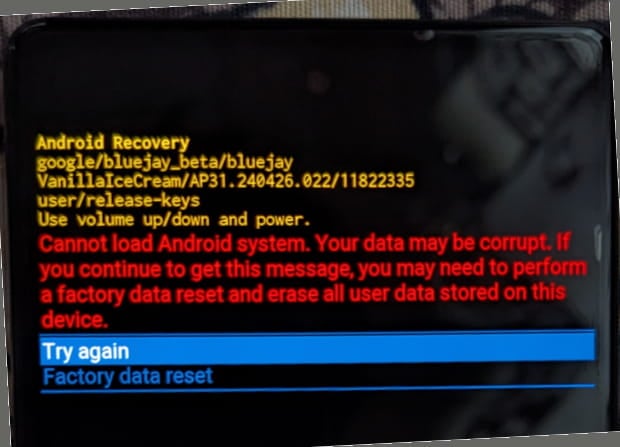
Тем не менее с прошлой недели владельцы 6, 6a и 6 Pro массово жалуются на ошибку отсутствия файла «tune2fs» в процессе загрузки устройства. Вся процедура заканчивается экраном восстановления, который гласит:

«Невозможно загрузить систему Android. Ваши данные могут быть повреждены».

Помимо этого, на экране предлагается повторить сброс к заводским настройкам, однако это приводит к бесконечному циклу, совершенно не устраняющему проблему.


Из-за блокировок OEM загрузчик нельзя настроить, что приводит к невозможности задействовать инструменты для восстановления. Сторонняя загрузка апдейтов с помощью ADB также прерывается.

Google в настоящее время работает над фиксом и параллельно призывает пользователей изучить советы, приведённые на этой странице.

Напомним, январские апдейты 2024 года сделали смартфоны Google Pixel непригодными для использования.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru