

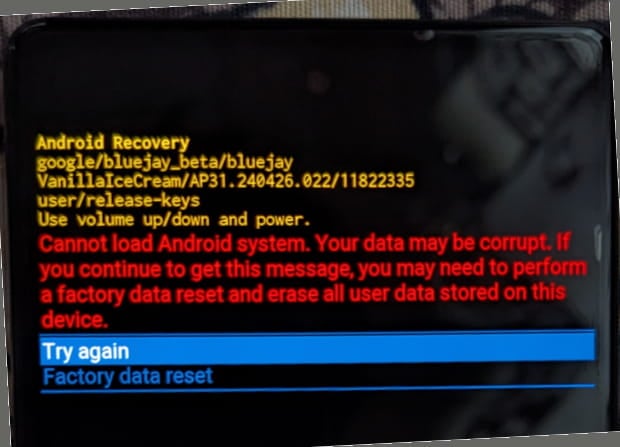

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Владельцы смартфонов серии Google Pixel 6 (6, 6a, 6 Pro) за последнюю неделю оставили немало жалоб на критическую проблему: при сбросе к заводским настройкам девайсы просто превращаются в кирпич.

Как известно, сброс к заводским настройкам удаляет все данные и приложения с устройства. Настройки также возвращаются в значение по умолчанию. Обычно к такому прибегают перед продажей смартфона на вторичном рынке.

Серия Google Pixel 6 увидела свет в конце 2021 года, поэтому неудивительно, что ряд пользователей хочет обновиться, продав старые смартфоны.

Тем не менее с прошлой недели владельцы 6, 6a и 6 Pro массово жалуются на ошибку отсутствия файла «tune2fs» в процессе загрузки устройства. Вся процедура заканчивается экраном восстановления, который гласит:

«Невозможно загрузить систему Android. Ваши данные могут быть повреждены».

Помимо этого, на экране предлагается повторить сброс к заводским настройкам, однако это приводит к бесконечному циклу, совершенно не устраняющему проблему.


Из-за блокировок OEM загрузчик нельзя настроить, что приводит к невозможности задействовать инструменты для восстановления. Сторонняя загрузка апдейтов с помощью ADB также прерывается.

Google в настоящее время работает над фиксом и параллельно призывает пользователей изучить советы, приведённые на этой странице.

Напомним, январские апдейты 2024 года сделали смартфоны Google Pixel непригодными для использования.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru