


Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Google Pixel 6 превращается в кирпич после сброса к заводским настройкам

Владельцы смартфонов серии Google Pixel 6 (6, 6a, 6 Pro) за последнюю неделю оставили немало жалоб на критическую проблему: при сбросе к заводским настройкам девайсы просто превращаются в кирпич.

Как известно, сброс к заводским настройкам удаляет все данные и приложения с устройства. Настройки также возвращаются в значение по умолчанию. Обычно к такому прибегают перед продажей смартфона на вторичном рынке.

Серия Google Pixel 6 увидела свет в конце 2021 года, поэтому неудивительно, что ряд пользователей хочет обновиться, продав старые смартфоны.

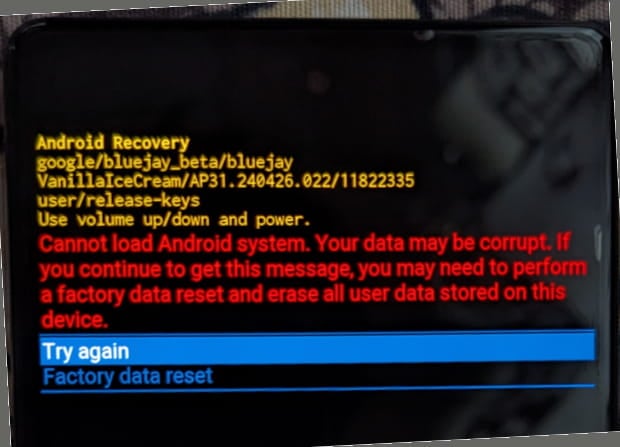
Тем не менее с прошлой недели владельцы 6, 6a и 6 Pro массово жалуются на ошибку отсутствия файла «tune2fs» в процессе загрузки устройства. Вся процедура заканчивается экраном восстановления, который гласит:

«Невозможно загрузить систему Android. Ваши данные могут быть повреждены».

Помимо этого, на экране предлагается повторить сброс к заводским настройкам, однако это приводит к бесконечному циклу, совершенно не устраняющему проблему.


Из-за блокировок OEM загрузчик нельзя настроить, что приводит к невозможности задействовать инструменты для восстановления. Сторонняя загрузка апдейтов с помощью ADB также прерывается.

Google в настоящее время работает над фиксом и параллельно призывает пользователей изучить советы, приведённые на этой странице.

Напомним, январские апдейты 2024 года сделали смартфоны Google Pixel непригодными для использования.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru