


Indirector: новый вектор атаки затрагивает современные процессоры Intel

Indirector: новый вектор атаки затрагивает современные процессоры Intel

Indirector: новый вектор атаки затрагивает современные процессоры Intel

Современные процессоры Intel — например, 12 и 13 поколение Raptor Lake и Alder Lake — уязвимы для нового вектора инъекции целевой линии (branch target injection), получившего название «Indirector». В случае его эксплуатации злоумышленники могут слить конфиденциальные данные из CPU.

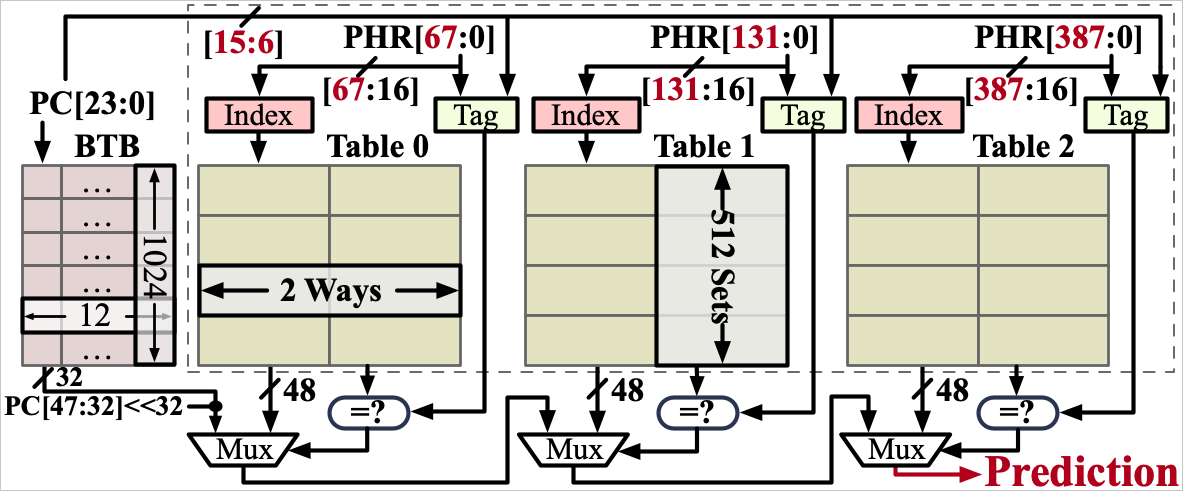
Indirector использует уязвимости в двух аппаратных компонентах современных процессоров — Indirect Branch Predictor (IBP) и Branch Target Buffer (BTB). Такой подход позволяет управлять спекулятивным выполнением для извлечения данных.

На Indirector указали специалисты Калифорнийского университета в Сан-Диего. Они же обещают представить все подробности атаки на предстоящем мероприятии USENIX Security Symposium, запланированном на август 2024 года.

Indirect Branch Predictor предназначена для прогнозирования целевых адресов косвенных линий, для чего используется информация о прошлых выполнениях. Branch Target Buffer, в свою очередь, прогнозирует целевые адреса прямых линий через структуру кеша.


Как выяснили исследователи, эти две аппаратные возможности содержат бреши в механизмах индексации, тегирования и совместного использования записей. Поскольку они построены на предсказуемой структуре, допускаются целевые и высокоточные манипуляции.

Отталкиваясь от этих вводных, Indirector проводит атаку с помощью трёх основных подходов:

  • iBranch Locator — специально подготовленный инструмент, который может идентифицировать индексы и теги целевых линий и точно определить IBP-записи для конкретных линий.
  • Инъекция IBP/BTB. Осуществляет внедрения в структуры прогнозирования для спекулятивного выполнения кода.
  • Обход ASLR. Прерывает рандомизацию размещения адресного пространства (Address Space Layout Randomization, ASLR) с помощью точного определения местоположения косвенных линий и их целей. Этот подход упрощает прогнозирование и управление потоком контроля защищённых процессов.

Известно, что Indirector (PDF) работает против процессоров семейств Raptor Lake и Alder Lake. На GitHub эксперты разместили код демонстрационного эксплойта.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru