


Cloudflare выдал мессенджеру МАКС метку шпионского приложения

Cloudflare выдал мессенджеру МАКС метку шпионского приложения

Cloudflare выдал мессенджеру МАКС метку шпионского приложения

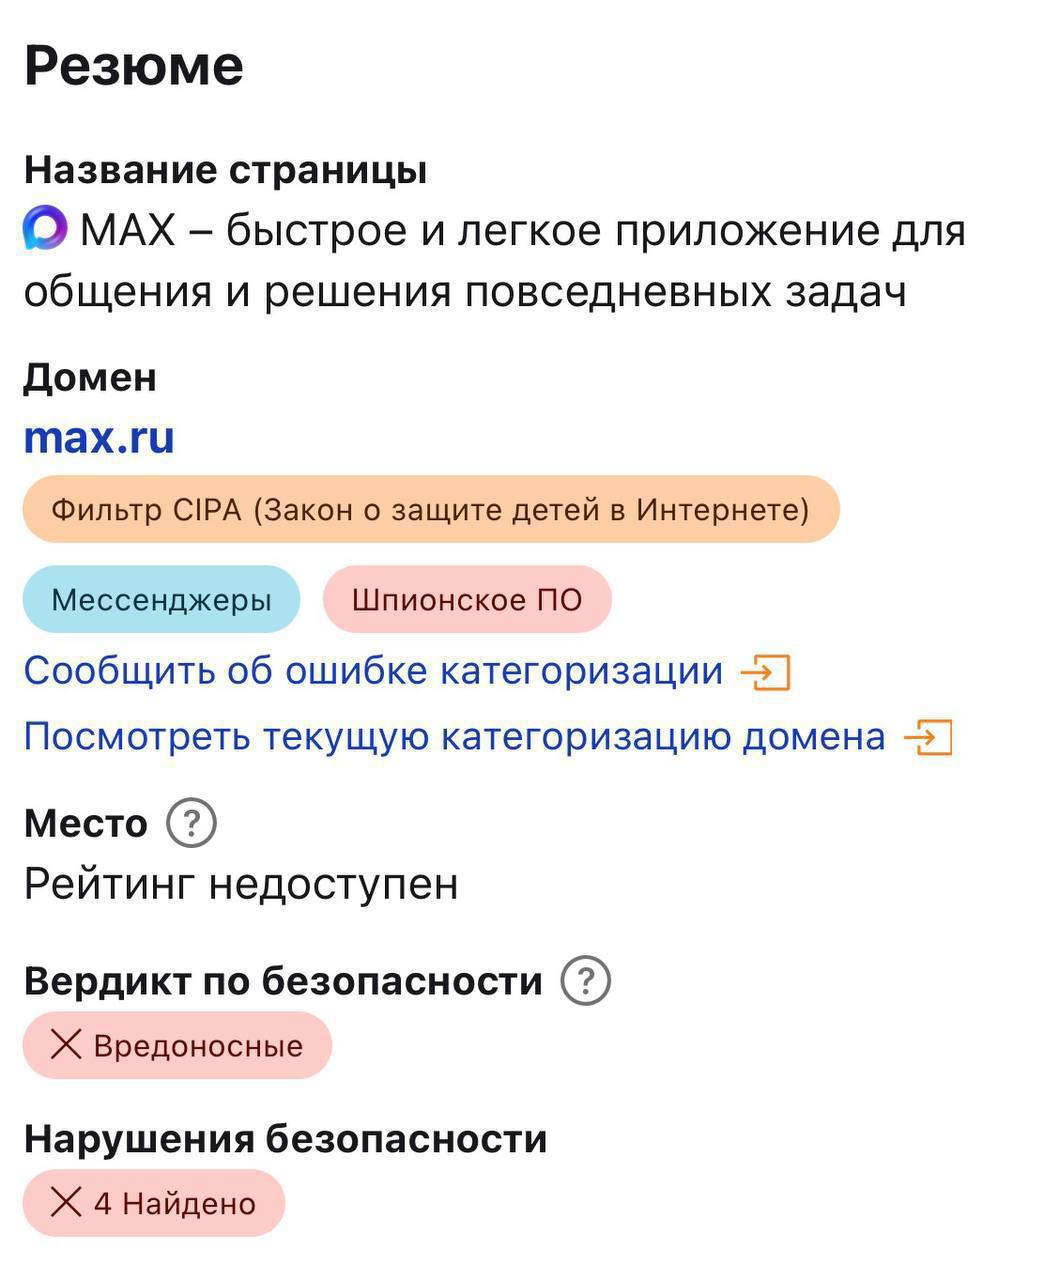
В Сети появилась информация о том, что мессенджер МАКС якобы получил у Cloudflare статус шпионского приложения. Если такая классификация действительно появилась, это могло бы стать серьёзным репутационным ударом для сервиса: подобные метки учитываются системами безопасности, фильтрации трафика и корпоративной защиты.

В открытых источниках есть обсуждения сетевой активности МАКС, а также жалобы на связанные сервисы в Cloudflare Community, но они не доказывают, что мессенджер официально внесён в категорию spyware.


Такая осторожность важна: статус шпионского софта — не просто оценочное слово, а серьёзная техническая и репутационная метка. Она может повлиять на доверие пользователей, отношение ИБ-специалистов и решения платформ, через которые распространяется приложение.

Пока представители МАКС и Cloudflare публично не прокомментировали ситуацию, говорить о санкциях со стороны магазинов приложений или массовой блокировке трафика преждевременно.

Но сам факт появления таких сообщений показывает, что к безопасности и сетевому поведению национального мессенджера сохраняется повышенное внимание.

Пресс-служба VK дала нашему изданию развернутый комментарий:

«Классификация Cloudflare вызвана неверной интерпретацией заголовков запросов к сервисам обыкновенной веб-аналитики сайта max.ru, а не на фактическом анализе кода. MAX регулярно проходит аудиты безопасности, работает с исследователями через программу Bug Bounty и имеет собственный центр безопасности для защиты пользователей от реальных угроз. Все данные пользователей МАХ надежно защищены».

Ранее та же история коснулась Telega.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru