


Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

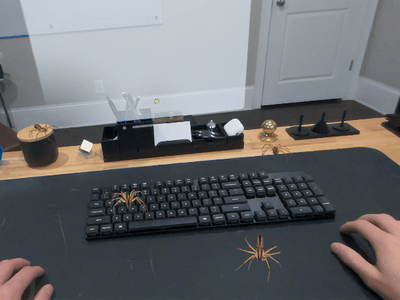
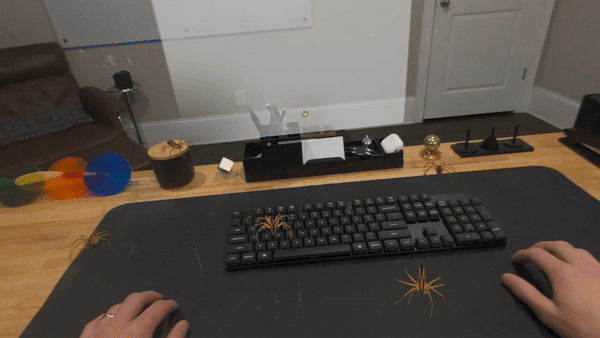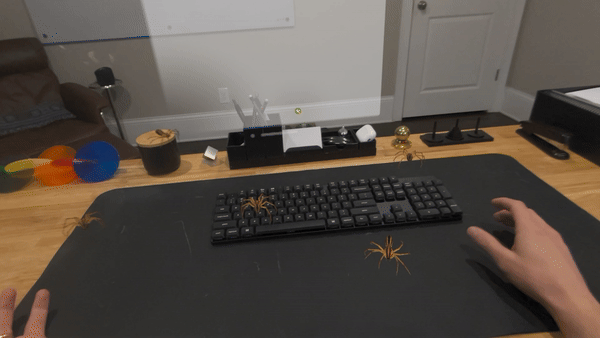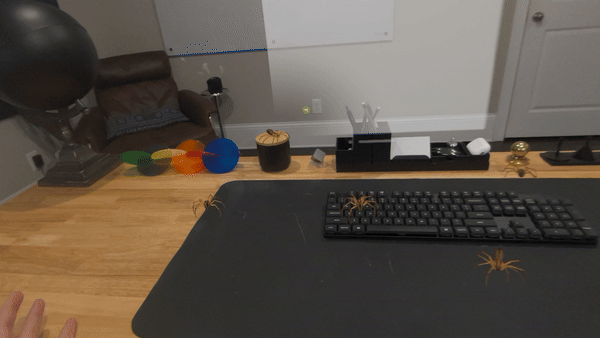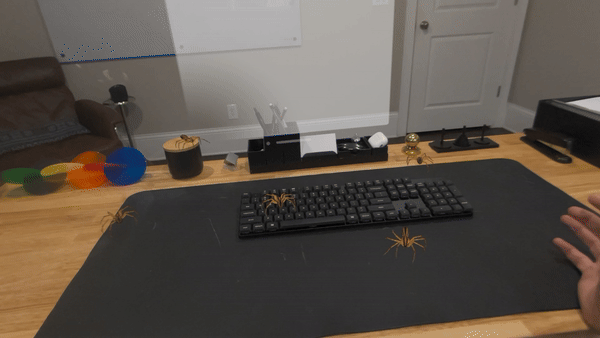
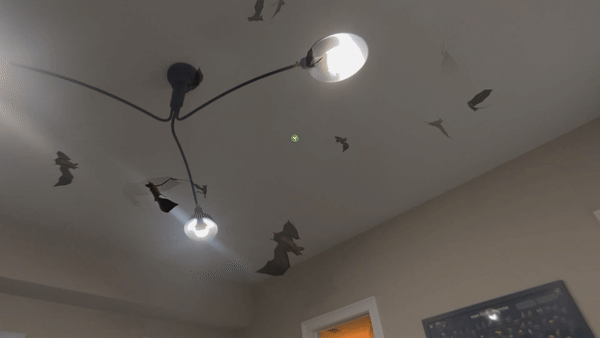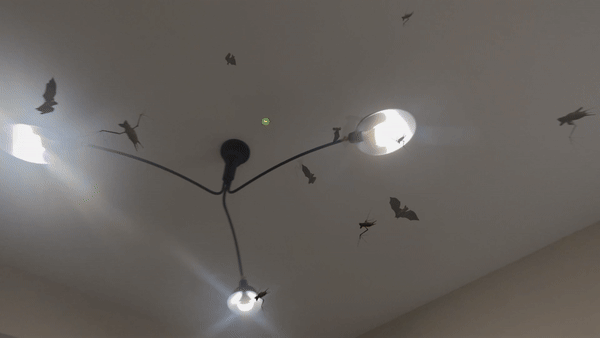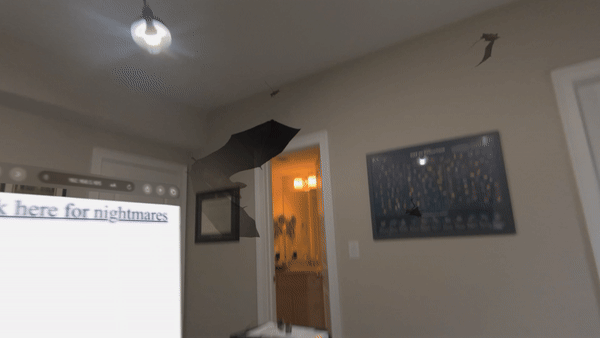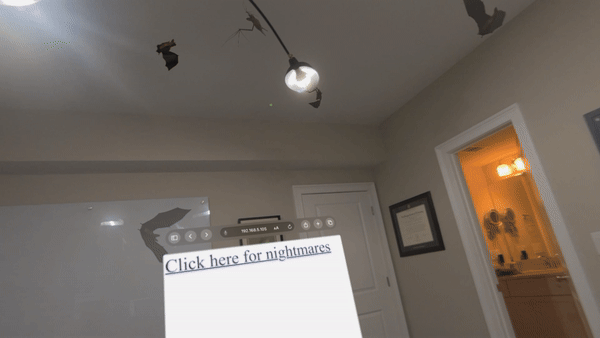
В ОС Apple для очков Vision Pro была обнаружена уязвимость, позволяющая обойти все ограничения и напугать пользователя, наполнив его виртуальное пространство анимированными и озвученными летучими мышами, пауками, змеями.

Независимый исследователь Райан Пикрен (Ryan Pickren) сообщил разработчикам о своей забавной находке в феврале этого года. Две недели назад вышло обновление visionOS с патчем (1.2), а багхантер получил денежное вознаграждение.


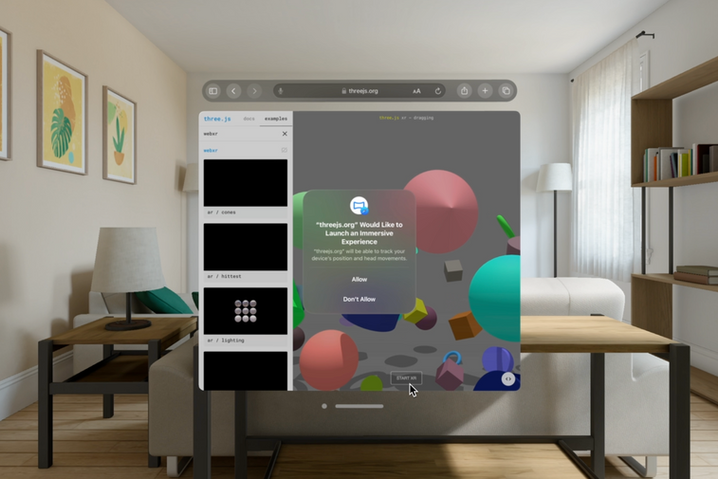
Согласно описанию в блоге Пикрена, уязвимость CVE-2024-27812 возникла из-за упущения при реализации системы разрешений на вмешательство в персональное виртуальное пространство. Выход приложения за рамки разделяемого пространства возможен лишь с явно выраженного согласия юзера — в Safari всплывает диалоговое окно.


Для сайтов действует такая же схема, и соответствующие кнопки выводятся во всплывающем окне Safari. Как оказалось, разработчики забыли таким же образом ограничить просмотр веб-контента дополненной реальности с использованием AR Quick Look.


Между тем поддержка этой технологии до сих пор присутствует в движке WebKit, в том числе в сборке visionOS. Более того, с помощью AR Quick Look можно просматривать более современные файлы формата .reality, созданные спецкомпоновщиком Apple, а также добавлять пространственное звучание для еще большего правдоподобия 3D-объектов. 

Эксплойт взаимодействия с пользователем не требует. На специально созданный сайт добавляется нехитрый код — и в виртуальном пространстве жертвы оживут сотни отвратительных созданий, которые волей автора атаки будут издавать зловещие звуки.

Поскольку файлы вывода анимации в данном случае обрабатывает отдельное приложение (Quick Look), избавиться от этого кошмара, закрыв браузер, невозможно.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru