


Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

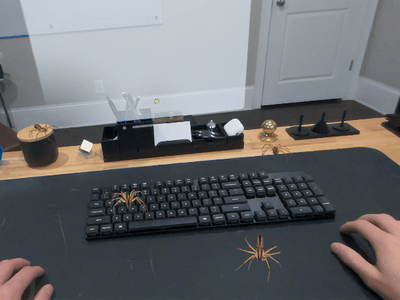
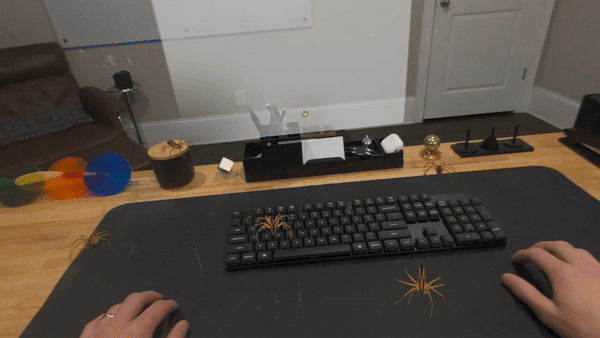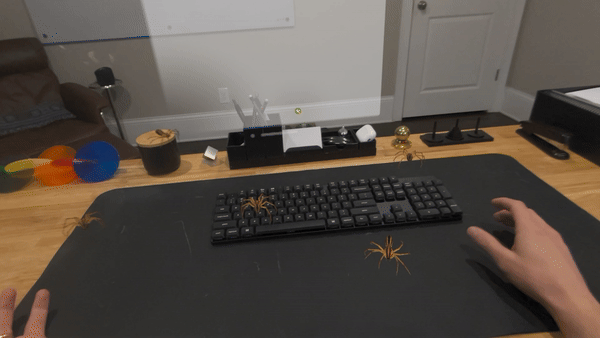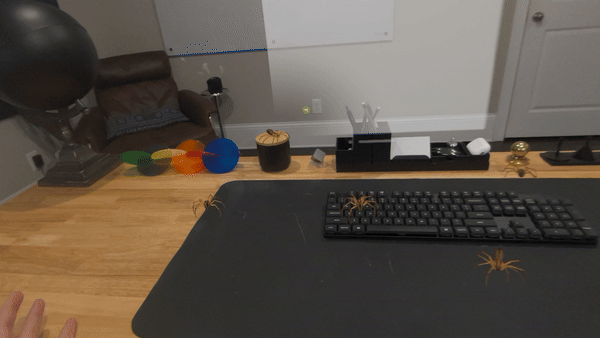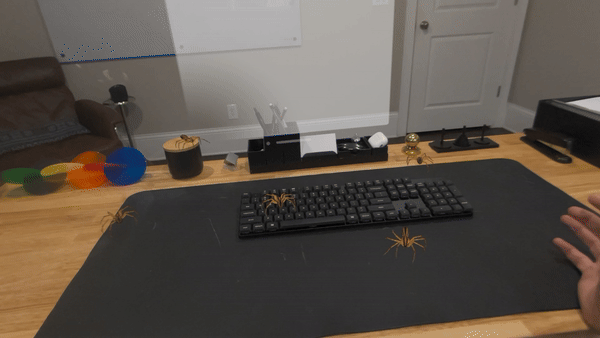
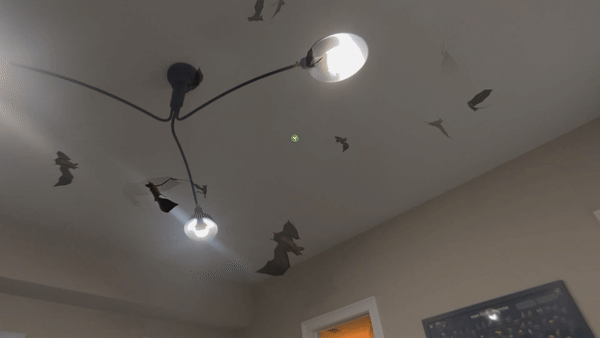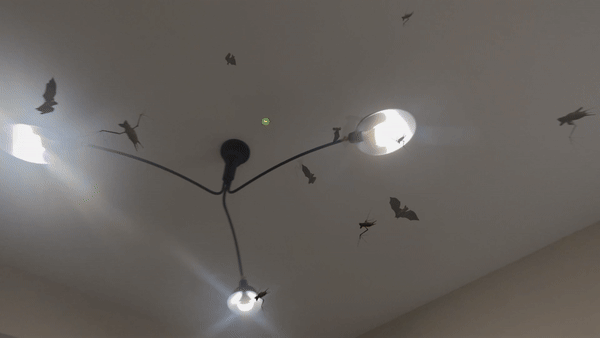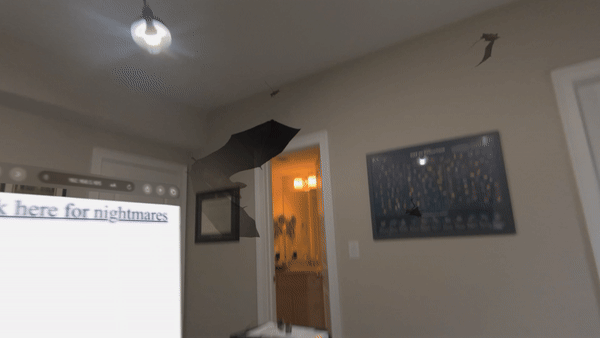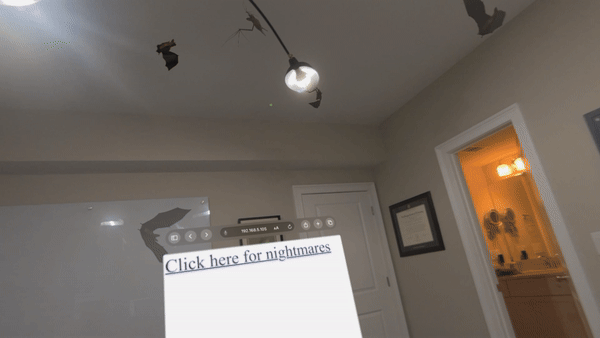
В ОС Apple для очков Vision Pro была обнаружена уязвимость, позволяющая обойти все ограничения и напугать пользователя, наполнив его виртуальное пространство анимированными и озвученными летучими мышами, пауками, змеями.

Независимый исследователь Райан Пикрен (Ryan Pickren) сообщил разработчикам о своей забавной находке в феврале этого года. Две недели назад вышло обновление visionOS с патчем (1.2), а багхантер получил денежное вознаграждение.


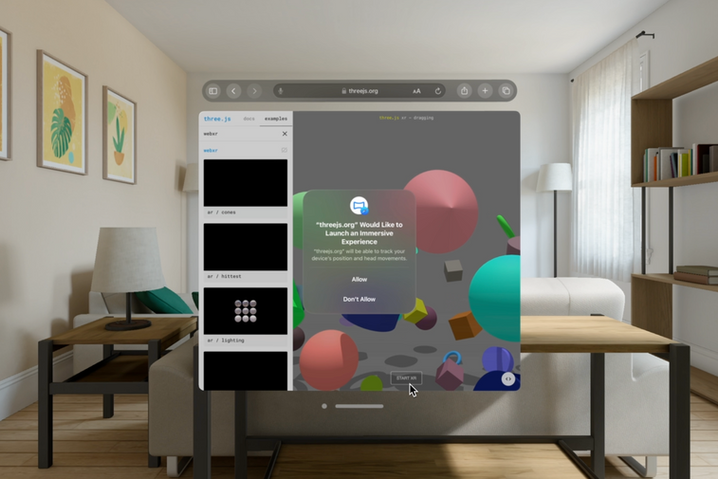
Согласно описанию в блоге Пикрена, уязвимость CVE-2024-27812 возникла из-за упущения при реализации системы разрешений на вмешательство в персональное виртуальное пространство. Выход приложения за рамки разделяемого пространства возможен лишь с явно выраженного согласия юзера — в Safari всплывает диалоговое окно.


Для сайтов действует такая же схема, и соответствующие кнопки выводятся во всплывающем окне Safari. Как оказалось, разработчики забыли таким же образом ограничить просмотр веб-контента дополненной реальности с использованием AR Quick Look.


Между тем поддержка этой технологии до сих пор присутствует в движке WebKit, в том числе в сборке visionOS. Более того, с помощью AR Quick Look можно просматривать более современные файлы формата .reality, созданные спецкомпоновщиком Apple, а также добавлять пространственное звучание для еще большего правдоподобия 3D-объектов. 

Эксплойт взаимодействия с пользователем не требует. На специально созданный сайт добавляется нехитрый код — и в виртуальном пространстве жертвы оживут сотни отвратительных созданий, которые волей автора атаки будут издавать зловещие звуки.

Поскольку файлы вывода анимации в данном случае обрабатывает отдельное приложение (Quick Look), избавиться от этого кошмара, закрыв браузер, невозможно.

Подпишитесь на новости

Студентки ЮФУ сообщили о скрытой съёмке в туалетах и попытках шантажа

Полиция организовала проверку после сообщений о возможной скрытой съёмке в женских туалетах Южного федерального университета в Ростове-на-Дону. Студентки заявили о публикации записей в интернете и попытках шантажа. В администрации ЮФУ сообщили, что скрытых камер и других устройств съёмки в санитарных помещениях не обнаружили.

О проверке и позиции университета сообщает РИА Новости, подробности жалоб приводит «Газета.Ru».

По словам студенток, неизвестные распространяли записи на порносайтах. Одна из девушек рассказала, что её одногруппнице прислали кадр из туалета и потребовали интимные фотографии, угрожая разослать видео знакомым. Некоторые учащиеся обратились в полицию и прокуратуру.

В ЮФУ заявили, что передали сведения о возможных угрозах правоохранительным органам и оказывают им содействие. Студенткам, столкнувшимся с давлением, предложили обратиться в администрацию за поддержкой.

Глава «Лиги безопасного интернета» Екатерина Мизулина сообщила о намерении направить обращения в Генпрокуратуру и Следственный комитет, а также попросить Роскомнадзор ограничить доступ к ресурсам с предполагаемыми записями.

В университете призвали не распространять непроверенные сведения и материалы, которые могут навредить учащимся.

RSS: Новости на портале Anti-Malware.ru