


Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

Уязвимость Vision Pro позволяла наводнить виртуальную комнату пауками

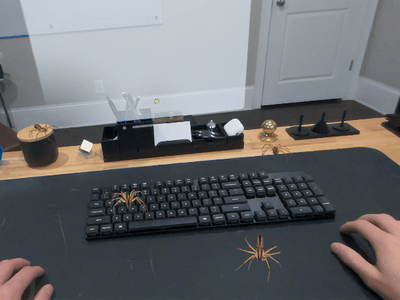
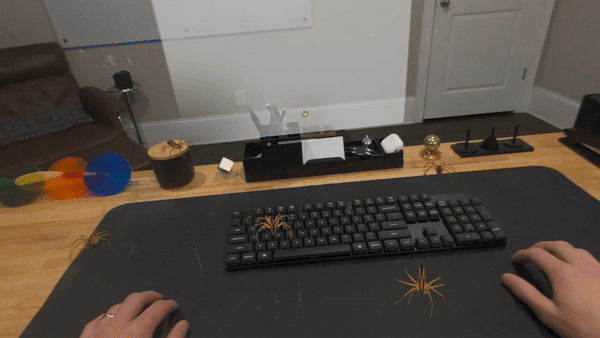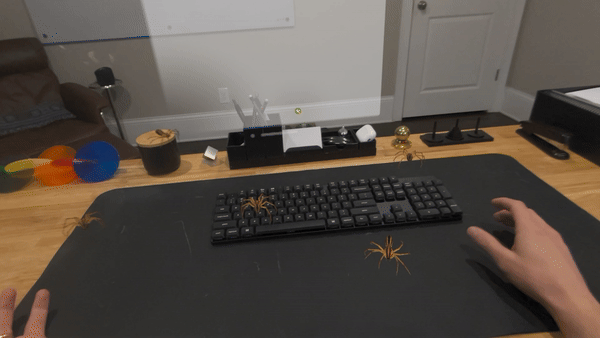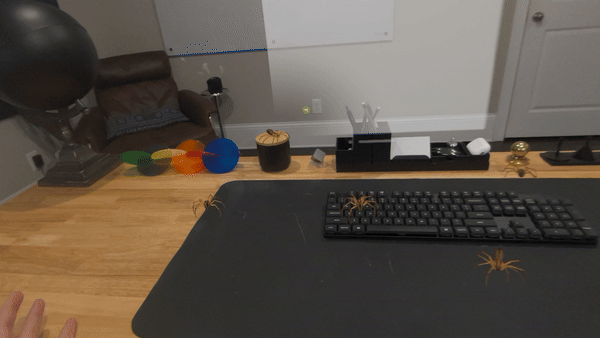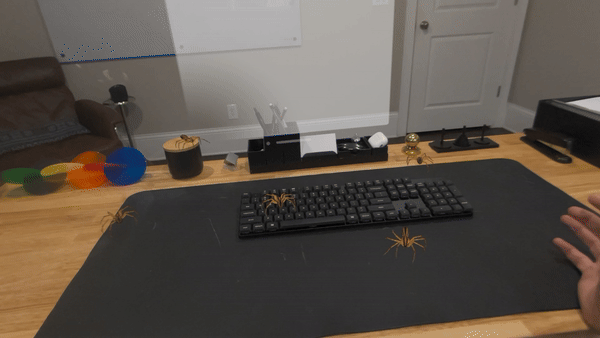
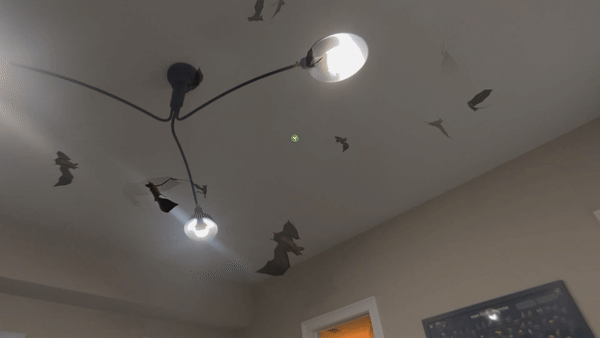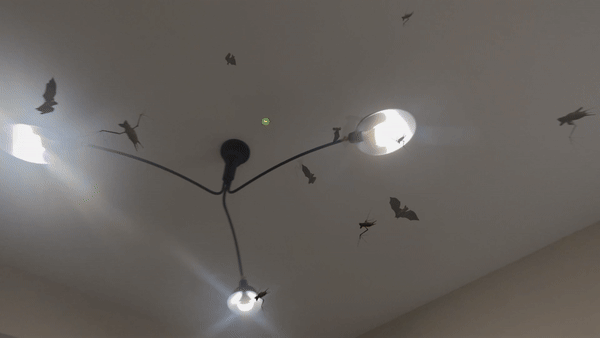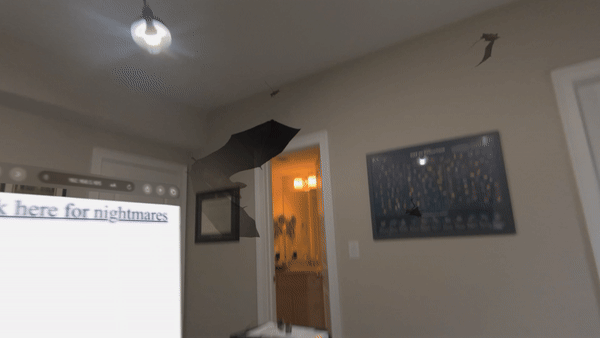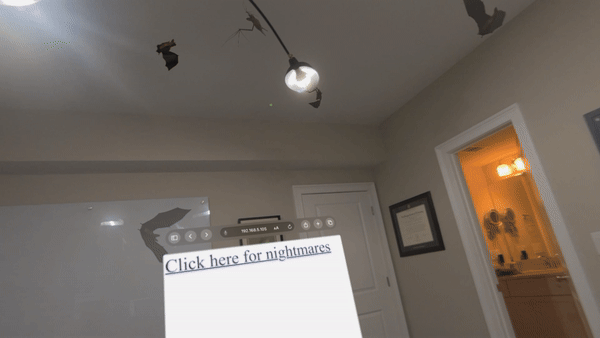
В ОС Apple для очков Vision Pro была обнаружена уязвимость, позволяющая обойти все ограничения и напугать пользователя, наполнив его виртуальное пространство анимированными и озвученными летучими мышами, пауками, змеями.

Независимый исследователь Райан Пикрен (Ryan Pickren) сообщил разработчикам о своей забавной находке в феврале этого года. Две недели назад вышло обновление visionOS с патчем (1.2), а багхантер получил денежное вознаграждение.


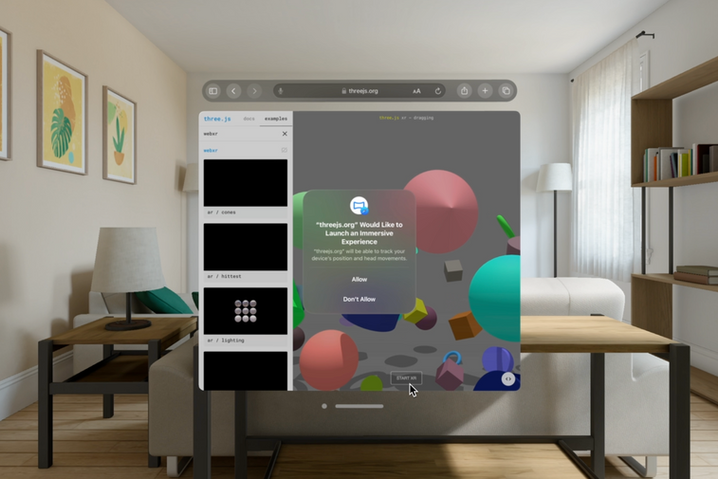
Согласно описанию в блоге Пикрена, уязвимость CVE-2024-27812 возникла из-за упущения при реализации системы разрешений на вмешательство в персональное виртуальное пространство. Выход приложения за рамки разделяемого пространства возможен лишь с явно выраженного согласия юзера — в Safari всплывает диалоговое окно.


Для сайтов действует такая же схема, и соответствующие кнопки выводятся во всплывающем окне Safari. Как оказалось, разработчики забыли таким же образом ограничить просмотр веб-контента дополненной реальности с использованием AR Quick Look.


Между тем поддержка этой технологии до сих пор присутствует в движке WebKit, в том числе в сборке visionOS. Более того, с помощью AR Quick Look можно просматривать более современные файлы формата .reality, созданные спецкомпоновщиком Apple, а также добавлять пространственное звучание для еще большего правдоподобия 3D-объектов. 

Эксплойт взаимодействия с пользователем не требует. На специально созданный сайт добавляется нехитрый код — и в виртуальном пространстве жертвы оживут сотни отвратительных созданий, которые волей автора атаки будут издавать зловещие звуки.

Поскольку файлы вывода анимации в данном случае обрабатывает отдельное приложение (Quick Look), избавиться от этого кошмара, закрыв браузер, невозможно.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru