


К 2027 году дефицит ИБ-кадров в России может возрасти до 60 тыс. человек

К 2027 году дефицит ИБ-кадров в России может возрасти до 60 тыс. человек

К 2027 году дефицит ИБ-кадров в России может возрасти до 60 тыс. человек

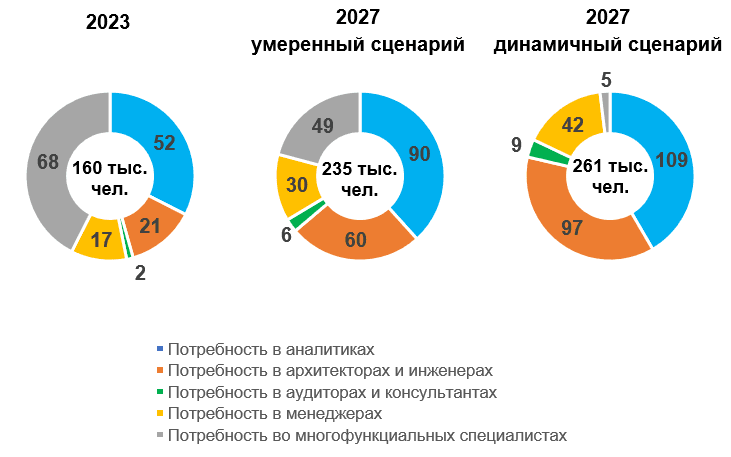
По прогнозам Positive Technologies и Фонда «Центр стратегических разработок “Северо-Запад”», в 2027 году спрос на ИБ-специалистов в России увеличится до 235-261 тыс. человек. Дефицит таких кадров составит 54-65 тысяч.

В прошлом году эти показатели составили 160 тыс. и 50 тыс. соответственно. Результаты совместного исследования российского рынка труда в сфере ИБ были представлены на ПМЭФ-2024.

Каждый года вузы, техникумы и колледжи выпускают по 10-15 тыс. молодых специалистов. Такого количества недостаточно, чтобы покрыть дефицит, к тому же в ИБ идут не все выпускники.

Аналитики ожидают, что в ближайшие три года большую часть спроса на этом рынке удастся удовлетворить за счет наращивания объемов подготовки специалистов и автоматизации труда. Тем не менее при расчетной занятости 181–196 тыс. человек в 2027 году нехватка ИБ-кадров сохранит актуальность и тоже будет расти.


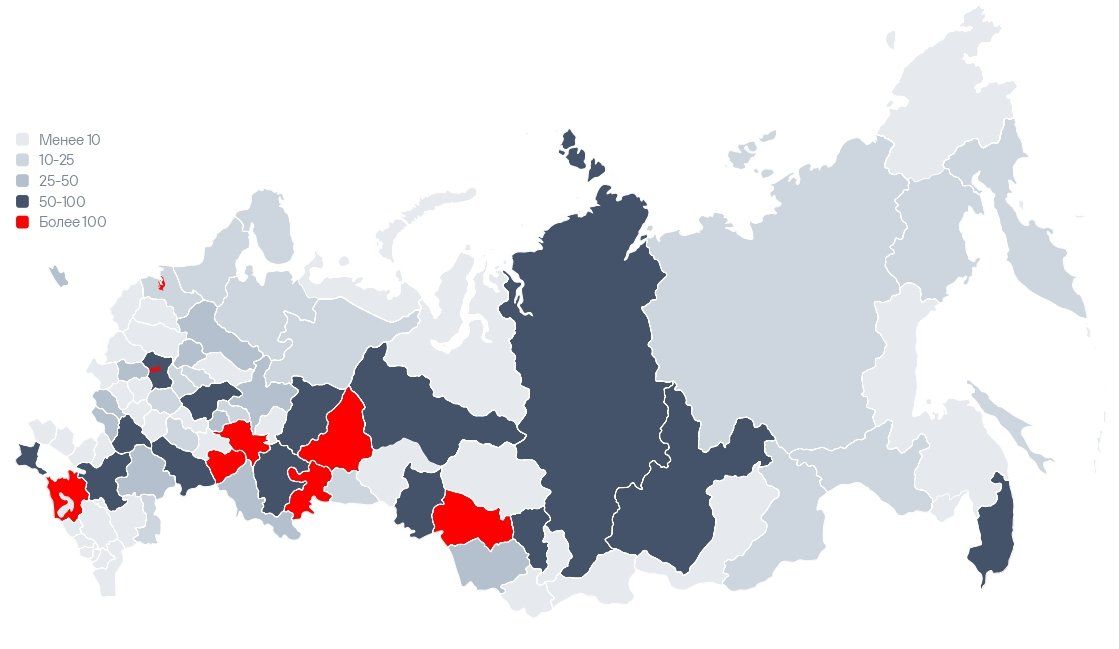
Исследование также показало, что специалисты ИБ пользуются спросом далеко не во всех регионах. Так, в I квартале 2024 года на рынке появилось 6109 соответствующих вакансий; в половине случаев работу предлагали Москва, Санкт-Петербург и еще несколько крупных агломераций.


Требования к таким кадрам в России, как полагают эксперты, будут постепенно меняться. Технологическое развитие и повышенное внимание государства к вопросам ИБ снизят спрос на специалистов широкого профиля, предпочтение будет отдаваться профессионалам в конкретных областях.

Согласно прогнозу, к 2027 году в стране возрастет спрос на специалистов по внедрению ИИ, облачных и финансовых технологий. Новые роли появятся также в связи с совершенствованием платформ bug bounty.

«К 2027 году структура российского рынка труда в ИБ станет в большей степени похожа на структуру рынков технологически продвинутых стран, что будет выражаться в более явном распределении функциональных ролей, — комментирует Дмитрий Санатов, руководитель подразделения Фонда «ЦСР “Северо-Запад”» в Москве. — Доля бумажной занятости сократится до 21% в умеренном сценарии».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru