


CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

Утечка исходников бота CatDDoS, он же Aterna, спровоцировала появление множества клонов. За последние три месяца аналитики насчитали свыше 80 эксплойтов, используемых для внедрения зловредов с интенсивностью до 300 атак и более в сутки.

Троян, которого в QiAnXin именуют CatDDoS, впервые объявился в Сети в августе 2023 года. Он создан на основе кода Mirai и заточен под проведение DDoS-атак типа flood (UDP, TCP и проч.); свои коммуникации с C2-сервером вредонос шифрует, используя ChaCha20.

Для распространения DDoS-ботов используются различные уязвимости в сетевых устройствах — в основном роутерах (D-Link, Linksys, NETGEAR, TOTOLINK, TP-Link, ZTE, Zyxel и др.) и серверах (Apache, Hadoop, FreePBX, GitLab, Jenkins, Seagate, SonicWall).

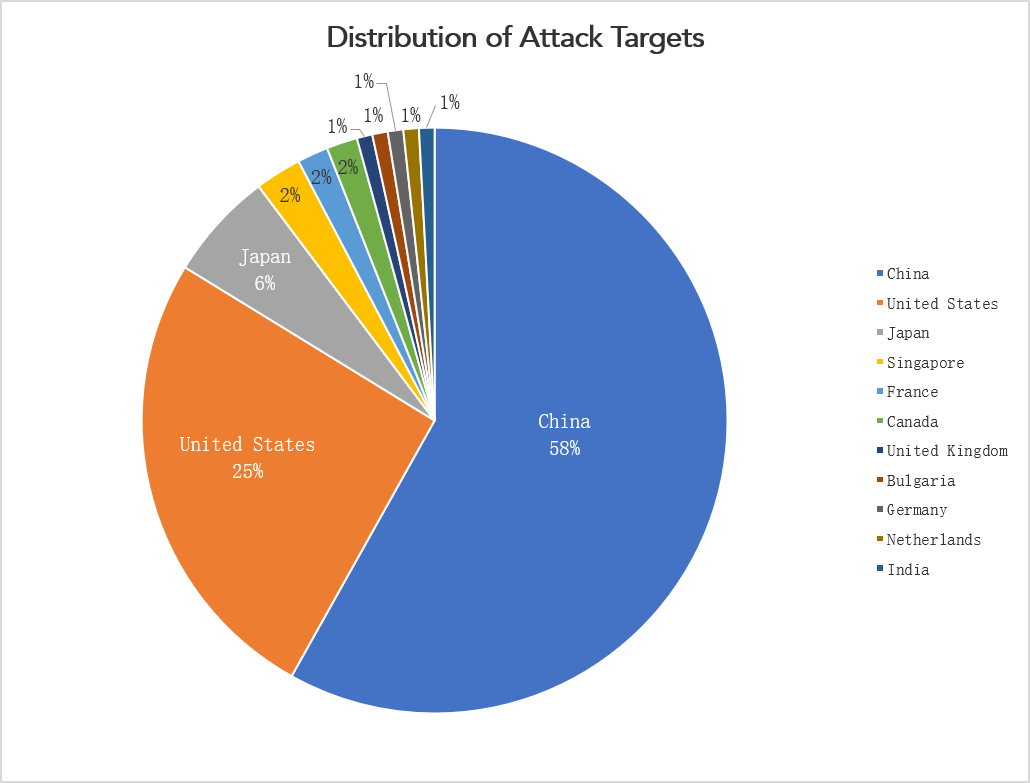
К октябрю прошлого года исследователи из NSFOCUS обнаружили, что созданный на основе CatDDoS ботнет разросся до глобальных масштабов. Наибольшее количество заражений было выявлено в Китае и США.


В декабре ботоводы в своем телеграм-канале объявили о закрытии сервиса (по всей видимости, они проводили DDoS-атаки на заказ или сдавали свою сеть в аренду). Исходные коды трояна вначале пытались продать в том же Telegram, но в итоге слили в паблик.

В результате все желающие начали плодить модификации. По свидетельству китайских экспертов, все эти самопальные варианты CatDDoS носят разные имена, но мало чем отличаются друг от друга.

Атаки, нацеленные на их распространение, зафиксированы в США, Франции, Германии, Бразилии и Китае. Список мишеней включает облачных и телеком-провайдеров, НИИ, госорганы, учебные заведения, строительные предприятия. Примечательно, что новоявленные клоны зачастую атакуют уже зараженные устройства и C2-серверы конкурентов.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru