


CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

Утечка исходников бота CatDDoS, он же Aterna, спровоцировала появление множества клонов. За последние три месяца аналитики насчитали свыше 80 эксплойтов, используемых для внедрения зловредов с интенсивностью до 300 атак и более в сутки.

Троян, которого в QiAnXin именуют CatDDoS, впервые объявился в Сети в августе 2023 года. Он создан на основе кода Mirai и заточен под проведение DDoS-атак типа flood (UDP, TCP и проч.); свои коммуникации с C2-сервером вредонос шифрует, используя ChaCha20.

Для распространения DDoS-ботов используются различные уязвимости в сетевых устройствах — в основном роутерах (D-Link, Linksys, NETGEAR, TOTOLINK, TP-Link, ZTE, Zyxel и др.) и серверах (Apache, Hadoop, FreePBX, GitLab, Jenkins, Seagate, SonicWall).

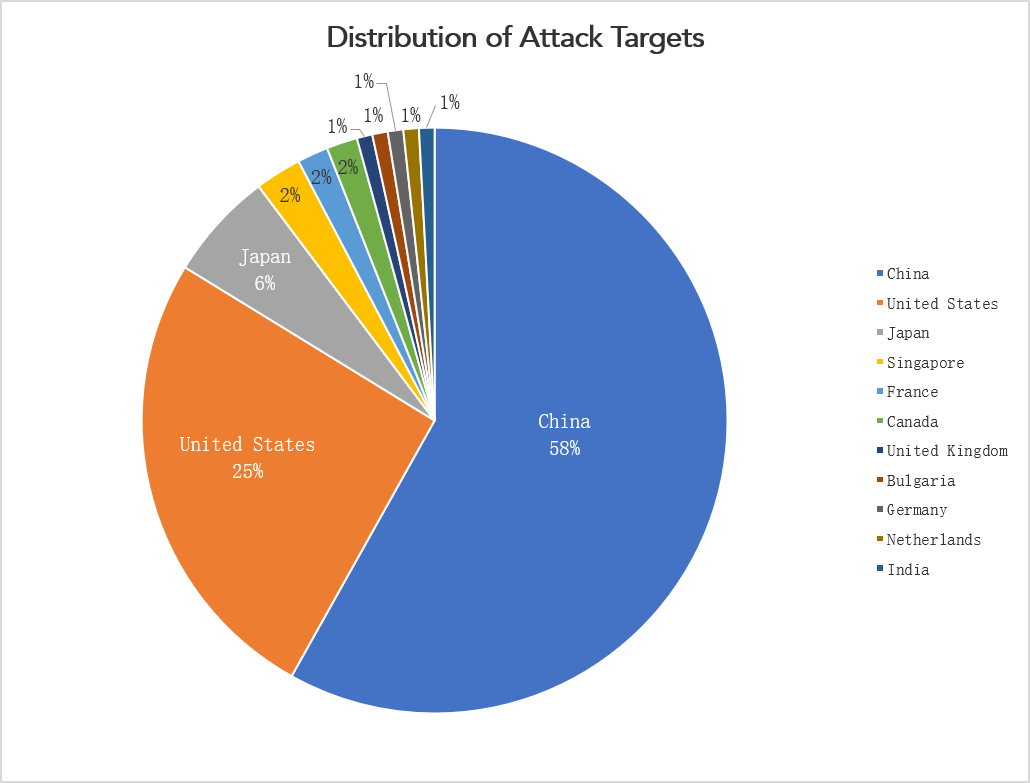
К октябрю прошлого года исследователи из NSFOCUS обнаружили, что созданный на основе CatDDoS ботнет разросся до глобальных масштабов. Наибольшее количество заражений было выявлено в Китае и США.


В декабре ботоводы в своем телеграм-канале объявили о закрытии сервиса (по всей видимости, они проводили DDoS-атаки на заказ или сдавали свою сеть в аренду). Исходные коды трояна вначале пытались продать в том же Telegram, но в итоге слили в паблик.

В результате все желающие начали плодить модификации. По свидетельству китайских экспертов, все эти самопальные варианты CatDDoS носят разные имена, но мало чем отличаются друг от друга.

Атаки, нацеленные на их распространение, зафиксированы в США, Франции, Германии, Бразилии и Китае. Список мишеней включает облачных и телеком-провайдеров, НИИ, госорганы, учебные заведения, строительные предприятия. Примечательно, что новоявленные клоны зачастую атакуют уже зараженные устройства и C2-серверы конкурентов.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru