


CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

Утечка исходников бота CatDDoS, он же Aterna, спровоцировала появление множества клонов. За последние три месяца аналитики насчитали свыше 80 эксплойтов, используемых для внедрения зловредов с интенсивностью до 300 атак и более в сутки.

Троян, которого в QiAnXin именуют CatDDoS, впервые объявился в Сети в августе 2023 года. Он создан на основе кода Mirai и заточен под проведение DDoS-атак типа flood (UDP, TCP и проч.); свои коммуникации с C2-сервером вредонос шифрует, используя ChaCha20.

Для распространения DDoS-ботов используются различные уязвимости в сетевых устройствах — в основном роутерах (D-Link, Linksys, NETGEAR, TOTOLINK, TP-Link, ZTE, Zyxel и др.) и серверах (Apache, Hadoop, FreePBX, GitLab, Jenkins, Seagate, SonicWall).

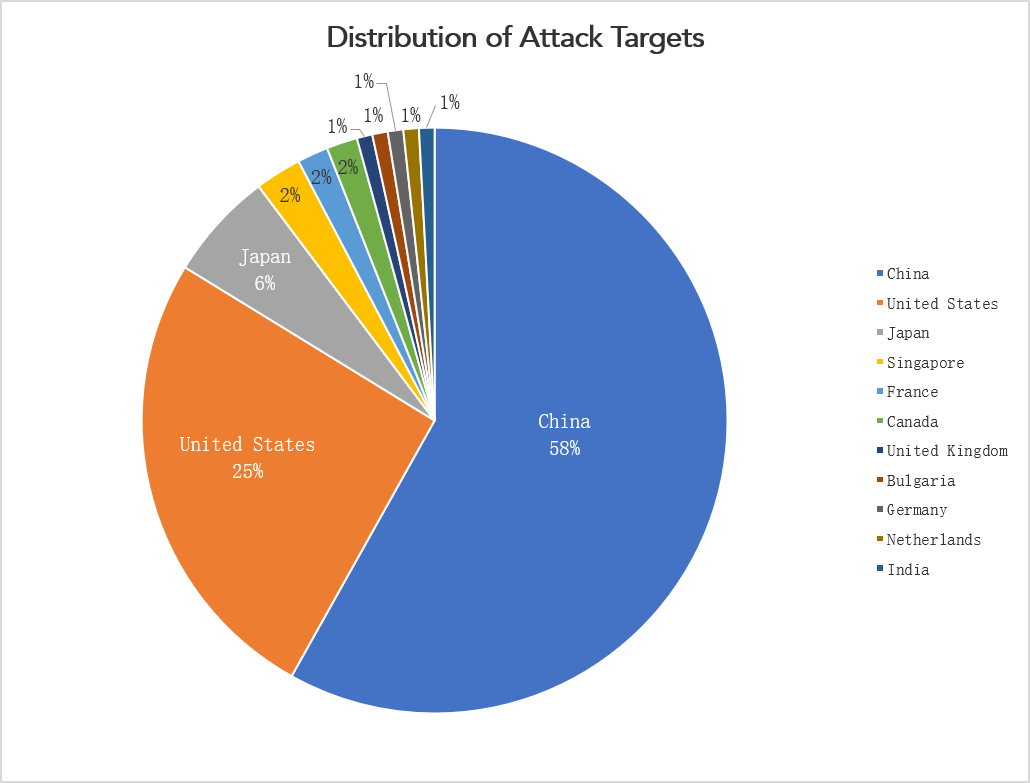
К октябрю прошлого года исследователи из NSFOCUS обнаружили, что созданный на основе CatDDoS ботнет разросся до глобальных масштабов. Наибольшее количество заражений было выявлено в Китае и США.


В декабре ботоводы в своем телеграм-канале объявили о закрытии сервиса (по всей видимости, они проводили DDoS-атаки на заказ или сдавали свою сеть в аренду). Исходные коды трояна вначале пытались продать в том же Telegram, но в итоге слили в паблик.

В результате все желающие начали плодить модификации. По свидетельству китайских экспертов, все эти самопальные варианты CatDDoS носят разные имена, но мало чем отличаются друг от друга.

Атаки, нацеленные на их распространение, зафиксированы в США, Франции, Германии, Бразилии и Китае. Список мишеней включает облачных и телеком-провайдеров, НИИ, госорганы, учебные заведения, строительные предприятия. Примечательно, что новоявленные клоны зачастую атакуют уже зараженные устройства и C2-серверы конкурентов.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru