


CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

Утечка исходников бота CatDDoS, он же Aterna, спровоцировала появление множества клонов. За последние три месяца аналитики насчитали свыше 80 эксплойтов, используемых для внедрения зловредов с интенсивностью до 300 атак и более в сутки.

Троян, которого в QiAnXin именуют CatDDoS, впервые объявился в Сети в августе 2023 года. Он создан на основе кода Mirai и заточен под проведение DDoS-атак типа flood (UDP, TCP и проч.); свои коммуникации с C2-сервером вредонос шифрует, используя ChaCha20.

Для распространения DDoS-ботов используются различные уязвимости в сетевых устройствах — в основном роутерах (D-Link, Linksys, NETGEAR, TOTOLINK, TP-Link, ZTE, Zyxel и др.) и серверах (Apache, Hadoop, FreePBX, GitLab, Jenkins, Seagate, SonicWall).

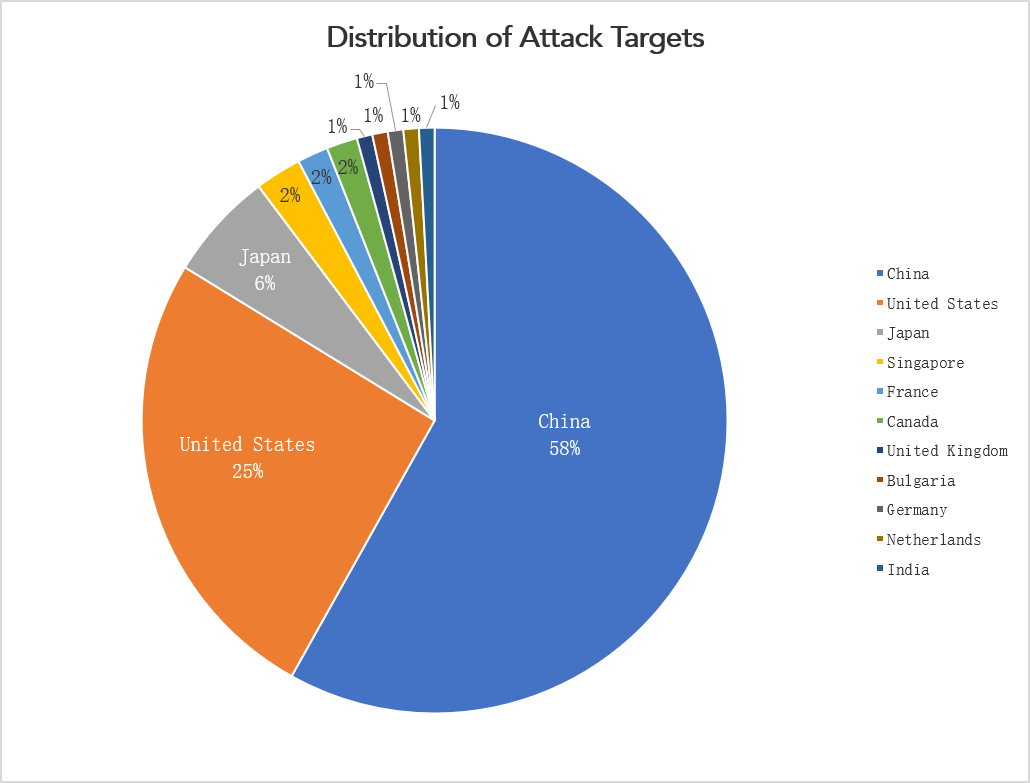
К октябрю прошлого года исследователи из NSFOCUS обнаружили, что созданный на основе CatDDoS ботнет разросся до глобальных масштабов. Наибольшее количество заражений было выявлено в Китае и США.


В декабре ботоводы в своем телеграм-канале объявили о закрытии сервиса (по всей видимости, они проводили DDoS-атаки на заказ или сдавали свою сеть в аренду). Исходные коды трояна вначале пытались продать в том же Telegram, но в итоге слили в паблик.

В результате все желающие начали плодить модификации. По свидетельству китайских экспертов, все эти самопальные варианты CatDDoS носят разные имена, но мало чем отличаются друг от друга.

Атаки, нацеленные на их распространение, зафиксированы в США, Франции, Германии, Бразилии и Китае. Список мишеней включает облачных и телеком-провайдеров, НИИ, госорганы, учебные заведения, строительные предприятия. Примечательно, что новоявленные клоны зачастую атакуют уже зараженные устройства и C2-серверы конкурентов.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru