


CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

CatDDoS собирает сетевые устройства в ботнет, используя 80 эксплойтов

Утечка исходников бота CatDDoS, он же Aterna, спровоцировала появление множества клонов. За последние три месяца аналитики насчитали свыше 80 эксплойтов, используемых для внедрения зловредов с интенсивностью до 300 атак и более в сутки.

Троян, которого в QiAnXin именуют CatDDoS, впервые объявился в Сети в августе 2023 года. Он создан на основе кода Mirai и заточен под проведение DDoS-атак типа flood (UDP, TCP и проч.); свои коммуникации с C2-сервером вредонос шифрует, используя ChaCha20.

Для распространения DDoS-ботов используются различные уязвимости в сетевых устройствах — в основном роутерах (D-Link, Linksys, NETGEAR, TOTOLINK, TP-Link, ZTE, Zyxel и др.) и серверах (Apache, Hadoop, FreePBX, GitLab, Jenkins, Seagate, SonicWall).

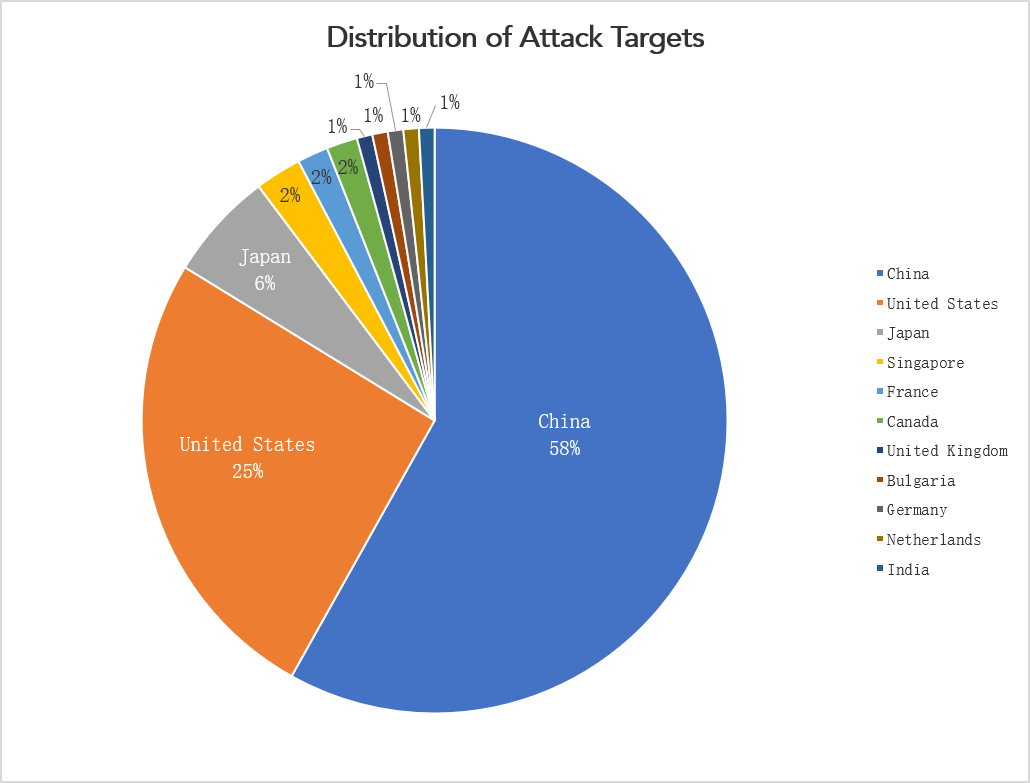
К октябрю прошлого года исследователи из NSFOCUS обнаружили, что созданный на основе CatDDoS ботнет разросся до глобальных масштабов. Наибольшее количество заражений было выявлено в Китае и США.


В декабре ботоводы в своем телеграм-канале объявили о закрытии сервиса (по всей видимости, они проводили DDoS-атаки на заказ или сдавали свою сеть в аренду). Исходные коды трояна вначале пытались продать в том же Telegram, но в итоге слили в паблик.

В результате все желающие начали плодить модификации. По свидетельству китайских экспертов, все эти самопальные варианты CatDDoS носят разные имена, но мало чем отличаются друг от друга.

Атаки, нацеленные на их распространение, зафиксированы в США, Франции, Германии, Бразилии и Китае. Список мишеней включает облачных и телеком-провайдеров, НИИ, госорганы, учебные заведения, строительные предприятия. Примечательно, что новоявленные клоны зачастую атакуют уже зараженные устройства и C2-серверы конкурентов.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru