


90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

Более 90 вредоносных приложений для мобильных устройств на Android пробрались более чем на 5,5 млн смартфонов пользователей. Все они были загружены из официального магазина Google Play.

Попав на девайс, эти программы устанавливали адваре и другой вредоносный софт, включая банковский троян Anatsa (он же Teabot).

Задача Anatsa — вытащить учётные данные от онлайн-банкинга и предоставить операторам возможность выводить или тратить деньги владельца мобильного устройства на Android.

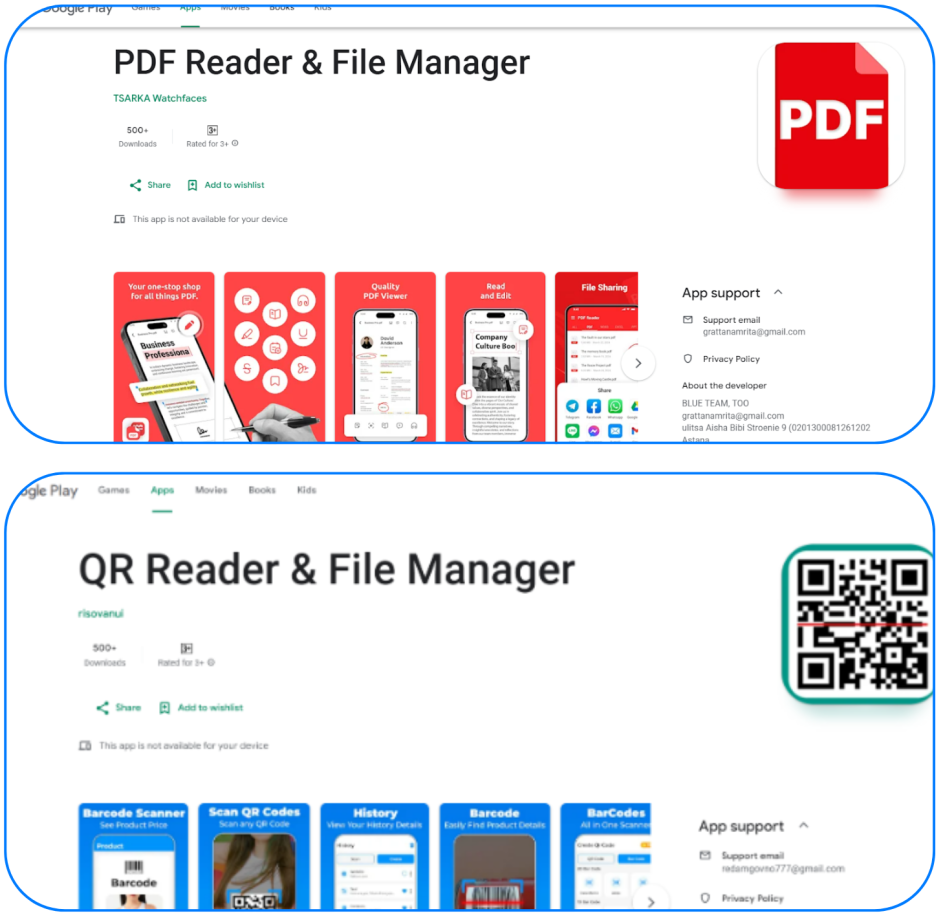
Как отмечают в отчёте исследователи из Zscaler, банковский троян вернулся в официальный магазин приложений. Теперь он маскируется под программы «PDF Reader & File Manager» и «QR Reader & File Manager».


По данным специалистов, число установок этих двух приложений уже перевалило за 70 тысяч. Такая статистика в очередной раз демонстрирует серьёзную опасность, которую представляют вредоносы-дропперы.

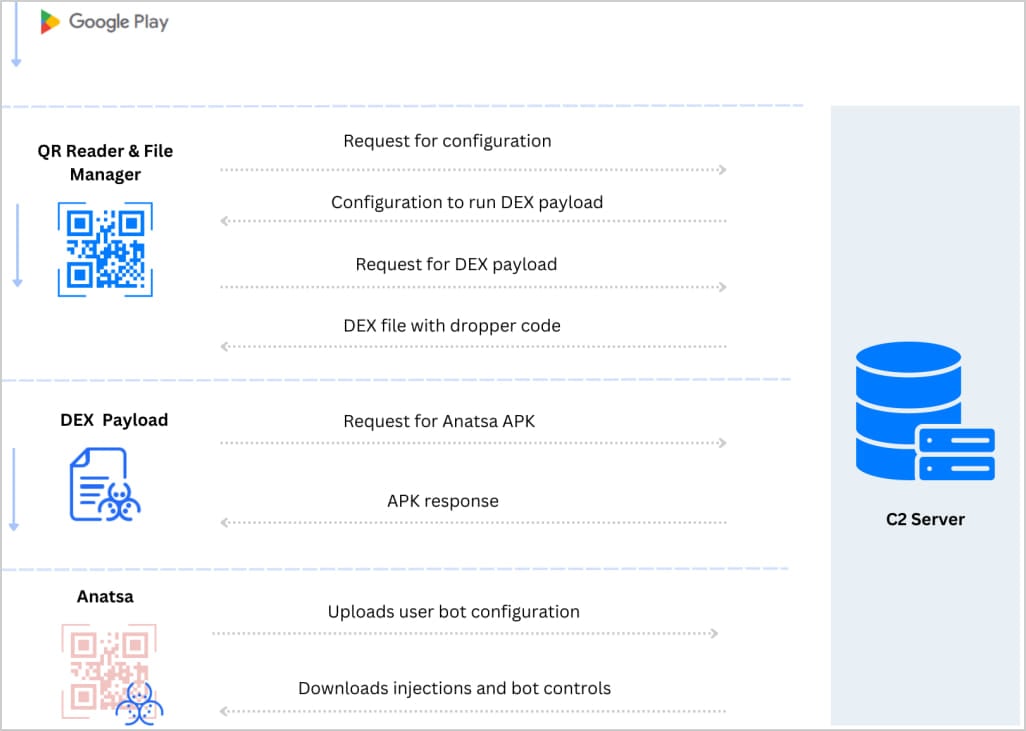
Чтобы избежать детектирования, Anatsa применяет многоступенчатый механизм подгрузки пейлоада:

  • сначала дроппер получает конфигурацию и определённые строки от C2-сервера;
  • файл в формате DEX, содержащий вредоносный код дроппера, загружается и запускается на устройстве;
  • далее загружается файл конфигурации, в котором содержится ссылка на пейлоад Anatsa;
  • DEX-файл фетчит и инсталлирует вредоносный APK, завершающий процесс заражения.


DEX-файл также проверяет, в какой среде он запускается, чтобы избежать попадания в песочницы. После старта Anatsa подгружает настройки бота и результаты сканирования устройства, а затем подстраивается под геолокацию и профиль жертвы.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru