


90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

90 Android-вредоносов пробрались на 5,5 млн смартфонов через Google Play

Более 90 вредоносных приложений для мобильных устройств на Android пробрались более чем на 5,5 млн смартфонов пользователей. Все они были загружены из официального магазина Google Play.

Попав на девайс, эти программы устанавливали адваре и другой вредоносный софт, включая банковский троян Anatsa (он же Teabot).

Задача Anatsa — вытащить учётные данные от онлайн-банкинга и предоставить операторам возможность выводить или тратить деньги владельца мобильного устройства на Android.

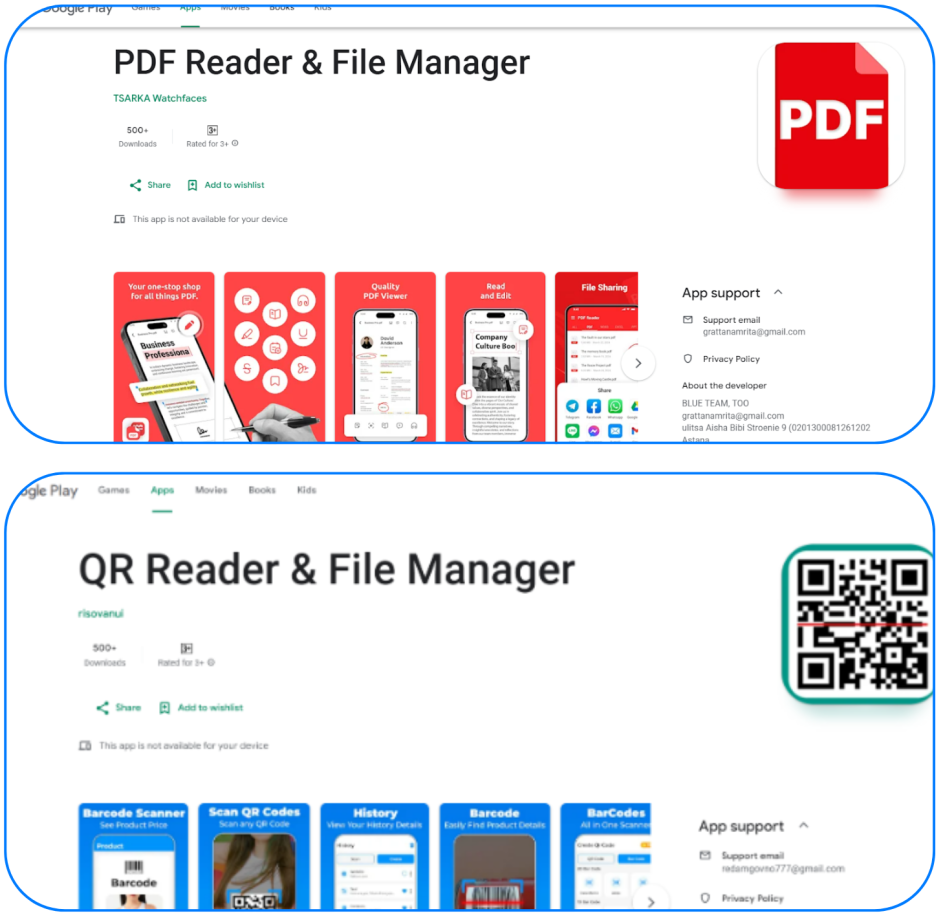
Как отмечают в отчёте исследователи из Zscaler, банковский троян вернулся в официальный магазин приложений. Теперь он маскируется под программы «PDF Reader & File Manager» и «QR Reader & File Manager».


По данным специалистов, число установок этих двух приложений уже перевалило за 70 тысяч. Такая статистика в очередной раз демонстрирует серьёзную опасность, которую представляют вредоносы-дропперы.

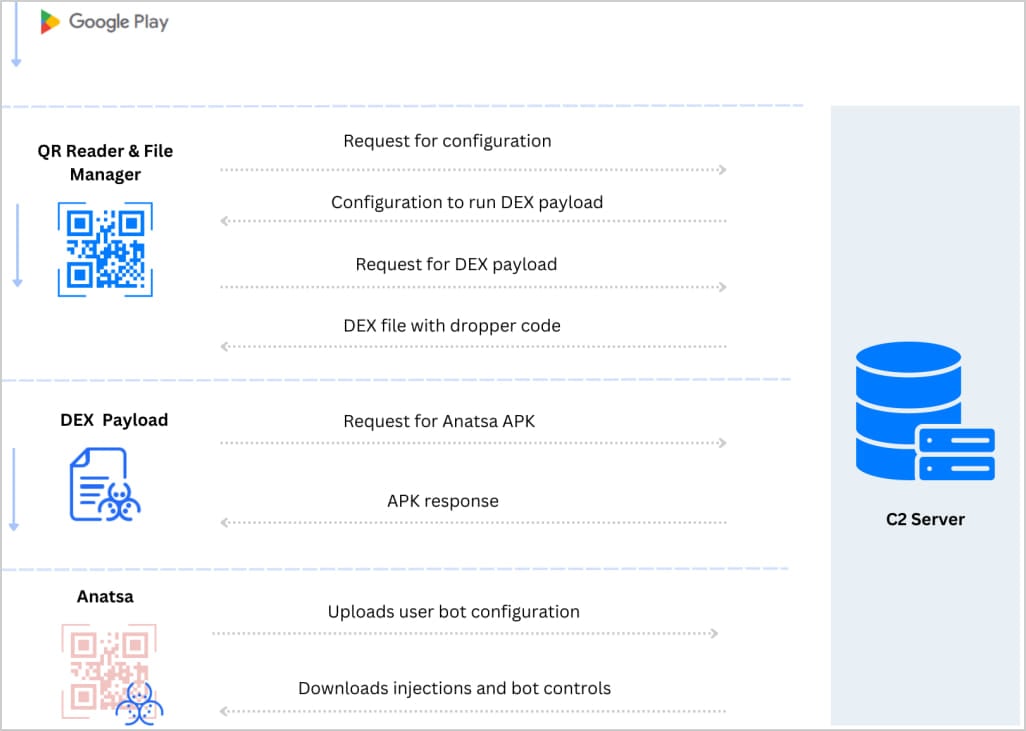
Чтобы избежать детектирования, Anatsa применяет многоступенчатый механизм подгрузки пейлоада:

  • сначала дроппер получает конфигурацию и определённые строки от C2-сервера;
  • файл в формате DEX, содержащий вредоносный код дроппера, загружается и запускается на устройстве;
  • далее загружается файл конфигурации, в котором содержится ссылка на пейлоад Anatsa;
  • DEX-файл фетчит и инсталлирует вредоносный APK, завершающий процесс заражения.


DEX-файл также проверяет, в какой среде он запускается, чтобы избежать попадания в песочницы. После старта Anatsa подгружает настройки бота и результаты сканирования устройства, а затем подстраивается под геолокацию и профиль жертвы.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru