


Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Новая вредоносная рекламная кампания, использующая Google Ads, взяла в оборот тему выхода браузера Arc для Windows. Клюнувшие пользователи получают троянизированный установщик.

Arc — сравнительно недавно появившийся на рынке браузер, который в первую очередь выделяется необычным интерфейсом и способом управления вкладками.

В июле 2023 года разработчики запустили версию Arc для macOS, а совсем недавно — подготовили релиз и для любителей Windows.

На злонамеренную рекламную кампанию обратили внимание исследователи из Malwarebytes. Киберпреступники заранее подготовились к запуску Windows-версии Arc и начали крутить рекламу в поисковой выдаче Google.

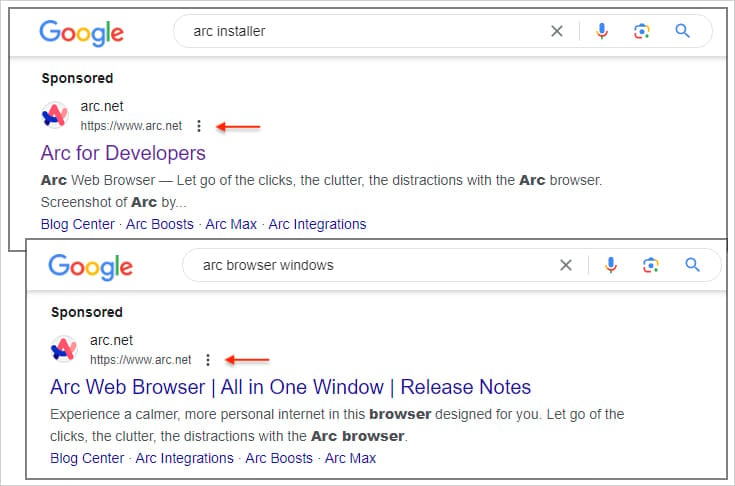
Как известно, у рекламной платформы Google есть серьезная проблема: злоумышленники могут маскировать в выдаче рекламу ссылками на легитимные сайты. В текущей кампании специалисты Malwarebytes зафиксировали объявления по запросу «arc installer» и «arc browser windows», отображающие URL на корректные ресурсы.


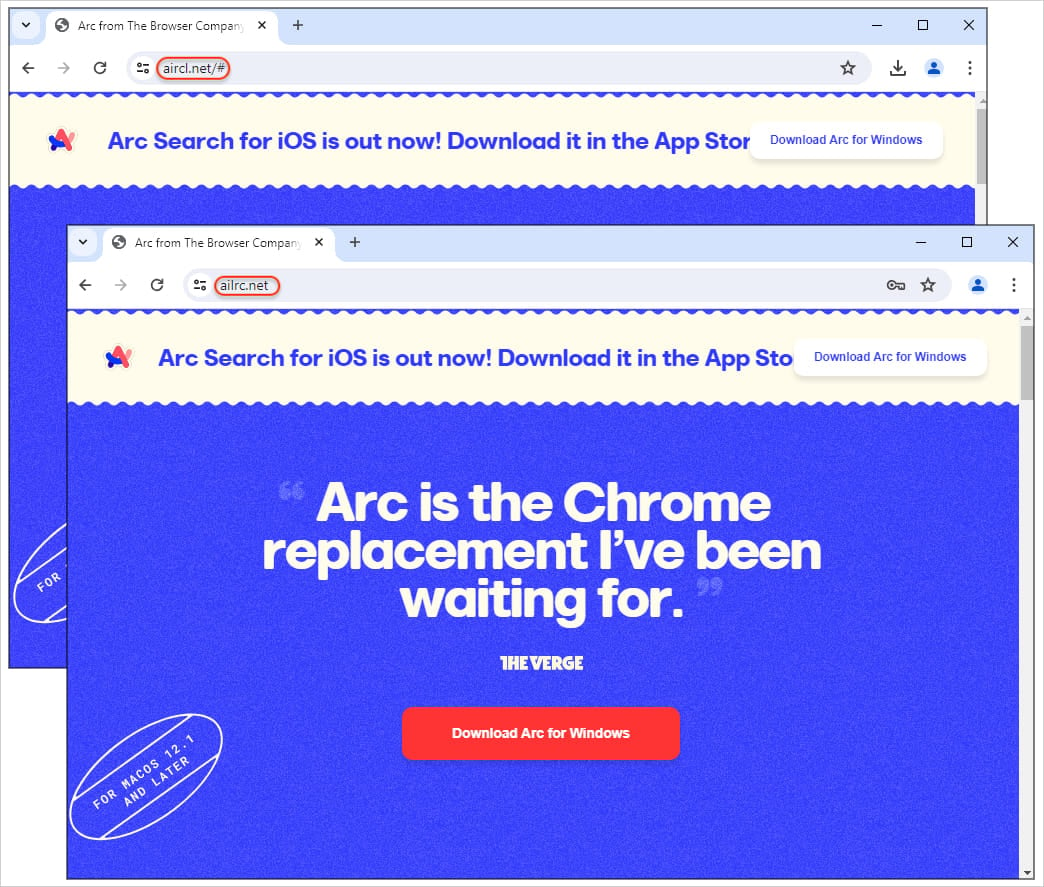
Однако после того как пользователь пройдет по такой ссылке, его перебрасывают на вредоносные сайты, замаскированные под легитимные.


Если нажать на кнопку «Download», с хостинговой платформы MEGA загрузится троянизированная версия установщика. Последняя подгружает со стороннего ресурса другой пейлоад — «bootstrap.exe».


Более того, API сервиса MEGA используется для отправки команд вредоносу и получения данных (функциональность C2). Далее установщик фетчит изображение в формате PNG, содержащее вредоносный код и сбрасывающее конечный пейлоад — JRWeb.exe.

Поскольку жертва действительно получает установленный браузер Arc, а вся вредоносная активность происходит в фоне, вряд ли она догадается о присутствии трояна.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru