


Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Злоумышленники подсовывают вредоносный установщик браузера Arc для Windows

Новая вредоносная рекламная кампания, использующая Google Ads, взяла в оборот тему выхода браузера Arc для Windows. Клюнувшие пользователи получают троянизированный установщик.

Arc — сравнительно недавно появившийся на рынке браузер, который в первую очередь выделяется необычным интерфейсом и способом управления вкладками.

В июле 2023 года разработчики запустили версию Arc для macOS, а совсем недавно — подготовили релиз и для любителей Windows.

На злонамеренную рекламную кампанию обратили внимание исследователи из Malwarebytes. Киберпреступники заранее подготовились к запуску Windows-версии Arc и начали крутить рекламу в поисковой выдаче Google.

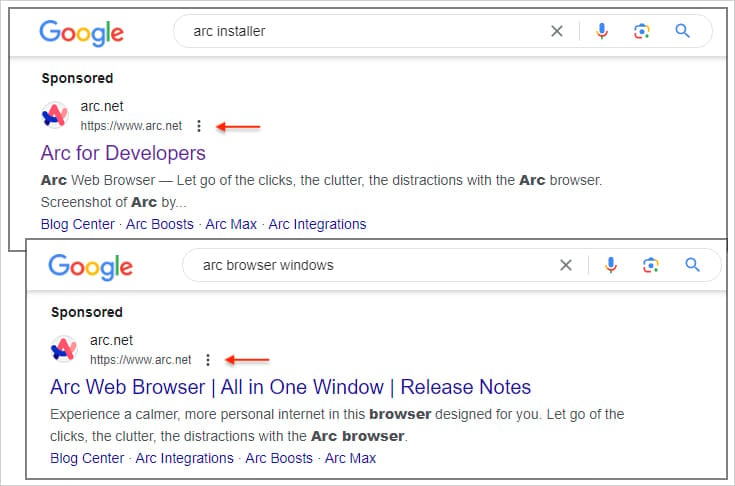
Как известно, у рекламной платформы Google есть серьезная проблема: злоумышленники могут маскировать в выдаче рекламу ссылками на легитимные сайты. В текущей кампании специалисты Malwarebytes зафиксировали объявления по запросу «arc installer» и «arc browser windows», отображающие URL на корректные ресурсы.


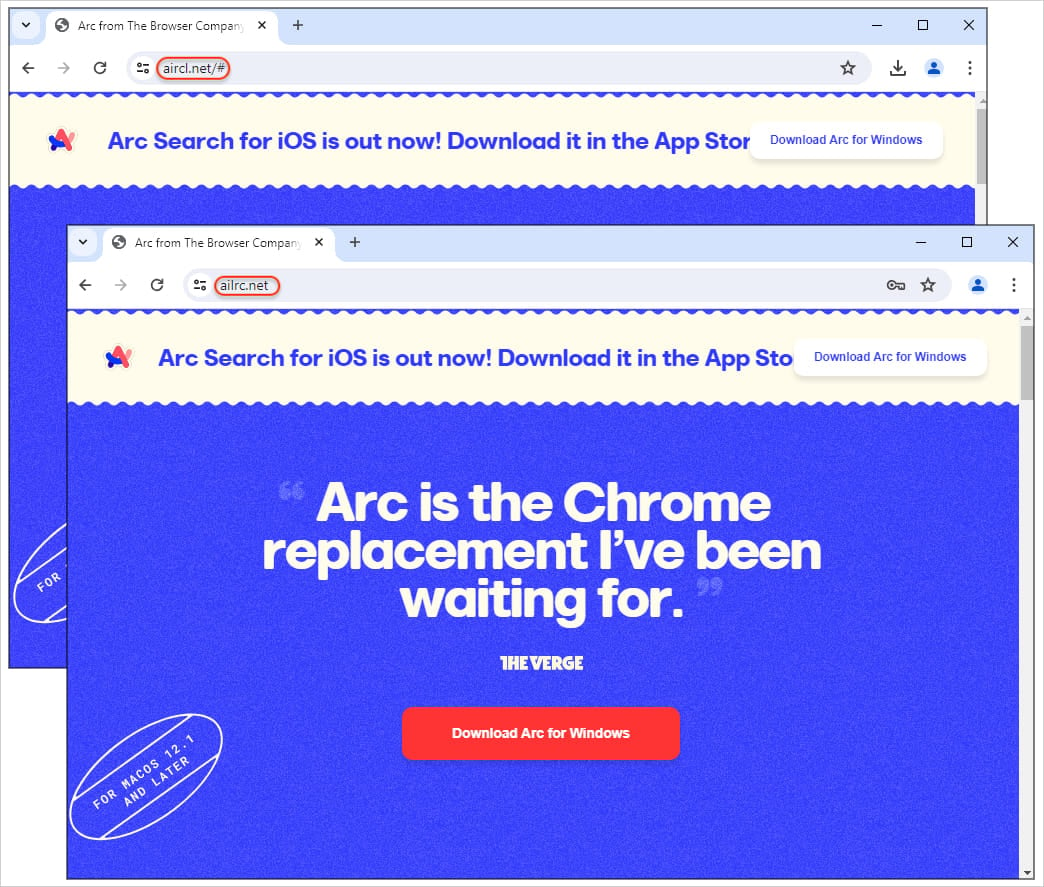
Однако после того как пользователь пройдет по такой ссылке, его перебрасывают на вредоносные сайты, замаскированные под легитимные.


Если нажать на кнопку «Download», с хостинговой платформы MEGA загрузится троянизированная версия установщика. Последняя подгружает со стороннего ресурса другой пейлоад — «bootstrap.exe».


Более того, API сервиса MEGA используется для отправки команд вредоносу и получения данных (функциональность C2). Далее установщик фетчит изображение в формате PNG, содержащее вредоносный код и сбрасывающее конечный пейлоад — JRWeb.exe.

Поскольку жертва действительно получает установленный браузер Arc, а вся вредоносная активность происходит в фоне, вряд ли она догадается о присутствии трояна.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru