


Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

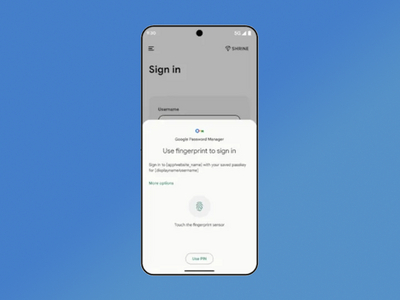
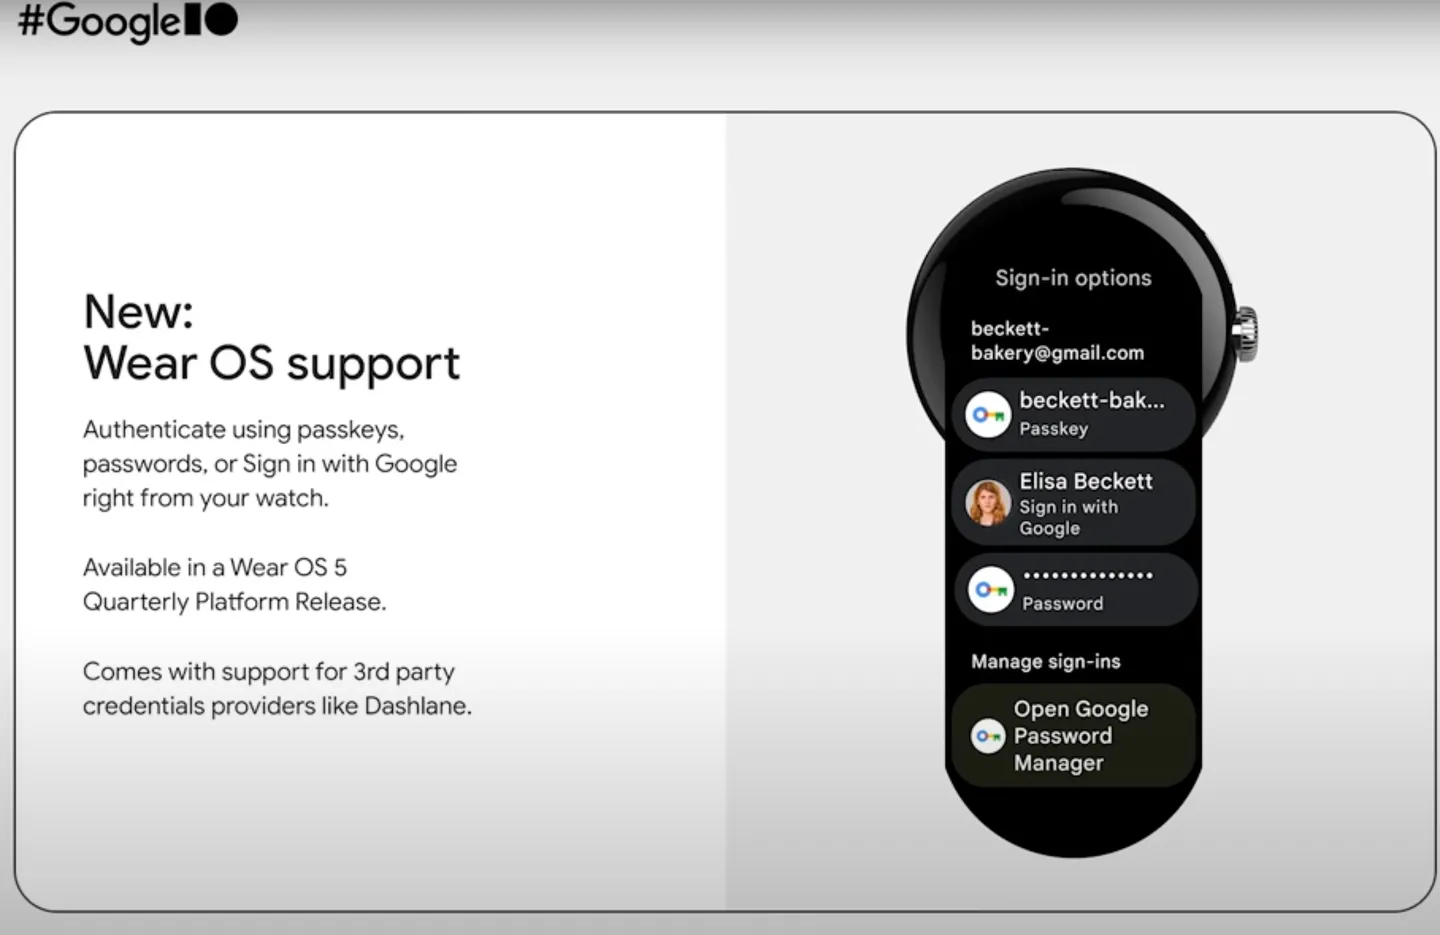
В Android 15 и Wear OS 5 обнаружилось еще одно интересное нововведение: усовершенствование процесса аутентификации с помощью ключей доступа (passkeys). Смартфоны на Android получат возможность аутентифицироваться «по одному тапу».

На новую функциональность обратило внимание издание 9to5Google. Google также упоминает использование passkeys по одному тапу в опубликованном на YouTube ролике.

Вместо двух отельных окон, на одном из которых вы выбираете аккаунт, а на другом — проходите биометрическую аутентификацию, Google решила выводить единый экран.

Для разработчиков обещают включить поддержку новой функциональности в Credential Manager на Android 15 и более новых версия операционной системы.

К слову, автозаполнение будет также отображать результаты Credential Manager в Gboard (включая пароли, ключи доступа и возможность залогиниться через учетку Google).


Есть и еще одна полезная фича: входить в аккаунты после покупки нового девайса станет гораздо проще. За это будет отвечать функция восстановления ключей доступа. Приложения смогут сохранять ключ для восстановления в Credential Manager.


В прошлом месяце мы писали, что девелоперы WhatsApp запустили поддержку ключей доступа на iPhone по всему миру. Теперь верификацию можно проходить без необходимости отправки и ввода одноразовых кодов из СМС-сообщений.

А в начале этого месяца Google опубликовала статистику: более 400 миллионов учетных записей Google активировали защиту с помощью ключей доступа (passkeys).

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru