


Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

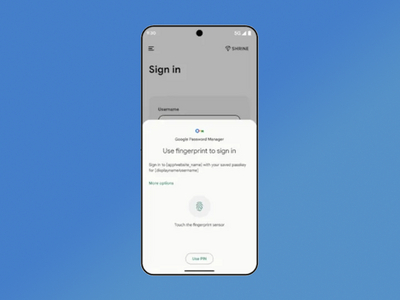
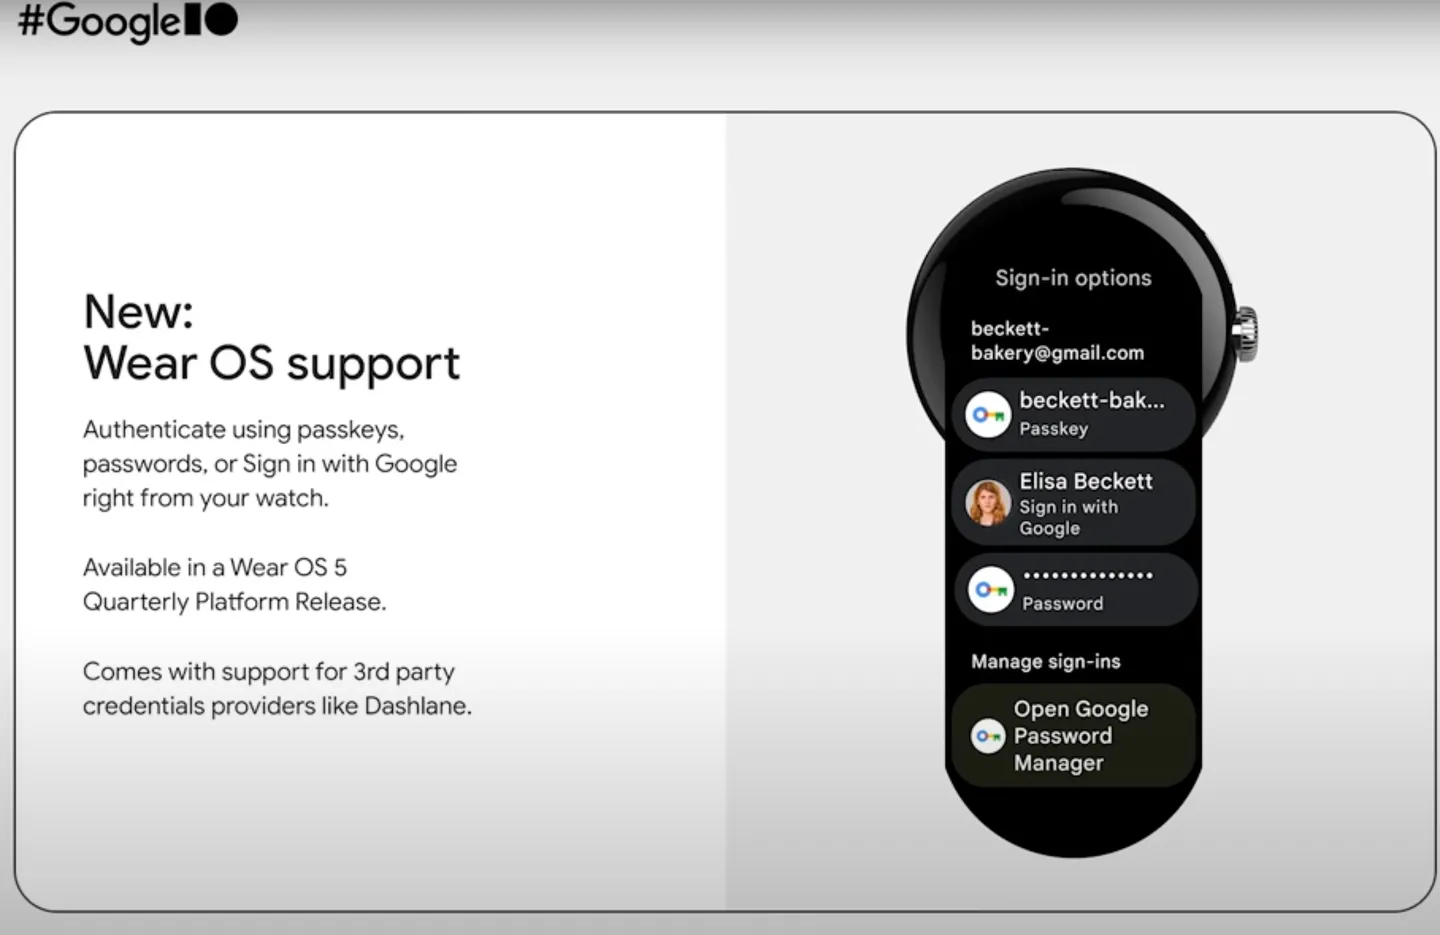
В Android 15 и Wear OS 5 обнаружилось еще одно интересное нововведение: усовершенствование процесса аутентификации с помощью ключей доступа (passkeys). Смартфоны на Android получат возможность аутентифицироваться «по одному тапу».

На новую функциональность обратило внимание издание 9to5Google. Google также упоминает использование passkeys по одному тапу в опубликованном на YouTube ролике.

Вместо двух отельных окон, на одном из которых вы выбираете аккаунт, а на другом — проходите биометрическую аутентификацию, Google решила выводить единый экран.

Для разработчиков обещают включить поддержку новой функциональности в Credential Manager на Android 15 и более новых версия операционной системы.

К слову, автозаполнение будет также отображать результаты Credential Manager в Gboard (включая пароли, ключи доступа и возможность залогиниться через учетку Google).


Есть и еще одна полезная фича: входить в аккаунты после покупки нового девайса станет гораздо проще. За это будет отвечать функция восстановления ключей доступа. Приложения смогут сохранять ключ для восстановления в Credential Manager.


В прошлом месяце мы писали, что девелоперы WhatsApp запустили поддержку ключей доступа на iPhone по всему миру. Теперь верификацию можно проходить без необходимости отправки и ввода одноразовых кодов из СМС-сообщений.

А в начале этого месяца Google опубликовала статистику: более 400 миллионов учетных записей Google активировали защиту с помощью ключей доступа (passkeys).

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru