


Вредоносные приложения для Android маскируются под WhatsApp, X и Google

Вредоносные приложения для Android маскируются под WhatsApp, X и Google

Вредоносные приложения для Android маскируются под WhatsApp, X и Google

В новой кампании злоумышленники маскируют вредоносные Android-приложения под Snapchat, WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) и X (бывший Twitter).

Попав на устройство пользователя, такие программы пытаются выкрасть учетные данные от различных аккаунтов. О распространении Android-трояна рассказали исследователи из команды SonicWall Capture Labs:

«Эти вредоносы используют иконки популярных приложений, чтобы запутать потенциальных жертв и заставить их установить злонамеренный софт в систему».

Вектор доставки Android-зловредов пока не до конца понятен, однако известно, что сразу после установки трояны запрашивают доступ к специальным возможностям операционной системы (accessibility services) и API-интерфейсу администратора устройств Android (уже устаревшая функциональность, предоставляющая права администратора на системном уровне).

Если владелец смартфона даст доступ, вредоносное приложение получит полный контроль над устройством и сможет вытаскивать конфиденциальные данные.

Обнаруженные Android-трояны подключаются к удаленному серверу для получения команд, с помощью которых можно вытащить список контактов, СМС-сообщения, журнал вызовов и список установленных приложений.

Вредоносы могут также отправлять СМС-сообщения, открывать фишинговые страницы в браузере и включать вспышку камеры.

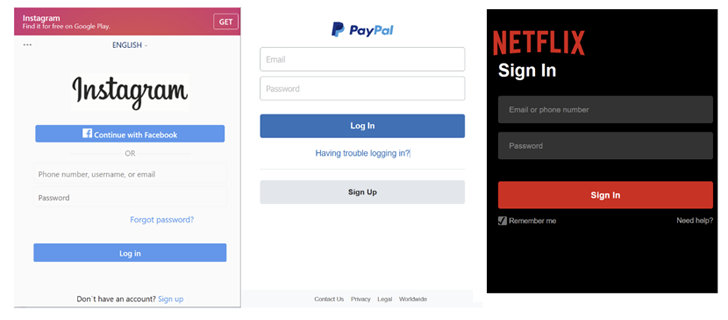
Упомянутые фишинговые страницы замаскированы под страницы для входа в аккаунты Facebook (признана экстремистской и запрещена в России), GitHub, Instagram (признана экстремистской и запрещена в России), LinkedIn, Microsoft, Netflix, PayPal, Proton Mail, Snapchat, Tumblr, X, WordPress и Yahoo.


Напомним, на днях специалисты антивирусной компании «Доктор Веб» выявили подозрительный код в приложении Love Spouse для управления секс-игрушками. Этот софт размещен в официальном магазине Google Play.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru