


Вредоносные приложения для Android маскируются под WhatsApp, X и Google

Вредоносные приложения для Android маскируются под WhatsApp, X и Google

Вредоносные приложения для Android маскируются под WhatsApp, X и Google

В новой кампании злоумышленники маскируют вредоносные Android-приложения под Snapchat, WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) и X (бывший Twitter).

Попав на устройство пользователя, такие программы пытаются выкрасть учетные данные от различных аккаунтов. О распространении Android-трояна рассказали исследователи из команды SonicWall Capture Labs:

«Эти вредоносы используют иконки популярных приложений, чтобы запутать потенциальных жертв и заставить их установить злонамеренный софт в систему».

Вектор доставки Android-зловредов пока не до конца понятен, однако известно, что сразу после установки трояны запрашивают доступ к специальным возможностям операционной системы (accessibility services) и API-интерфейсу администратора устройств Android (уже устаревшая функциональность, предоставляющая права администратора на системном уровне).

Если владелец смартфона даст доступ, вредоносное приложение получит полный контроль над устройством и сможет вытаскивать конфиденциальные данные.

Обнаруженные Android-трояны подключаются к удаленному серверу для получения команд, с помощью которых можно вытащить список контактов, СМС-сообщения, журнал вызовов и список установленных приложений.

Вредоносы могут также отправлять СМС-сообщения, открывать фишинговые страницы в браузере и включать вспышку камеры.

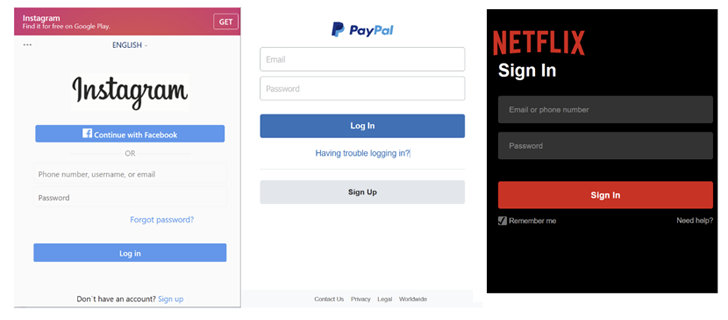
Упомянутые фишинговые страницы замаскированы под страницы для входа в аккаунты Facebook (признана экстремистской и запрещена в России), GitHub, Instagram (признана экстремистской и запрещена в России), LinkedIn, Microsoft, Netflix, PayPal, Proton Mail, Snapchat, Tumblr, X, WordPress и Yahoo.


Напомним, на днях специалисты антивирусной компании «Доктор Веб» выявили подозрительный код в приложении Love Spouse для управления секс-игрушками. Этот софт размещен в официальном магазине Google Play.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru