


Вредоносные приложения для Android маскируются под WhatsApp, X и Google

Вредоносные приложения для Android маскируются под WhatsApp, X и Google

Вредоносные приложения для Android маскируются под WhatsApp, X и Google

В новой кампании злоумышленники маскируют вредоносные Android-приложения под Snapchat, WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) и X (бывший Twitter).

Попав на устройство пользователя, такие программы пытаются выкрасть учетные данные от различных аккаунтов. О распространении Android-трояна рассказали исследователи из команды SonicWall Capture Labs:

«Эти вредоносы используют иконки популярных приложений, чтобы запутать потенциальных жертв и заставить их установить злонамеренный софт в систему».

Вектор доставки Android-зловредов пока не до конца понятен, однако известно, что сразу после установки трояны запрашивают доступ к специальным возможностям операционной системы (accessibility services) и API-интерфейсу администратора устройств Android (уже устаревшая функциональность, предоставляющая права администратора на системном уровне).

Если владелец смартфона даст доступ, вредоносное приложение получит полный контроль над устройством и сможет вытаскивать конфиденциальные данные.

Обнаруженные Android-трояны подключаются к удаленному серверу для получения команд, с помощью которых можно вытащить список контактов, СМС-сообщения, журнал вызовов и список установленных приложений.

Вредоносы могут также отправлять СМС-сообщения, открывать фишинговые страницы в браузере и включать вспышку камеры.

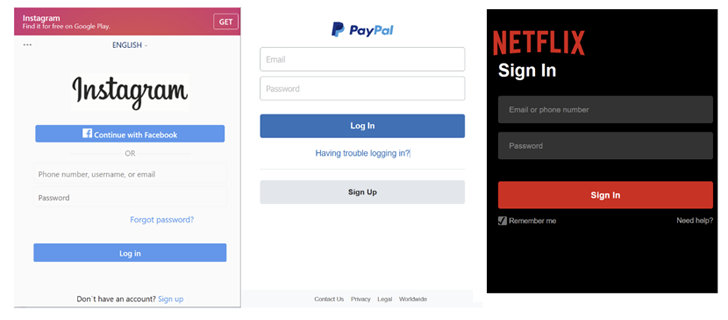
Упомянутые фишинговые страницы замаскированы под страницы для входа в аккаунты Facebook (признана экстремистской и запрещена в России), GitHub, Instagram (признана экстремистской и запрещена в России), LinkedIn, Microsoft, Netflix, PayPal, Proton Mail, Snapchat, Tumblr, X, WordPress и Yahoo.


Напомним, на днях специалисты антивирусной компании «Доктор Веб» выявили подозрительный код в приложении Love Spouse для управления секс-игрушками. Этот софт размещен в официальном магазине Google Play.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru