


Российский рынок виртуализации консолидируется: Базис выкупил РУСТЭК

Российский рынок виртуализации консолидируется: Базис выкупил РУСТЭК

Российский рынок виртуализации консолидируется: Базис выкупил РУСТЭК

Компания «Базис» (совместное предприятие «Ростелекома», Yadro и «Рубитеха») купила у «Айтеко» разработчика средств виртуализации «РУСТЭК». О завершении сделки было объявлено вчера, 2 мая.

Стоимость покупки не разглашается, в сообщениях сторон сказано лишь, что «сделка проведена на рыночных условиях и оплачена за счет собственных средств “Базиса”». Покупатель планирует завершить интеграцию продуктов и сотрудников «РУСТЭКа» (всех, в том числе руководство) «до конца года.

Накопленную «РУСТЭК» экспертизу предполагается использовать для развития экосистемы «Базиса», технологии будут встроены в существующие решения СП с тем, чтобы расширить их возможности. Так, например, запланирована интеграция «РУСТЭК Cloud Platform» и Basis Dynamix.

«Приобретение «РУСТЭК» является частью нашей стратегии по консолидации рынка, которую мы проводим вот уже больше трех лет и останавливаться не собираемся, — заявил гендиректор «Базиса» Давид Мартиросов. — За это время мы накопили богатый опыт в интеграции ведущих ИТ-компаний, таких как Digital Energy и Скала Софтвер. Наша цель – занять не менее 50% рынка виртуализации в России, и сделка с «Айтеко» является важным шагом на пути к ее достижению».

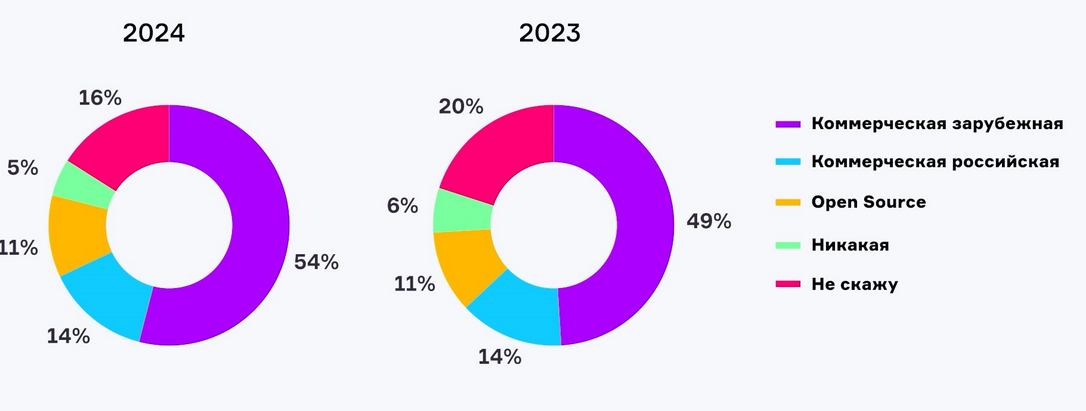
Количество отечественных систем на российском рынке виртуализации уже перевалило за 30; в основном это продукты на основе open source. Универсального решения пока не создано, в рамках импортозамещения заказчики обычно выбирают из 10-15 продуктов. Сегмент B2B в этом плане отстает и предпочитает пользоваться уже имеющимися зарубежными изделиями (в основном от VMware либо Microsoft).

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru