


Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

За обнаружение уязвимостей удаленного выполнения кода в определенных приложениях для Android компания Google готова выплатить специалистам до 450 тысяч долларов. Это в десять раз больше, чем было раньше.

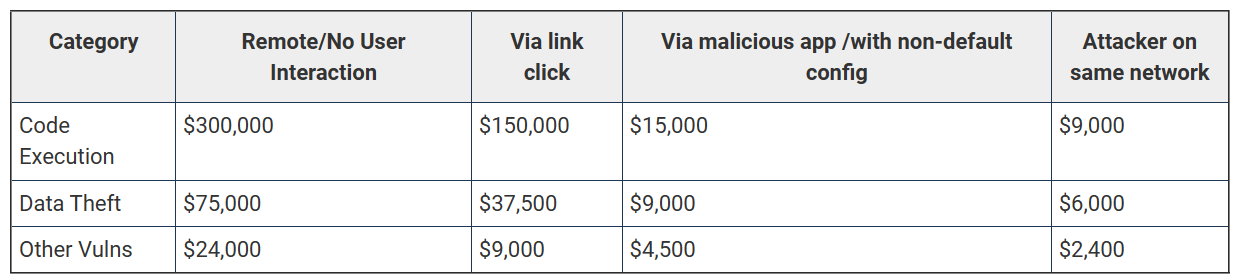
За сообщения исключительного качества цена возросла до 450 000 долларов. Эти изменения были внесены в программу вознаграждений за уязвимости (Mobile VRP).

Mobile VRP была представлена Google в мае 2023 года с целью ускорения процесса обнаружения и устранения багов в Android-приложениях компании.

Вознаграждение распространяется на приложения первого уровня (так маркирует их сама компания), к которым относятся сервисы Google Play, приложение Google Search для Android (AGSA), Google Cloud и Gmail.

Google серьезно подошла к проблеме кражи конфиденциальных данных. Компания хочет, чтобы специалисты в области кибербезопасности сосредоточились на поиске эксплойтов, связанных с уязвимостями удаленного выполнения кода, не требующих взаимодействия с пользователями. За данную информацию полагается вознаграждение в 75 000 долларов.

Исследователи, предоставившие точный и подробный отчет о проблеме, ее влиянии и эффективных способах исправления, а также анализ первопричины, могут рассчитывать на повышенную выплату до 450 000 долларов за RCE-эксплойт в приложении для Android уровня 1.

За поверхностные отчеты, не содержащие точные и подробные описания, специалисты получат вдвое меньше.


Инженер по информационной безопасности Google Кристоффер Бласиак отметил, что они также внесли ряд мелких изменений в правила. К примеру, модификатор 2x для SDK теперь относится к обычным вознаграждениям.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru