


Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

За обнаружение уязвимостей удаленного выполнения кода в определенных приложениях для Android компания Google готова выплатить специалистам до 450 тысяч долларов. Это в десять раз больше, чем было раньше.

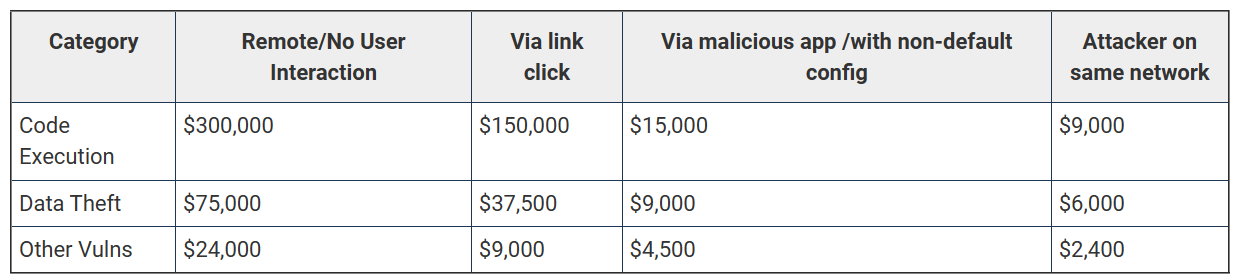
За сообщения исключительного качества цена возросла до 450 000 долларов. Эти изменения были внесены в программу вознаграждений за уязвимости (Mobile VRP).

Mobile VRP была представлена Google в мае 2023 года с целью ускорения процесса обнаружения и устранения багов в Android-приложениях компании.

Вознаграждение распространяется на приложения первого уровня (так маркирует их сама компания), к которым относятся сервисы Google Play, приложение Google Search для Android (AGSA), Google Cloud и Gmail.

Google серьезно подошла к проблеме кражи конфиденциальных данных. Компания хочет, чтобы специалисты в области кибербезопасности сосредоточились на поиске эксплойтов, связанных с уязвимостями удаленного выполнения кода, не требующих взаимодействия с пользователями. За данную информацию полагается вознаграждение в 75 000 долларов.

Исследователи, предоставившие точный и подробный отчет о проблеме, ее влиянии и эффективных способах исправления, а также анализ первопричины, могут рассчитывать на повышенную выплату до 450 000 долларов за RCE-эксплойт в приложении для Android уровня 1.

За поверхностные отчеты, не содержащие точные и подробные описания, специалисты получат вдвое меньше.


Инженер по информационной безопасности Google Кристоффер Бласиак отметил, что они также внесли ряд мелких изменений в правила. К примеру, модификатор 2x для SDK теперь относится к обычным вознаграждениям.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru