


Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

Google выплатит $450 000 за уязвимости RCE в приложениях для Android

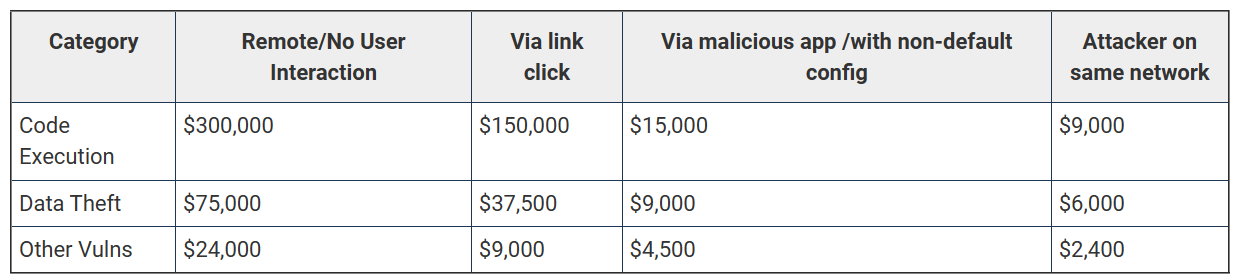
За обнаружение уязвимостей удаленного выполнения кода в определенных приложениях для Android компания Google готова выплатить специалистам до 450 тысяч долларов. Это в десять раз больше, чем было раньше.

За сообщения исключительного качества цена возросла до 450 000 долларов. Эти изменения были внесены в программу вознаграждений за уязвимости (Mobile VRP).

Mobile VRP была представлена Google в мае 2023 года с целью ускорения процесса обнаружения и устранения багов в Android-приложениях компании.

Вознаграждение распространяется на приложения первого уровня (так маркирует их сама компания), к которым относятся сервисы Google Play, приложение Google Search для Android (AGSA), Google Cloud и Gmail.

Google серьезно подошла к проблеме кражи конфиденциальных данных. Компания хочет, чтобы специалисты в области кибербезопасности сосредоточились на поиске эксплойтов, связанных с уязвимостями удаленного выполнения кода, не требующих взаимодействия с пользователями. За данную информацию полагается вознаграждение в 75 000 долларов.

Исследователи, предоставившие точный и подробный отчет о проблеме, ее влиянии и эффективных способах исправления, а также анализ первопричины, могут рассчитывать на повышенную выплату до 450 000 долларов за RCE-эксплойт в приложении для Android уровня 1.

За поверхностные отчеты, не содержащие точные и подробные описания, специалисты получат вдвое меньше.


Инженер по информационной безопасности Google Кристоффер Бласиак отметил, что они также внесли ряд мелких изменений в правила. К примеру, модификатор 2x для SDK теперь относится к обычным вознаграждениям.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru