


Данные клиентов туристического ресурса azur.ru попали в открытый доступ

Данные клиентов туристического ресурса azur.ru попали в открытый доступ

Данные клиентов туристического ресурса azur.ru попали в открытый доступ

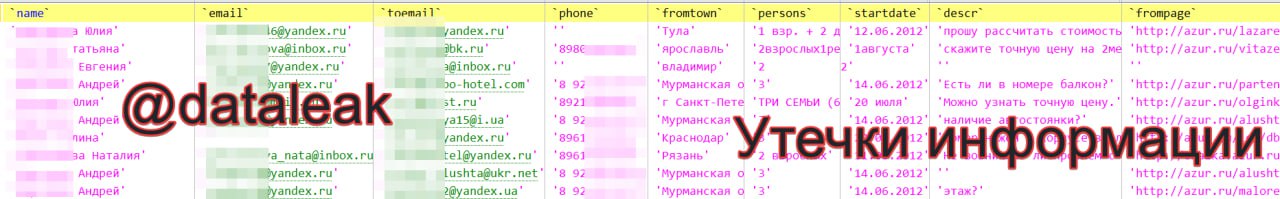
Очередная утечка, и на этот раз в общий доступ попали данных граждан, бронировавших отели через туристический веб-ресурс azur[.]ru. Информация достаточно свежая — датируется текущим месяцем.

О новом киберинциденте пишет телеграм-канал «Утечки информации». Как объясняют исследователи, в дампе БД можно найти следующие сведения:

  • Имена и фамилии;
  • Адреса электронной почты (428 тыс. уникальных);
  • Телефонные номера (248 тыс. уникальных);
  • Города проживания;
  • Данные о бронировании: дата заезда и выезда, число забронировавших человек, тип номера, стоимость;
  • IP-адреса.

Сведения актуальны на 10 апреля 2024 года.


Напомним, в этом месяце Национальный координационный центр по компьютерным инцидентам (НКЦКИ) запустил онлайн-сервис проверки утечки личных данных, аналогичный Have I Been Pwned.

Недавно также стало известно, что объём российских утечек увеличился в 5 раз в сравнении с прошлым годом.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru