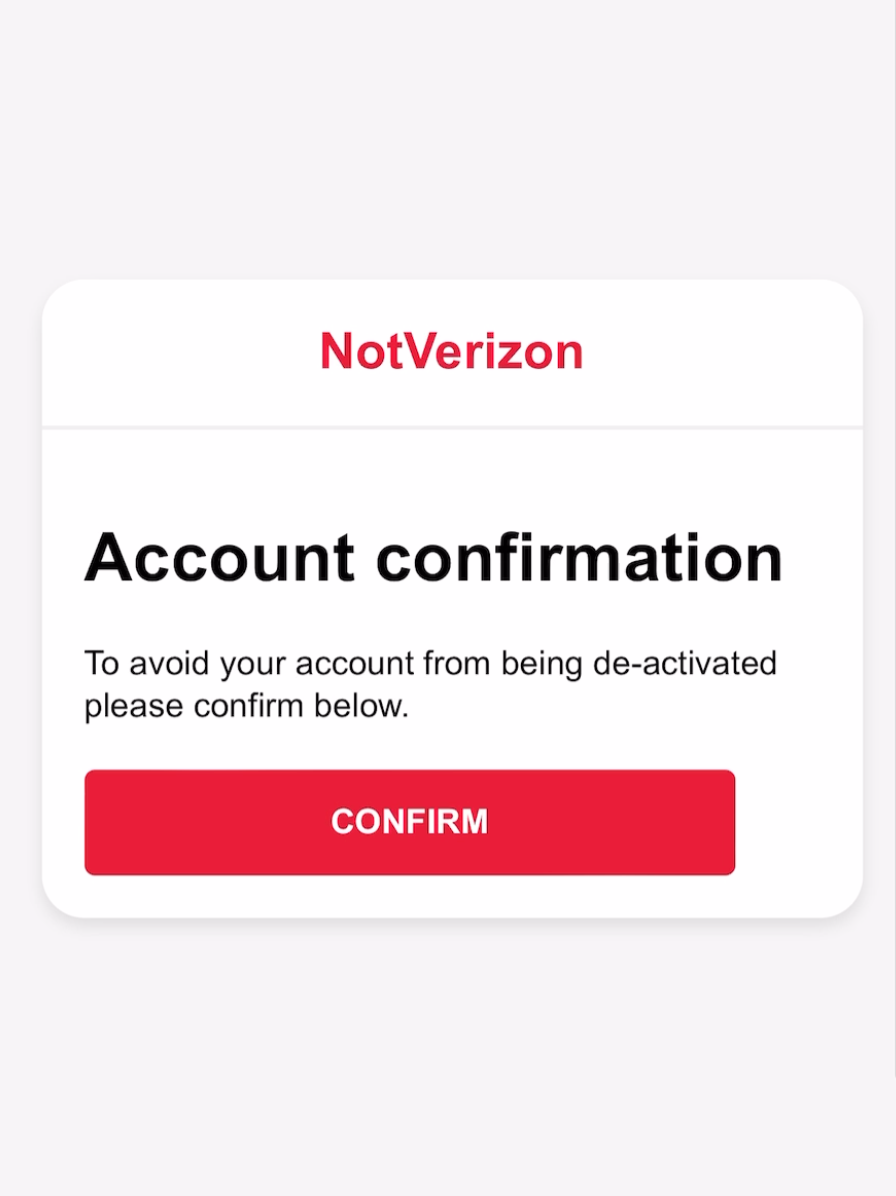
Специалисты по безопасности обнаружили, что злоумышленники отправляют жертвам вредоносную ссылку, которая автоматически настраивает переадресацию вызовов на нужный телефонный номер.
В свою очередь, как объясняют в 404 Media, это позволяет злоумышленникам перехватывать звонки и извлекать из них коды двухфакторной аутентификации.
Хакеры обманным путем заставляют своих жертв посредством нажатия на мошенническую ссылку с префиксом «tel://» набрать строго определенный номер телефона, указанный после слеша. Телекоммуникационные компании могли бы смягчить последствия атак, внедрив больше механизмов аутентификации.
Исследователь в области безопасности Джеймисон Винсенти О'Рейли отметил, что данные атаки представляют собой серьезную проблему, так как от жертвы требуется минимальное участие. После клика по ссылке и нажатия кнопки телефон самостоятельно набирает номер, а далее пользователю сообщается о переадресации звонков.
Самое интересное, что не срабатывает дополнительный механизм аутентификации, который бы позволил убедиться, что пользователь действительно хочет настроить переадресацию вызовов.
Специалист О'Рейли показал, как с помощью этой техники можно перехватить код двухфакторной аутентификации от Gmail. Этот и другие сервисы могут стать мишенью для атаки, поскольку иногда они передают такие коды голосом, а не просто текстом.
Представитель Google в своём сообщении отметил, что ограничение на использование голосовой верификации распространяется только на номера, указанные пользователем. Компания рекомендует проявлять осторожность в отношении неизвестных сообщений и ссылок от незнакомых пользователей. Для дополнительной защиты Google предлагает использовать одноразовые пароли, генерируемые приложениями, пуш-уведомления на телефоны, а также ключи доступа и токены.
В следующем видео О'Рейли рассказывает, что злоумышленник может позвонить жертве, представившись агентом службы поддержки или сотрудником телекоммуникационной компании, при этом подделав номер. Для перехвата телефонных звонков жертвы, хакер отправляет специально составленное СМС-сообщение с просьбой перезвонить.
В качестве дополнительных рекомендаций по предотвращению атак исследователь предлагает ввести ПИН-код, который был бы известен только пользователю, для настройки переадресации.
Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.
Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.
В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.
Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.
Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.