


Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила баг, из-за которого Outlook выводил ошибочные алерты при открытии файлов календаря в формате .ICS. Проблема, как известно, появилась после установки декабрьских патчей для десктопной версии почтового клиента.

Под конец 2023 года разработчики закрыли уязвимость под идентификатором CVE-2023-35636, получившую статус важной. Она описывалась как возможность раскрытия информации в Microsoft Outlook.

Эксплуатация CVE-2023-35636 могла позволить атакующим выкрасть хеши NTLM с помощью специально подготовленных вредоносных файлов.

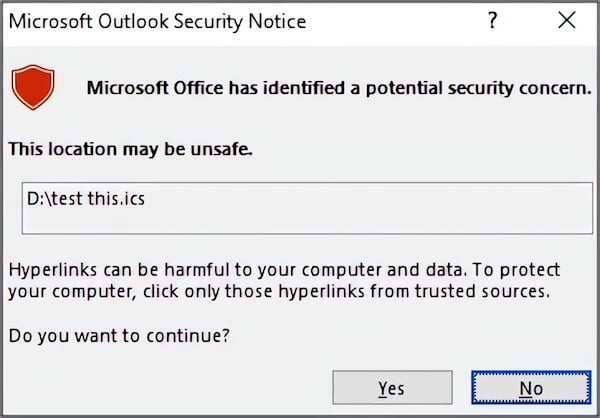
Именно патч для этой бреши вызвал новый баг, с котором столкнулись отдельные пользователи Microsoft 365. При попытке открытия файла в формате .ICS Outlook выводил предупреждения «Microsoft Office обнаружил потенциальную угрозу» и «Это местоположение может быть небезопасным».

«Это ненормальное поведение при открытии .ICS-файлов. По сути, мы имеем дело с багом, который планируем устранить со следующими обновлениями», — писала команда разработчиков Outlook.

Фикс действительно вышел с версией Outlook для Microsoft 365 2404 под номером 17531.20000 (пока в бета-канале).

Источник: Тим Бенедикт


Ожидается, что всем пользователям исправление дойдёт 30 апреля. А пока от бага можно временно избавиться, добавив новый ключ DWORD со значением «1» следующим ключам в реестре:

  • HKEY_CURRENT_USER\software\policies\microsoft\office\16.0\common\security (Group Policy registry path)
  • Computer\HKEY_CURRENT_USER\Software\Microsoft\Office\16.0\Common\Security (OCT registry path)
Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru