


Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила в Outlook ошибочные алерты при открытии файлов .ICS

Microsoft устранила баг, из-за которого Outlook выводил ошибочные алерты при открытии файлов календаря в формате .ICS. Проблема, как известно, появилась после установки декабрьских патчей для десктопной версии почтового клиента.

Под конец 2023 года разработчики закрыли уязвимость под идентификатором CVE-2023-35636, получившую статус важной. Она описывалась как возможность раскрытия информации в Microsoft Outlook.

Эксплуатация CVE-2023-35636 могла позволить атакующим выкрасть хеши NTLM с помощью специально подготовленных вредоносных файлов.

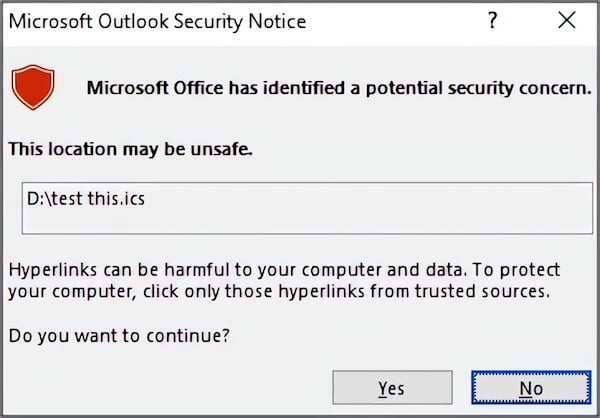
Именно патч для этой бреши вызвал новый баг, с котором столкнулись отдельные пользователи Microsoft 365. При попытке открытия файла в формате .ICS Outlook выводил предупреждения «Microsoft Office обнаружил потенциальную угрозу» и «Это местоположение может быть небезопасным».

«Это ненормальное поведение при открытии .ICS-файлов. По сути, мы имеем дело с багом, который планируем устранить со следующими обновлениями», — писала команда разработчиков Outlook.

Фикс действительно вышел с версией Outlook для Microsoft 365 2404 под номером 17531.20000 (пока в бета-канале).

Источник: Тим Бенедикт


Ожидается, что всем пользователям исправление дойдёт 30 апреля. А пока от бага можно временно избавиться, добавив новый ключ DWORD со значением «1» следующим ключам в реестре:

  • HKEY_CURRENT_USER\software\policies\microsoft\office\16.0\common\security (Group Policy registry path)
  • Computer\HKEY_CURRENT_USER\Software\Microsoft\Office\16.0\Common\Security (OCT registry path)
Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru