


Взломанные WordPress-сайты заставляют посетителей брутфорсить другие сайты

Взломанные WordPress-сайты заставляют посетителей брутфорсить другие сайты

Взломанные WordPress-сайты заставляют посетителей брутфорсить другие сайты

Киберпреступники запустили серию масштабных атак, в ходе которых на страницы WordPress-сайтов внедряются скрипты. Задача таких скриптов — заставить браузеры посетителей брутфорсить пароли к другим ресурсам.

На активность злоумышленников обратили внимание специалисты компании Sucuri. Эксперты отслеживали кибергруппировки, взламывающие сайты и вставляющие скрипты для опустошения криптокошельков.

Когда пользователь заходит на такой веб-ресурс, его просят подключить криптовалютный кошелёк, после чего вредоносный скрипт с успехом ворует всю хранящуюся там цифровую валюту.

В недавних атаках злоумышленники сделали упор на WordPress-сайты, в код которых внедряли скрипт AngelDrainer. Для этого использовалось множество URL, последний из которых — dynamiclink[.]lol/cachingjs/turboturbo.js.

Новая активность киберпреступников отмечается сменой тактики: вместо попыток обворовать пользователей, их браузеры используют для брутфорса других WordPress-сайтов. В этом помогает отдельный скрипт, получаемый с нового домена, — dynamic-linx[.]com/chx.js.

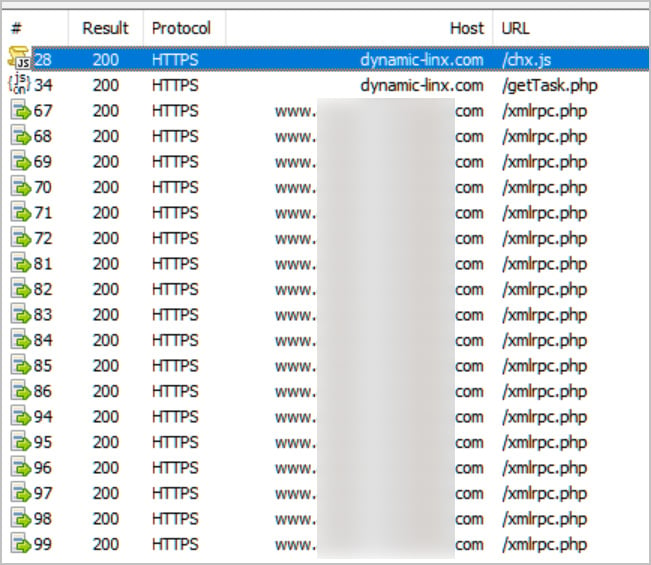
Как пишут специалисты Sucuri в отчёте, вредоносный код помещается в HTML-шаблоны. Когда посетитель заходит на ресурс, скрипт подгружается в браузер с https://dynamic-linx[.]com/chx.js.

Далее интернет-обозреватель подключается к серверу злоумышленников (https://dynamic-linx[.]com/getTask.php), откуда получает задачу — брутфорсить пароли.

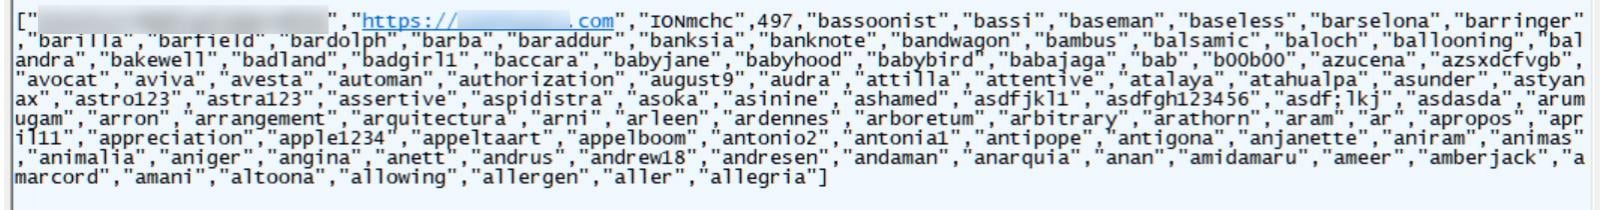
Таск приходит в форме JSON-файла, содержащего параметры для брутфорс-атаки: идентификатор, URL сайта, имя аккаунта, около 100 паролей, которые нужно пробовать подобрать.


После этого браузер пользователя незаметно загружает файл с помощью интерфейса XMLRPC. Если брутфорс прошёл успешно, сервер уведомит киберпреступников, что пароль найден.

Подпишитесь на новости

SOC Forum 2026 получил 126 заявок в трек AI & Cybersecurity

На SOC Forum 2026 больше всего желающих выступить оказалось в треке «AI & Cybersecurity»: туда подали 126 заявок из более чем 400. Год назад их было 53, а сам трек занимал четвертое место. Теперь он первый — искусственный интеллект уверенно забрал микрофон.

Оргкомитет завершил прием заявок на доклады. По итогам отбора в программу войдут 82 выступления: конкурс составил примерно пять заявок на место. Анонс программы уже опубликован на сайте форума, его будут дополнять.

Следом за ИИ по числу заявок расположились «Defence», «ИБ и бизнес» и «SOC-практикум». Материалы оценивали эксперты «Солара», «Лаборатории Касперского», BI.ZONE, Positive Technologies и Security Vision. Смотрели на актуальность, оригинальность и практическую пользу.

В заявках фигурируют 341 спикер и со-спикер из 131 организации. Помимо ИБ-вендоров, выступить предложили специалисты Сбера, Т-Банка, Яндекса, Билайна, МТС, Т1, промышленных компаний и университетов. Больше всего заявок подали представители Kaspersky — 24, «Солара» — 21 и Positive Technologies — 20.

Сам форум пройдет 27-28 октября в московском кластере «Ломоносов». Первый день отдадут бизнесу и регуляторике: как внедрение ИИ меняет компании, управление и требования к безопасности. Второй — технической практике: обнаружению и расследованию атак, защитной инфраструктуре и применению нейросетей в ИБ.

По числу заявок интерес к ИИ очевиден. Теперь очередь за докладами: показать, где нейросети действительно помогают защищаться, а где вместе с автоматизацией приносят новую головную боль.

RSS: Новости на портале Anti-Malware.ru