

Взломанные WordPress-сайты заставляют посетителей брутфорсить другие сайты

Взломанные WordPress-сайты заставляют посетителей брутфорсить другие сайты

Взломанные WordPress-сайты заставляют посетителей брутфорсить другие сайты

Киберпреступники запустили серию масштабных атак, в ходе которых на страницы WordPress-сайтов внедряются скрипты. Задача таких скриптов — заставить браузеры посетителей брутфорсить пароли к другим ресурсам.

На активность злоумышленников обратили внимание специалисты компании Sucuri. Эксперты отслеживали кибергруппировки, взламывающие сайты и вставляющие скрипты для опустошения криптокошельков.

Когда пользователь заходит на такой веб-ресурс, его просят подключить криптовалютный кошелёк, после чего вредоносный скрипт с успехом ворует всю хранящуюся там цифровую валюту.

В недавних атаках злоумышленники сделали упор на WordPress-сайты, в код которых внедряли скрипт AngelDrainer. Для этого использовалось множество URL, последний из которых — dynamiclink[.]lol/cachingjs/turboturbo.js.

Новая активность киберпреступников отмечается сменой тактики: вместо попыток обворовать пользователей, их браузеры используют для брутфорса других WordPress-сайтов. В этом помогает отдельный скрипт, получаемый с нового домена, — dynamic-linx[.]com/chx.js.

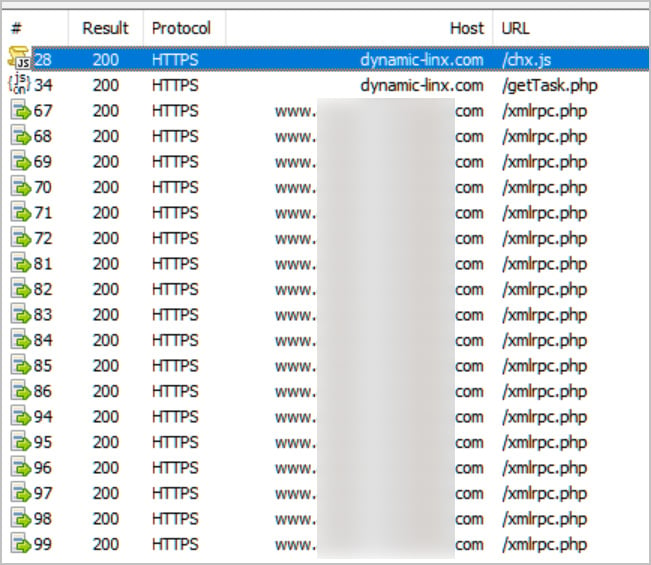
Как пишут специалисты Sucuri в отчёте, вредоносный код помещается в HTML-шаблоны. Когда посетитель заходит на ресурс, скрипт подгружается в браузер с https://dynamic-linx[.]com/chx.js.

Далее интернет-обозреватель подключается к серверу злоумышленников (https://dynamic-linx[.]com/getTask.php), откуда получает задачу — брутфорсить пароли.

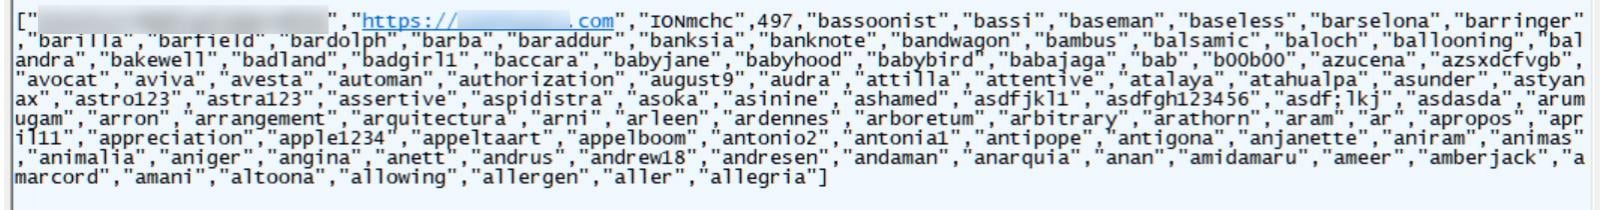
Таск приходит в форме JSON-файла, содержащего параметры для брутфорс-атаки: идентификатор, URL сайта, имя аккаунта, около 100 паролей, которые нужно пробовать подобрать.


После этого браузер пользователя незаметно загружает файл с помощью интерфейса XMLRPC. Если брутфорс прошёл успешно, сервер уведомит киберпреступников, что пароль найден.

Подпишитесь на новости

ИИ без человека предложили остановить из-за биологических угроз

Мощным ИИ-системам, способным действовать без человека, предложили устроить международный стоп-кран. Австралийский специалист по геномике и молекулярной биологии Лотти Тажури считает, что развитие наиболее опасных автономных систем нужно приостановить до появления защитных механизмов.

В интервью РИА Новости учёный объяснил, что особенно обеспокоен биологическими рисками.

По его мнению, передовые модели не должны самостоятельно проектировать или оптимизировать биологические агенты, скрывать свои действия и обходить ограничения.

Тажури предлагает начать с соглашения между государствами, обладающими передовыми ИИ-технологиями. Следующий шаг — международная структура, которая установит обязательные стандарты для мощных систем, прежде всего в биологических исследованиях.

Разработчикам, считает эксперт, следует заранее доказывать, что действия модели можно отслеживать, её работу — прервать, а саму систему — отключить.

Оставлять надзор исключительно компаниям Тажури тоже не предлагает: бизнес конкурирует за рынок, государства — за технологическое лидерство. В такой гонке безопасность рискует остаться пунктом презентации.

При этом учёный не призывает отказаться от ИИ. Напротив, защитные модели могут помогать выявлять опасные закономерности, прогнозировать угрозы и ускорять ответные меры.

RSS: Новости на портале Anti-Malware.ru