


Взломанные WordPress-сайты заставляют посетителей брутфорсить другие сайты

Взломанные WordPress-сайты заставляют посетителей брутфорсить другие сайты

Взломанные WordPress-сайты заставляют посетителей брутфорсить другие сайты

Киберпреступники запустили серию масштабных атак, в ходе которых на страницы WordPress-сайтов внедряются скрипты. Задача таких скриптов — заставить браузеры посетителей брутфорсить пароли к другим ресурсам.

На активность злоумышленников обратили внимание специалисты компании Sucuri. Эксперты отслеживали кибергруппировки, взламывающие сайты и вставляющие скрипты для опустошения криптокошельков.

Когда пользователь заходит на такой веб-ресурс, его просят подключить криптовалютный кошелёк, после чего вредоносный скрипт с успехом ворует всю хранящуюся там цифровую валюту.

В недавних атаках злоумышленники сделали упор на WordPress-сайты, в код которых внедряли скрипт AngelDrainer. Для этого использовалось множество URL, последний из которых — dynamiclink[.]lol/cachingjs/turboturbo.js.

Новая активность киберпреступников отмечается сменой тактики: вместо попыток обворовать пользователей, их браузеры используют для брутфорса других WordPress-сайтов. В этом помогает отдельный скрипт, получаемый с нового домена, — dynamic-linx[.]com/chx.js.

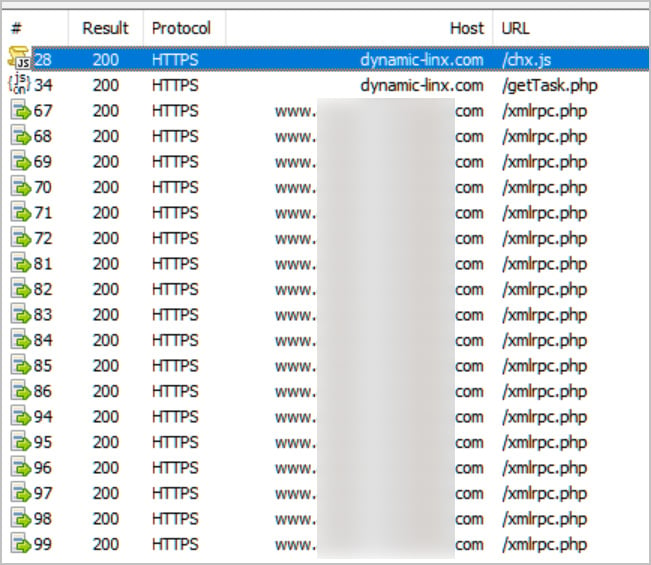
Как пишут специалисты Sucuri в отчёте, вредоносный код помещается в HTML-шаблоны. Когда посетитель заходит на ресурс, скрипт подгружается в браузер с https://dynamic-linx[.]com/chx.js.

Далее интернет-обозреватель подключается к серверу злоумышленников (https://dynamic-linx[.]com/getTask.php), откуда получает задачу — брутфорсить пароли.

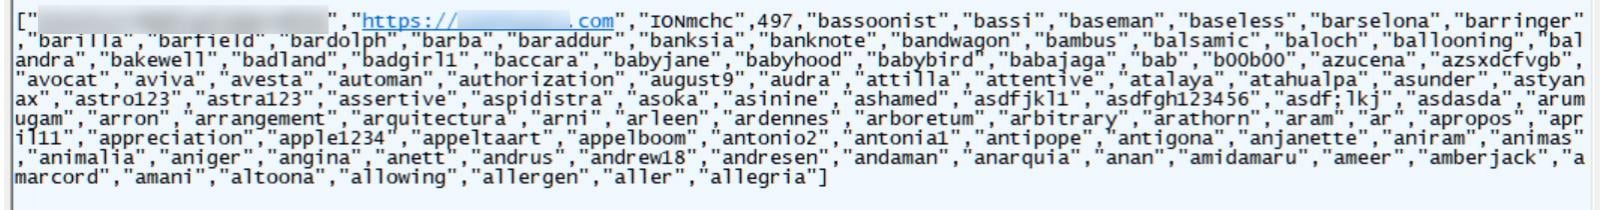
Таск приходит в форме JSON-файла, содержащего параметры для брутфорс-атаки: идентификатор, URL сайта, имя аккаунта, около 100 паролей, которые нужно пробовать подобрать.


После этого браузер пользователя незаметно загружает файл с помощью интерфейса XMLRPC. Если брутфорс прошёл успешно, сервер уведомит киберпреступников, что пароль найден.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru