


Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

Самые популярные кириллические пароли — йцукен, привет и подружка

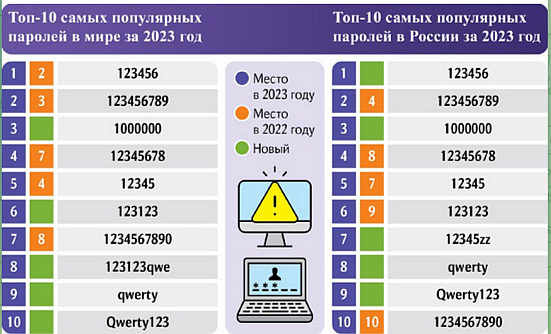
Проведенный в DLBI анализ 44 млн скомпрометированных учеток, найденных в открытом доступе в 2023 году, показал, что пароли «123456» и «123456789» по-прежнему очень популярны, в том числе в зонах RU и РФ.

В выборку в числе прочих попали результаты крупных утечек (свыше 10 млн записей): с игрового сервера lsbg.net, из аналитической компании Zacks Investment Research, сети медлабораторий «Хеликс», российского сервиса Qzaem, мобильного приложения оплаты ParkMobile (используется в Северной Америке).

Список наиболее распространенных юзернеймов возглавили info, admin, mail, office, contact. Из имейл, используемых в качестве логинов, в ТОП-5 вошли адреса Gmail, Yahoo, Hotmail, Mail.ru и Рамблер-почты.

Новые рейтинги популярности паролей, составленные исследователями, выглядят следующим образом:


Ведущая десятка кириллических паролей, как оказалось, большим разнообразием не отличается. Русскоязычные пользователи особо себя не утруждают и чаще всего жмут по очереди буквы верхнего ряда на клавиатуре:

  1. йцукен
  2. подружка
  3. пароль
  4. 12345Е
  5. ЙЦУКЕН123
  6. привет
  7. 123йцу
  8. марина
  9. йцукен12345
  10. йцукенгшщз

Несколько лет назад россияне при выборе логина проявляли больше фантазии: на тот момент, кроме «йцукен» и тупого «пароль», в моде были имена друзей-подруг, признания в любви и уменьшительно-ласкательные прозвища.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru