



Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

Авторы Chameleon, банковского трояна для Android, выпустили в дикую природу новую версию, которая использует интересную технику: вредонос отключает сканер отпечатков пальцев и лица, чтобы выкрасть ПИН-коды устройства.

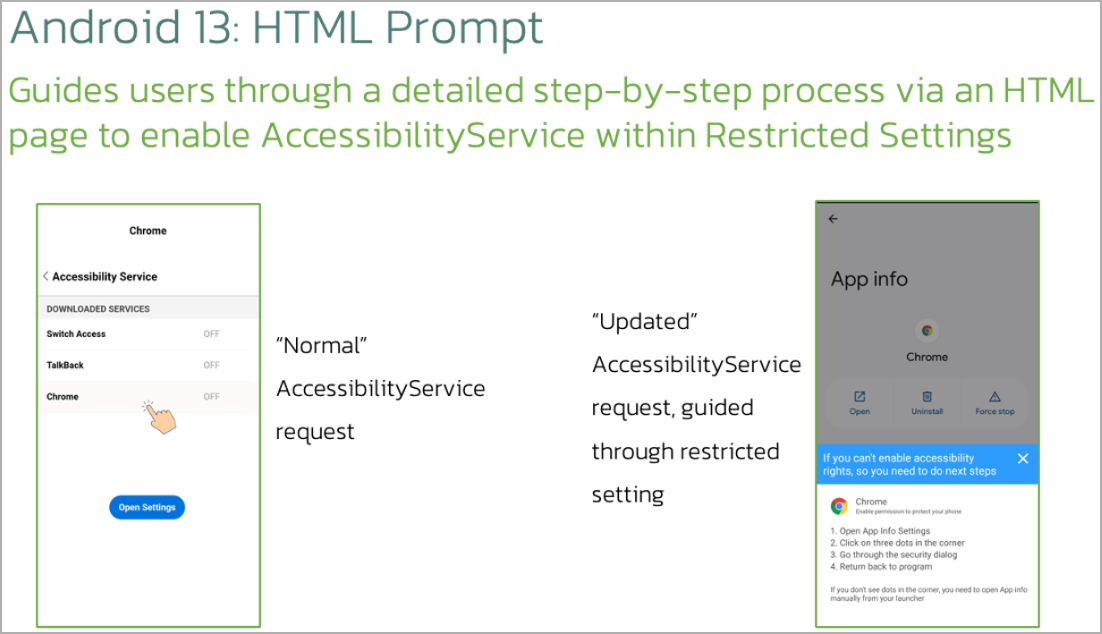
Для выполнения задачи «Хамелеон» использует уловку с HTML-страницей (чтобы получить доступ к специальным возможностям ОС) и способ нарушения работы операций с биометрией.

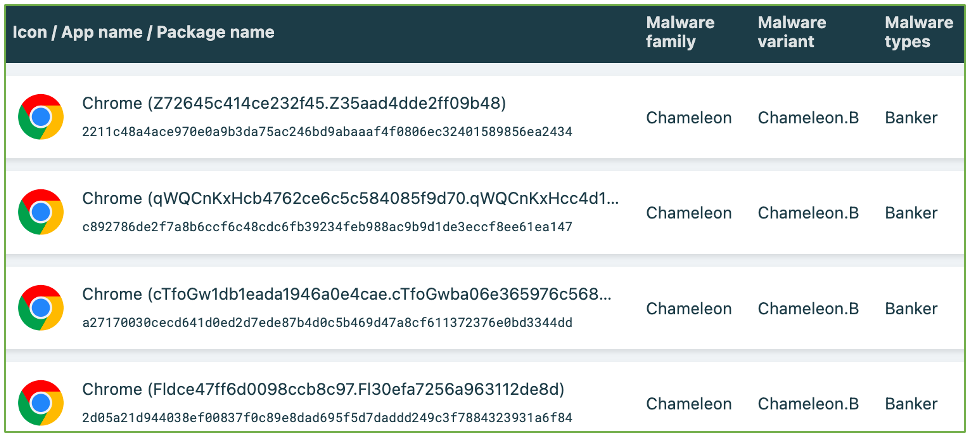
После получения ПИН-кода троян может разблокировать девайс в любое время. О Chameleon впервые стали говорить в апреле, когда операторы раздавали его под видом ChatGPT и Chrome.

Троян может не только накладывать свои окна поверх легитимных приложений, но и записывать нажатия клавиш (кейлогер), а также красть cookies и СМС-сообщения.

Согласно отчёту исследователей из ThreatFabric, которые уже долгое время наблюдают за вредоносом, в настоящее время он распространяется через сервис Zombinder и всё так же пытается замаскироваться под Google Chrome.

Zombinder в этом случае выступает в качестве инструмента для «слияния» легитимных Android-приложений с трояном. Такой подход снимает лишние подозрения, так как по факту пользователь получает заявленную функциональность.

Более того, авторы Zombinder утверждают, что их решение обходит проверки Google Protect и не детектируется антивирусными продуктами.


Одной из новых возможностей «Хамелеона» стало отображение HTML-страницы на устройствах, работающих под управлением Android 13 и более поздних версий ОС. Эта страница пытается заставить пользователя выдать доступ к Accessibility services.


Второе нововведение — возможность вмешиваться в операции с биометрией (сканирование отпечатка, лица). После этого троян захватывает вводимый ПИН-код и уже дальше разблокирует девайс по собственному усмотрению.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru