



Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

Банковский Android-троян Chameleon отключает сканеры лица и пальца

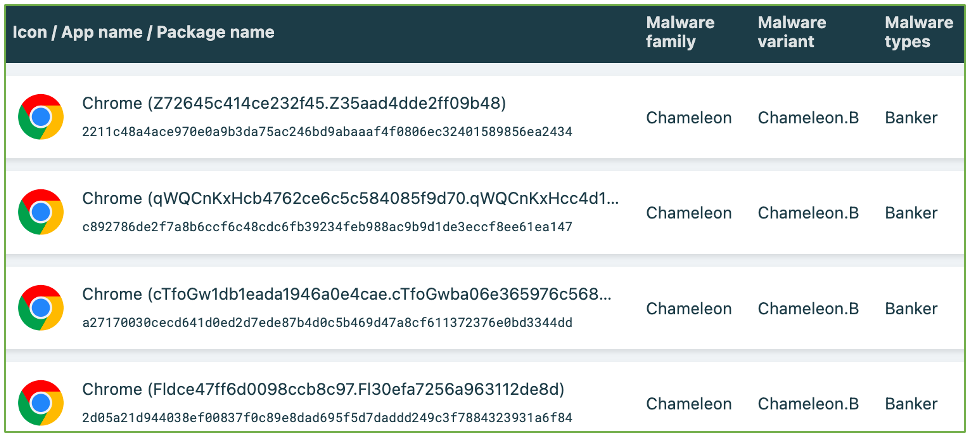
Авторы Chameleon, банковского трояна для Android, выпустили в дикую природу новую версию, которая использует интересную технику: вредонос отключает сканер отпечатков пальцев и лица, чтобы выкрасть ПИН-коды устройства.

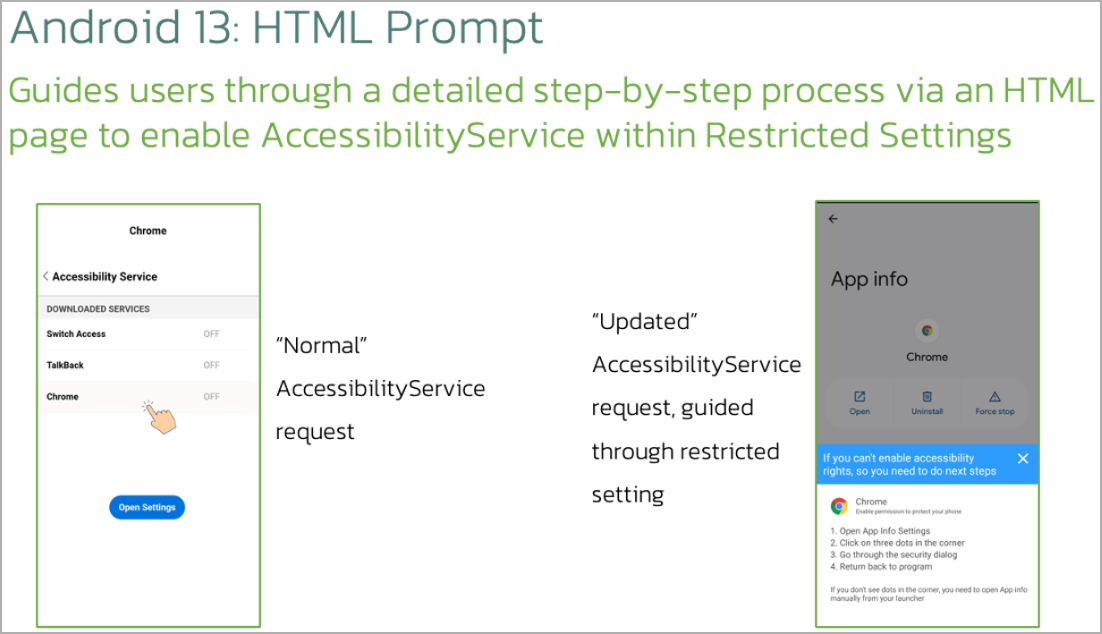
Для выполнения задачи «Хамелеон» использует уловку с HTML-страницей (чтобы получить доступ к специальным возможностям ОС) и способ нарушения работы операций с биометрией.

После получения ПИН-кода троян может разблокировать девайс в любое время. О Chameleon впервые стали говорить в апреле, когда операторы раздавали его под видом ChatGPT и Chrome.

Троян может не только накладывать свои окна поверх легитимных приложений, но и записывать нажатия клавиш (кейлогер), а также красть cookies и СМС-сообщения.

Согласно отчёту исследователей из ThreatFabric, которые уже долгое время наблюдают за вредоносом, в настоящее время он распространяется через сервис Zombinder и всё так же пытается замаскироваться под Google Chrome.

Zombinder в этом случае выступает в качестве инструмента для «слияния» легитимных Android-приложений с трояном. Такой подход снимает лишние подозрения, так как по факту пользователь получает заявленную функциональность.

Более того, авторы Zombinder утверждают, что их решение обходит проверки Google Protect и не детектируется антивирусными продуктами.


Одной из новых возможностей «Хамелеона» стало отображение HTML-страницы на устройствах, работающих под управлением Android 13 и более поздних версий ОС. Эта страница пытается заставить пользователя выдать доступ к Accessibility services.


Второе нововведение — возможность вмешиваться в операции с биометрией (сканирование отпечатка, лица). После этого троян захватывает вводимый ПИН-код и уже дальше разблокирует девайс по собственному усмотрению.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru