



В сентябре активность сетевого червя P2PInfect возросла в 600 раз

В сентябре активность сетевого червя P2PInfect возросла в 600 раз

В сентябре активность сетевого червя P2PInfect возросла в 600 раз

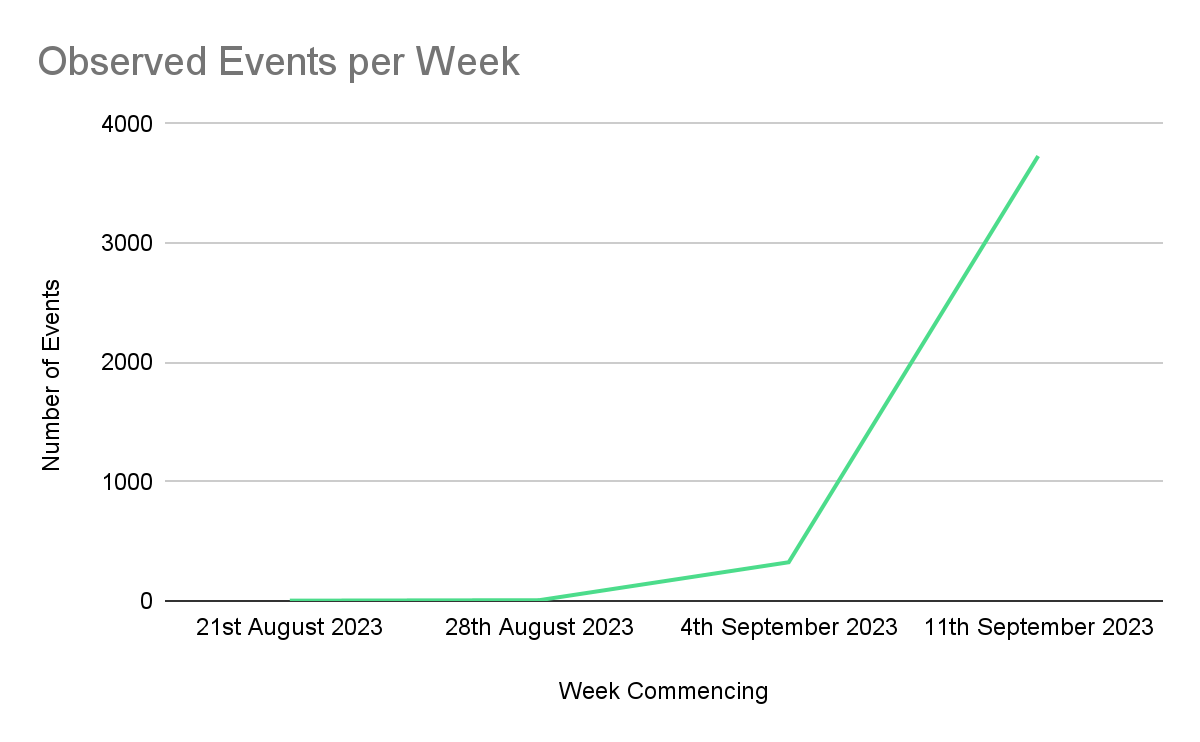
Объявившийся летом самоходный зловред P2PInfect становится все более агрессивным и продолжает совершенствоваться. К сентябрю число попыток эксплойта на ханипотах Cado Security возросло в три раза, за последнюю неделю — в 600 раз.

Сетевой червь P2PInfect написан на Rust и нацелен на серверы Redis, работающие под управлением Linux или Windows. Для получения первоначального доступа используется эксплойт CVE-2022-0543.

В Cado отслеживают ботнет, построенный на основе P2PInfect, с конца июля. Спустя месяц на ханипотах был зафиксирован рост активности, ассоциируемой с этим вредоносом, в начале сентября число атак стало стремительно увеличиваться. За неделю с 12 сентября по 19-е эксперты насчитали 3619 попыток эксплойта.


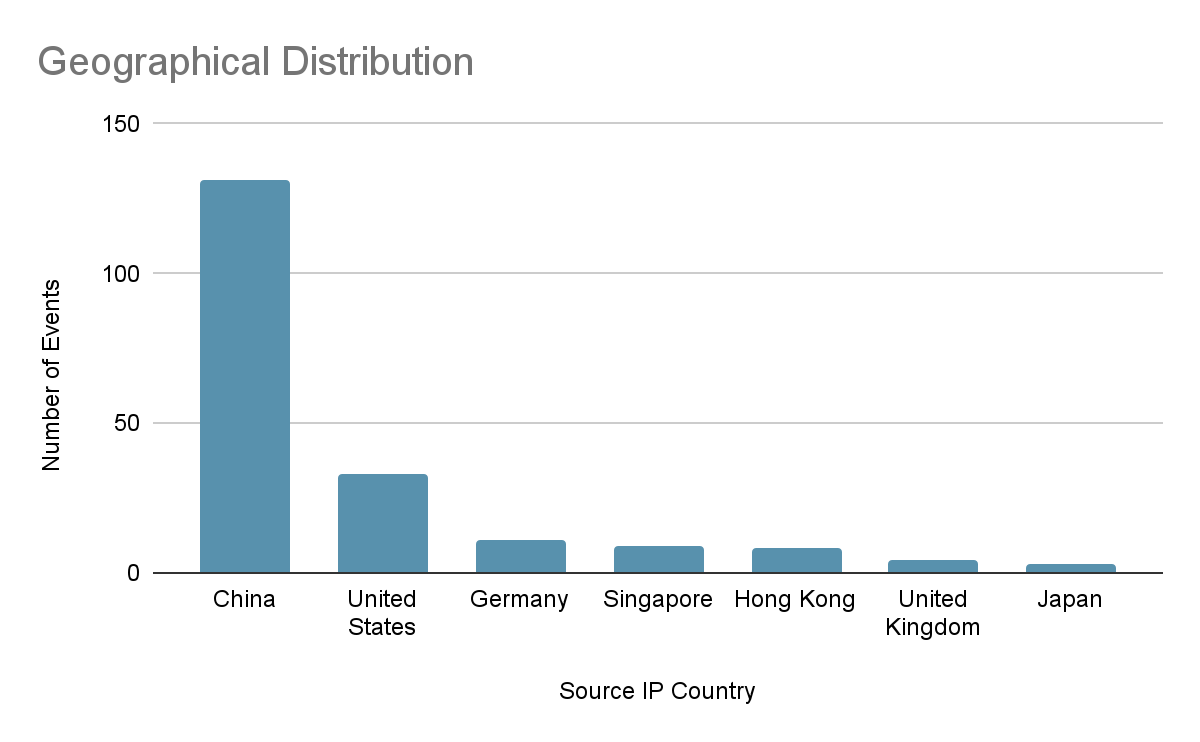
На настоящий момент выявлены 219 уникальных узлов ботнета (пиров) в разных странах; больше половины из них расположены в Китае. В основном это зараженные серверы Redis и SSH в сетях облачных провайдеров — Alibaba, Tencent, Amazon.


Количество образцов P2Pinfect тоже умножилось. Создатели самоходного бота продолжают экспериментировать, совершенствуя функциональность и средства защиты от обнаружения.

Так, в дополнение к изначальному сценарию выхода из системы (bash_logout) у зловреда появился полноценный механизм персистентности: он теперь обеспечивает себе постоянное присутствие, создавая cron-задачу на запуск полезной нагрузки каждые 30 минут.

Добавлен также bash-скрипт, который поддерживает основной пейлоад в активном состоянии, используя локальный сокет. Когда основной процесс завершается или удален, охранник получает копию бинарника с какого-нибудь пира, сохраняет ее как /tmp/.raimi и запускает на исполнение.

Свой SSH-ключ P2Pinfect теперь использует для перезаписи файлов .ssh/authorized_keys, чтобы законные пользователи не смогли воспользоваться таким входом. (Ранее ключ SSH вредоноса просто добавлялся в конец файла.) При наличии root-доступа червь меняет также пароли пользователей, автоматически генерируя 10-значную строку, и, таким образом, блокирует их аккаунты.

В отличие от других ботов P2Pinfect не имеет конфигурационного файла. Вирусописатели постарались восполнить этот пробел: вместо файла .conf новейшие семплы используют C-структуру, загружаемую в память и обновляемую динамически.

В качестве финальной полезной нагрузки некоторые образцы пытаются загрузить криптомайнер, однако его запуска на ботнете пока не замечено. Не исключено, что этот компонент пока не завершен. Возможно также, что загрузка майнера используется для демонстрации возможностей — чтобы привлечь подписчиков на услуги.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru