



Android-шпион BadBazaar атакует пользователей Telegram и Signal

Android-шпион BadBazaar атакует пользователей Telegram и Signal

Android-шпион BadBazaar атакует пользователей Telegram и Signal

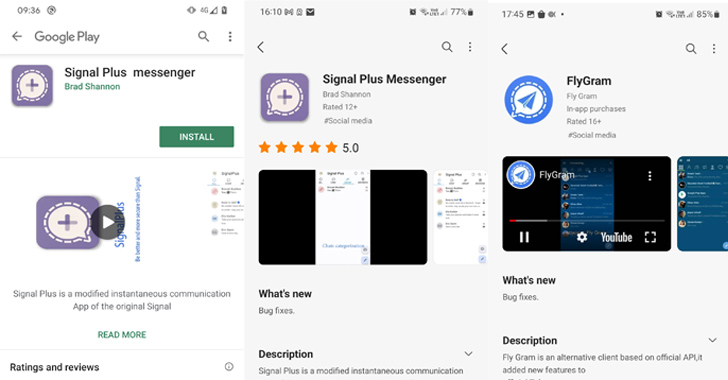
Исследователи нашли в магазинах Google Play Store и Samsung Galaxy Store шпионский софт для Android. Под видом приложений для Signal и Telegram распространяется вредонос BadBazaar.

На подозрительную активность обратили внимание специалисты словацкой компании ESET. Проанализировав киберкампанию, эксперты пришли к выводу, что за ней стоят китайские киберпреступники из группы GREF.

«Судя по всему, имеют место две отдельные кампании, одна из которых идёт с июля 2020 года, а вторая — с июля 2022-го. Злоумышленники распространяют Android-шпион BadBazaar через Google Play Store и Samsung Galaxy Store», — пишет Лукаш Штефанко.

«На мобильные устройства жертв этот вредонос попадает под видом приложений Signal Plus Messenger и FlyGram».

Среди пострадавших пользователей отмечались жители Германии, Польши, США, Украины, Австралии, Бразилии, Дании, Нидерландов, Португалии, Сингапура, Испании и др.

Специалисты описывают найденные приложения так:

  • Signal Plus Messenger (org.thoughtcrime.securesmsplus) — более 100 загрузок с июля 2022 года (также доступно на signalplus[.]org).
  • FlyGram (org.telegram.FlyGram) — более пяти тысяч с июня 2020-го (также доступно на flygram[.]org).


Как Signal Plus Messenger, так и FlyGram разработаны с целью сбора и отправки операторам конфиденциальных данных владельцев мобильных устройств. Особенно шпионов интересуют сведения из Signal и Telegram.


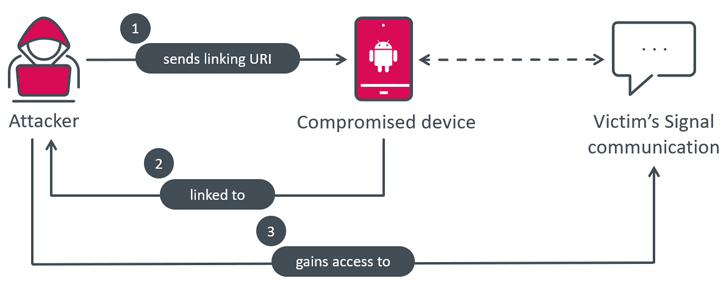
Signal Plus Messenger выделяется ещё и тем, что это первый вредоносный софт, способный привязывать коммуникации жертвы в Signal к своему аккаунту. При этом взаимодействия с целевым пользователем не требуется. В свою очередь FlyGram использует функцию SSL-пиннинг для ухода от анализа.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru