



APK-вредоносы для Android используют хитрое сжатие для ухода от анализа

APK-вредоносы для Android используют хитрое сжатие для ухода от анализа

APK-вредоносы для Android используют хитрое сжатие для ухода от анализа

Злоумышленники распространяют вредоносные APK-файлы для Android, которые препятствуют декомпиляции, используя неподдерживаемые, неизвестные или серьёзно модифицированные алгоритмы сжатия.

Для авторов вредоносных приложений этот подход выгоден тем, что позволяет уйти от детектирования с помощью статистического анализа и усложнить исследователям анализ APK-файлов.

Компания Zimperium, не раз уделявшая много внимания проблеме зловредов в Google Play Store, изучила уловки киберпреступников, пытающихся уйти от декомпиляции их файлов.

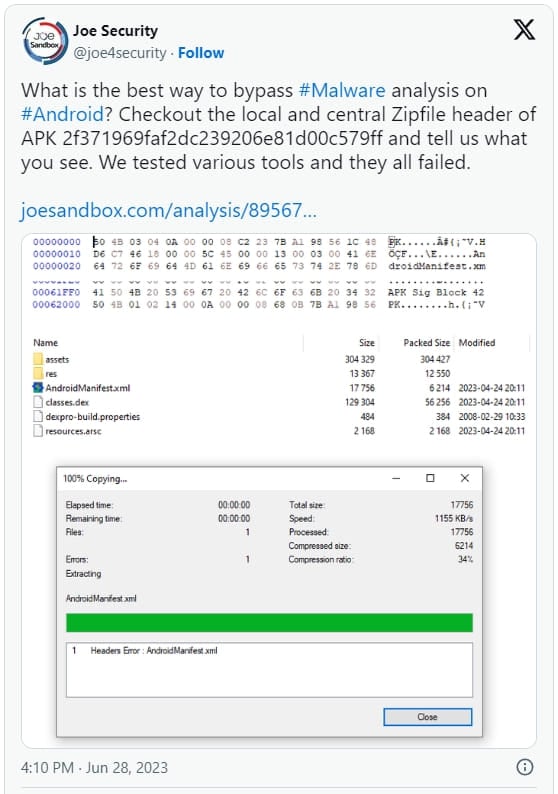
Отправной точкой послужил твит Joe Security, в котором демонстрировался APK, уходящий от анализа, но прекрасно работающий на Android устройствах.


В отчёте zLab приводится цифра — 3300. Именно столько APK, по данным специалистов, используют нетипичные методы ухода от анализа, которые часто могут приводить к сбою в их работе. Тем не менее 71 вредоносный APK-файл успешно функционировал в Android версии 9 и выше при использовании методов антианализа.

Исследователи из Zimperium уточнили, что ни одно из этих приложений не представлено в Google Play Store. Эксперты даже оставили список из хешей этих программ, чтобы любители скачать софт со сторонних площадок не попались на вредонос.

Файлы в формате APK используют ZIP в двух режимах: без сжатия и с использованием алгоритма DEFLATE. Если установочный файл будет применять неизвестные или неподдерживаемые методы сжатия, его нельзя будет использовать на Android 8 и более старых версиях ОС.

Однако Android 9 и выше прекрасно прочитают такие файлы. Например, в Zimperium протестировали JADX, APKtool и родную утилиту macOS для упаковки. Ни один из таких файлов не поддаётся анализу.

Более того, авторы зловредных APK используют превышающие 256 байтов имена, что приводит к сбою в работе инструментов анализа.

Подпишитесь на новости

С разработчика российского литографа на 130 нм требуют 139 млн руб. пеней

Минпромторг потребовал от Зеленоградского нанотехнологического центра (ЗНТЦ) выплатить 138,97 млн рублей пеней за просрочку третьего этапа разработки российского литографа с проектными нормами 130 нм. Глава компании Анатолий Ковалев объяснил задержку санкционными ограничениями, осложнившими работу с зарубежными поставщиками.

Как сообщает CNews со ссылкой на претензию в карточке госконтракта, договор стоимостью 5,55 млрд рублей заключили в декабре 2021 года. Завершить проект необходимо до 31 декабря 2026 года.

Третий этап должен был закончиться 31 марта 2026 года, однако уведомление о готовности к сдаче ЗНТЦ направил только 10 июля. Акт приёмки подписали 7 августа.

В рамках этапа изготовили два опытных образца эксимерного лазера с длиной волны 193 нм, фотошаблоны, тестовые структуры и стенд для измерения характеристик объективов.

По словам Ковалева, проект в целом будет завершён в установленный срок. Серийные поставки оборудования компания планирует начать в 2027 году.

RSS: Новости на портале Anti-Malware.ru