



APK-вредоносы для Android используют хитрое сжатие для ухода от анализа

APK-вредоносы для Android используют хитрое сжатие для ухода от анализа

APK-вредоносы для Android используют хитрое сжатие для ухода от анализа

Злоумышленники распространяют вредоносные APK-файлы для Android, которые препятствуют декомпиляции, используя неподдерживаемые, неизвестные или серьёзно модифицированные алгоритмы сжатия.

Для авторов вредоносных приложений этот подход выгоден тем, что позволяет уйти от детектирования с помощью статистического анализа и усложнить исследователям анализ APK-файлов.

Компания Zimperium, не раз уделявшая много внимания проблеме зловредов в Google Play Store, изучила уловки киберпреступников, пытающихся уйти от декомпиляции их файлов.

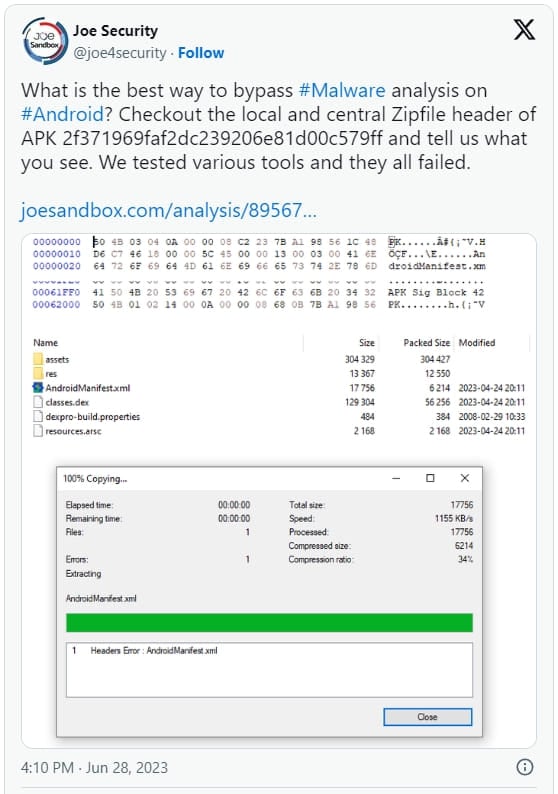
Отправной точкой послужил твит Joe Security, в котором демонстрировался APK, уходящий от анализа, но прекрасно работающий на Android устройствах.


В отчёте zLab приводится цифра — 3300. Именно столько APK, по данным специалистов, используют нетипичные методы ухода от анализа, которые часто могут приводить к сбою в их работе. Тем не менее 71 вредоносный APK-файл успешно функционировал в Android версии 9 и выше при использовании методов антианализа.

Исследователи из Zimperium уточнили, что ни одно из этих приложений не представлено в Google Play Store. Эксперты даже оставили список из хешей этих программ, чтобы любители скачать софт со сторонних площадок не попались на вредонос.

Файлы в формате APK используют ZIP в двух режимах: без сжатия и с использованием алгоритма DEFLATE. Если установочный файл будет применять неизвестные или неподдерживаемые методы сжатия, его нельзя будет использовать на Android 8 и более старых версиях ОС.

Однако Android 9 и выше прекрасно прочитают такие файлы. Например, в Zimperium протестировали JADX, APKtool и родную утилиту macOS для упаковки. Ни один из таких файлов не поддаётся анализу.

Более того, авторы зловредных APK используют превышающие 256 байтов имена, что приводит к сбою в работе инструментов анализа.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru