



Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Новый банковский Android-троян атакует клиентов кредитных организаций. Вредонос получил имя Gigabud RAT и обладает рядом интересных функциональных возможностей.

О мобильной киберугрозе рассказали специалисты компании Group-IB — Павел Наумов и Артём Грищенко. Эксперты описывают трояна так:

«Одна из уникальных функций Gigabud RAT заключается в том, что он активирует вредоносный код только после того, как пользователь пройдёт аутентификацию. Это серьёзно затрудняет детектирование».

«Вместо наложения HTML-окон поверх легитимных приложений троян извлекает конфиденциальные данные через запись экрана жертвы».

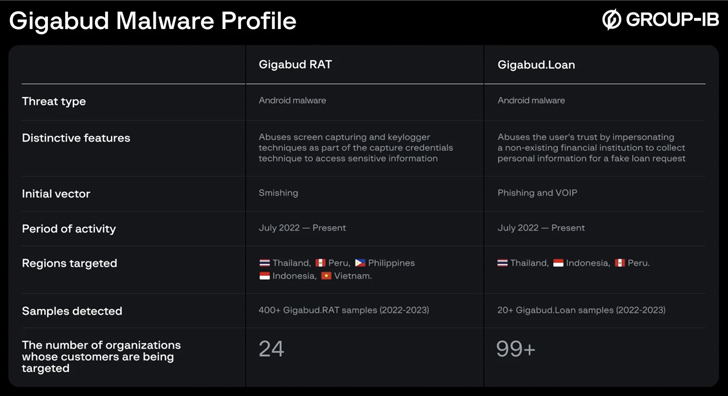
О Gigabud RAT впервые стало известно в январе 2023 года, когда эксперты Cyble опубликовали посвящённый вредоносу отчёт. Тогда авторы пытались маскировать своё детище под банковские и государственные приложения. Эксперты полагают, что Gigabud RAT действует с июля 2022 года.

У него есть и брат — Gigabud.Loan, который полностью повторяет функциональность вредоноса, исключая возможность удалённого доступа.

«Пользователей обманом заставляли заполнять форму заявки на получение банковской карты и привлекали кредитом под низкий процент. Само собой, жертва должна предоставить персональные данные», — пишут исследователи.

Gigabud RAT и Gigabud.Loan распространяются с помощью фишинговых сайтов, ссылки на которые приходят людям в СМС-сообщениях или соцсетях. Однако последний может также приходить в виде APK-файла в мессенджере WhatsApp.

Троян действует по аналогии со всеми зловредами такого класса: сначала он пытается получить доступ к специальным возможностям операционной системы Android (accessibility services). Если ему выдадут такие права, он сможет записывать экран устройства и логировать нажатия клавиш.

Помимо этого, Gigabud.Loan выступает в качестве инструмента для сбора личной информации: полные имена, фотографии удостоверяющих личность документов, справка об образовании, сведениях о доходах, данные банковской карты и т. п.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru