



Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Банковский Android-троян Gigabud RAT записывает экран вместо наложения окон

Новый банковский Android-троян атакует клиентов кредитных организаций. Вредонос получил имя Gigabud RAT и обладает рядом интересных функциональных возможностей.

О мобильной киберугрозе рассказали специалисты компании Group-IB — Павел Наумов и Артём Грищенко. Эксперты описывают трояна так:

«Одна из уникальных функций Gigabud RAT заключается в том, что он активирует вредоносный код только после того, как пользователь пройдёт аутентификацию. Это серьёзно затрудняет детектирование».

«Вместо наложения HTML-окон поверх легитимных приложений троян извлекает конфиденциальные данные через запись экрана жертвы».

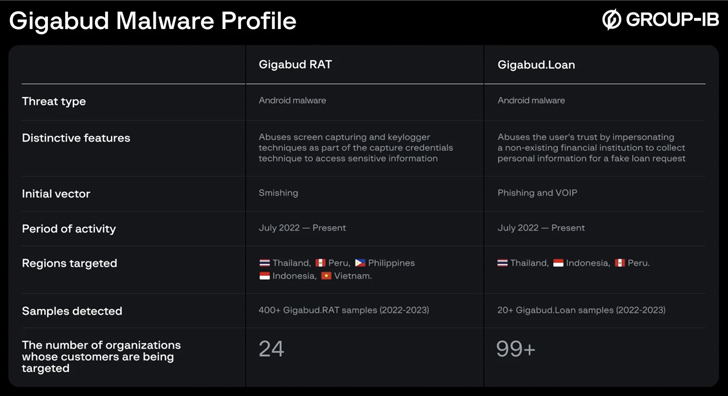
О Gigabud RAT впервые стало известно в январе 2023 года, когда эксперты Cyble опубликовали посвящённый вредоносу отчёт. Тогда авторы пытались маскировать своё детище под банковские и государственные приложения. Эксперты полагают, что Gigabud RAT действует с июля 2022 года.

У него есть и брат — Gigabud.Loan, который полностью повторяет функциональность вредоноса, исключая возможность удалённого доступа.

«Пользователей обманом заставляли заполнять форму заявки на получение банковской карты и привлекали кредитом под низкий процент. Само собой, жертва должна предоставить персональные данные», — пишут исследователи.

Gigabud RAT и Gigabud.Loan распространяются с помощью фишинговых сайтов, ссылки на которые приходят людям в СМС-сообщениях или соцсетях. Однако последний может также приходить в виде APK-файла в мессенджере WhatsApp.

Троян действует по аналогии со всеми зловредами такого класса: сначала он пытается получить доступ к специальным возможностям операционной системы Android (accessibility services). Если ему выдадут такие права, он сможет записывать экран устройства и логировать нажатия клавиш.

Помимо этого, Gigabud.Loan выступает в качестве инструмента для сбора личной информации: полные имена, фотографии удостоверяющих личность документов, справка об образовании, сведениях о доходах, данные банковской карты и т. п.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru