



Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

Android-софт с 1,5 млн установок в Play Store отправляет данные в Китай

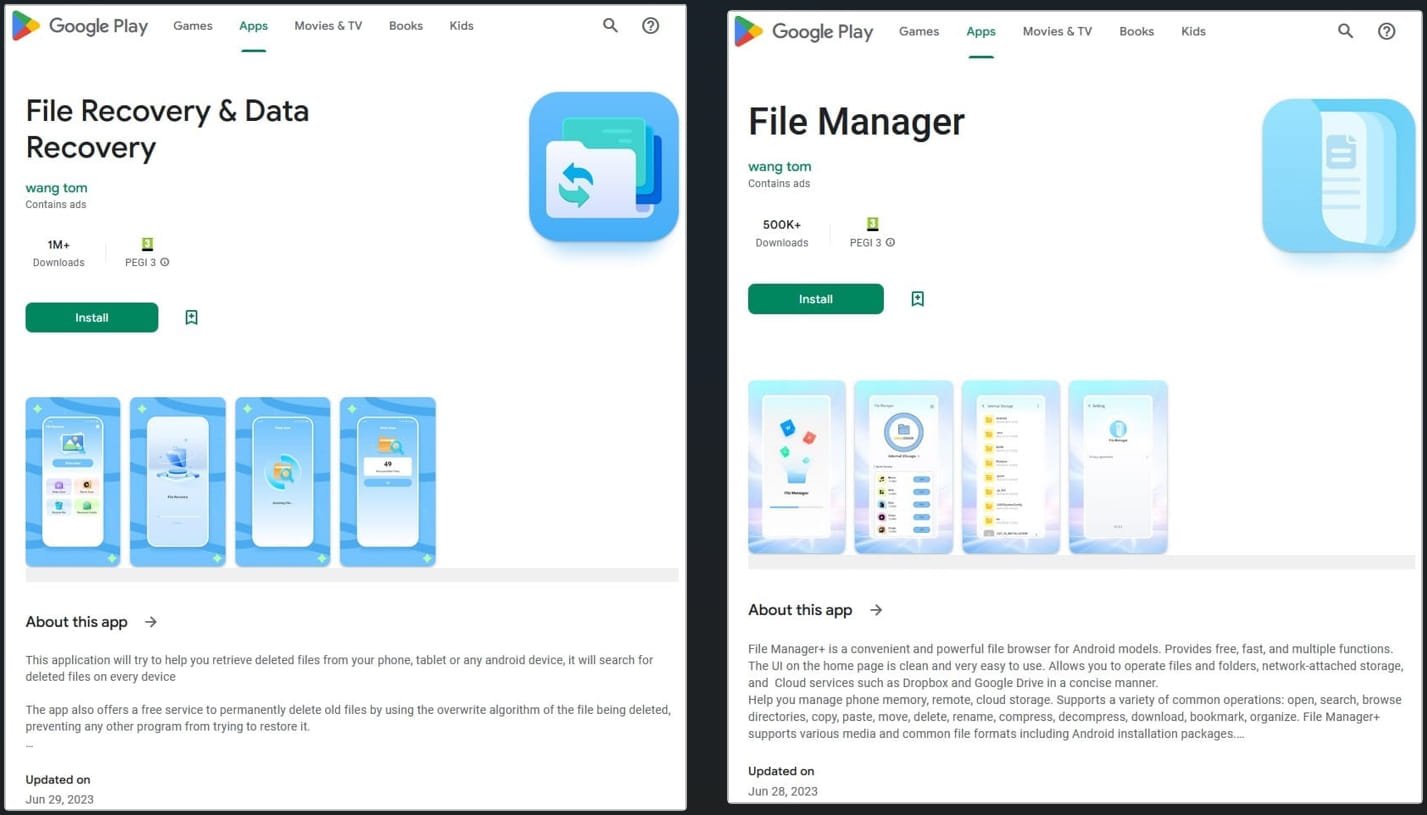
В официальном магазине Google Play Store нашли два подозрительных приложения, прикидывающихся файловыми менеджерами. Особенность этого софта в том, что он собирает слишком много пользовательских данных и отправляет их в Китай.

Из Play Store программы загрузили более 1,5 млн владельцев устройств на Android. Автор у приложений один. После установки они могут запускаться без взаимодействия с пользователем и воровать конфиденциальные сведения.

Несмотря на то что Google получила информацию о злонамеренных программах, удалять их из магазина не спешили. Какое-то время обе были доступны для загрузки и установки, однако сейчас их, судя по всему, уже удалили.


Первое приложение называется «File Recovery & Data Recovery», на устройстве оно именуется «com.spot.music.filedate». Его установили более миллиона пользователей. У второй программы — «File Manager» (на устройстве — «com.file.box.master.gkd») — цифры чуть скромнее: всего чуть более 500 тыс. установок.

По словам специалистов компании Pradeo, обративших внимание на вредоносный софт, пользователей может ввести в заблуждение пометка «данные не собираются» в Google Play Store. На деле же происходит ровно обратное.

В отчёте Pradeo перечисляются сведения, которые приложения вытаскивают с пользовательских устройств:

  • Список контактов, подключённые имейл-аккаунты и соцсети.
  • Медиафайлы (изображения и видео).
  • Данные геолокации в режиме реального времени.
  • Код страны мобильного устройства.
  • Имя оператора.
  • Код сим-карты.
  • Версия операционной системы.
  • Модель смартфона.
Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru